






在 spring boot 中捕获证书过期异常,核心做法是配置全局异常处理器拦截 sslhandshakeexception。由于 ssl/tls 握手发生在 http 请求到达 controller 之前,通常由底层的 tomcat 或 undertow 容器处理,因此需要在 web 层之上定义一个专门针对该异常的 @controlleradvice,将其转换为标准的 json 错误响应。
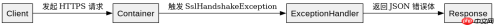
如何区分证书过期与其他 SSL 错误
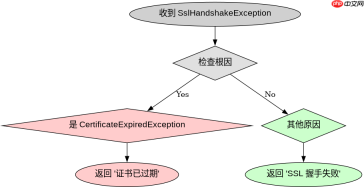
要区分证书过期,需要检查 SslHandshakeException 的根因是否为 CertificateExpiredException。通过遍历异常链,可以提取具体的错误信息并返回给前端,避免直接暴露堆栈细节。
import org.springframework.web.bind.annotation.ExceptionHandler;
import org.springframework.web.bind.annotation.RestControllerAdvice;
import javax.net.ssl.SSLHandshakeException;
import java.security.cert.CertificateExpiredException;

@RestControllerAdvice
public class GlobalExceptionHandler {
    @ExceptionHandler(SslHandshakeException.class)
    public String handleSslError(SslHandshakeException ex) {
        Throwable cause = ex.getCause();
        if (cause instanceof CertificateExpiredException) {
            return "证书已过期";
        }
        return "SSL 握手失败";
    }
}
如何在过滤器中提前拦截无效证书
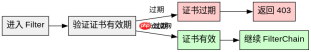
如果希望更精细地控制,可以在自定义的 OncePerRequestFilter 中手动验证证书。这种方式允许在请求进入 DispatcherServlet 之前就进行判断,适合需要记录日志或执行特定业务逻辑的场景。

import javax.servlet.FilterChain;
import javax.servlet.ServletException;
import javax.servlet.http.HttpServletRequest;
import javax.servlet.http.HttpServletResponse;
import java.io.IOException;
import java.security.cert.X509Certificate;

public class SslValidationFilter extends OncePerRequestFilter {
    @Override
    protected void doFilterInternal(HttpServletRequest request, HttpServletResponse response, FilterChain chain) throws ServletException, IOException {
        X509Certificate cert = getCertificateFromRequest(request);
        if (cert != null && cert.getNotAfter().before(new Date())) {
            response.setStatus(403);
            response.getWriter().write("证书无效");
            return;
        }
        chain.doFilter(request, response);
    }
}
证书过期时返回的具体状态码是什么
当检测到证书过期时,程序会返回 HTTP 403 Forbidden 状态码。这是因为证书过期属于客户端提供的凭证无效,服务器拒绝处理该请求。在实际应用中,可以根据需求调整为 401 Unauthorized 或 500 Internal Server Error。


