






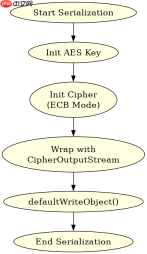
在 java 对象序列化中实现加密,核心做法是自定义 writeobject 和 readobject 方法,在序列化和反序列化过程中拦截字节流并使用 cipher 进行加解密。具体而言,你需要获取一个配置好的 cipher 实例,将其包装为 outputstream 或 inputstream,然后调用默认的 defaultwriteobject() 和 defaultreadobject()。这样,原本直接写入底层的字节会被加密后输出,从底层读取的字节会被解密后还原。需要注意的是,密钥必须安全地管理,且加密过程会显著增加 cpu 开销。

如何自定义序列化方法以集成 AES 加密
要实现基于 AES 的加密序列化,需要让类实现 Serializable 接口,并定义私有的 void writeObject(ObjectOutputStream out) 和 void readObject(ObjectInputStream in) 方法。在这些方法中,初始化 Cipher 对象,使用 CipherOutputStream 和 CipherInputStream 包裹输入输出流,最后委托给 defaultWriteObject 和 defaultReadObject 完成实际的对象字段读写。这种方法确保了所有标记为 transient 之外的字段都会经过加密处理。

FilePond 灵活的 JavaScript 文件上传库
下载
FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
GCM
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


