






Nginx 请求头转发怎么配置客户端证书头转发
在 nginx 中配置客户端证书头转发,核心是利用 $ssl_client_cert 变量将完整的 pem 格式证书内容赋值给自定义的请求头。要实现这一功能,必须在 server 块中正确设置 ssl_verify_client 为 on 或 optional_no_ca,并指定 ssl_client_certificate 以信任的 ca 证书路径。配置完成后,nginx 会将客户端证书的 base64 编码字符串(包含换行符)放入指定的 http 头部,从而传递给上游服务。
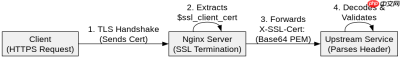
如何提取证书中的特定字段如 CN 或 Serial
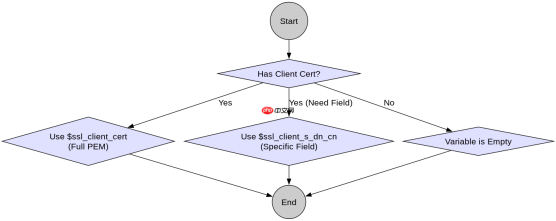
若需从客户端证书中提取特定字段(如 Common Name 或序列号)而非完整证书体,应使用 $ssl_client_s_dn_cn、$ssl_client_i_dn_cn 等专用变量,或通过 Lua 模块解析 $ssl_client_cert。这些变量直接提供解码后的文本值,避免了上游服务进行复杂的 PEM 解析。例如,$ssl_client_s_dn_cn 直接返回签发者的 CN,而 $ssl_client_serial 返回证书的十六进制序列号。

当 ssl_verify_client 设置为 optional_no_ca 时行为有何不同
当 ssl_verify_client 设置为 optional_no_ca 时,Nginx 允许没有有效证书或证书不受信任的客户端访问,但若有证书仍会填充 $ssl_client_* 变量。此时,即使客户端未提供证书,相关变量也为空,不会导致连接中断。这种模式适用于部分认证场景,上游服务可根据变量是否存在来判断是否进行了身份验证。


