






排查 npm 依赖重复安装的核心方法是使用 npm ls 命令检查依赖树,并通过 package-lock.json 锁定版本。若发现同一包存在多个版本,通常是因为不同依赖对版本范围的要求不一致,导致 npm 在 node_modules 中创建了嵌套的文件夹结构。解决此问题需统一版本要求或强制扁平化安装。
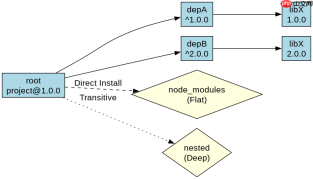
如何检测项目中存在的重复依赖
检测重复依赖最直接的方式是运行 npm ls 。该命令会列出指定包的所有实例及其位置。如果输出中出现多行且路径不同,说明存在重复。例如,运行 npm ls lodash 可能显示根目录有一个 lodash@4.17.21,而某个子依赖下又有一个 lodash@3.10.1。这种差异通常源于语义化版本控制(SemVer)的范围匹配,如 ^3.0.0 和 ^4.0.0 无法兼容,从而产生两个独立副本。
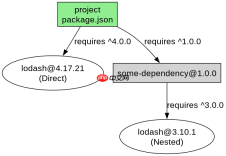
npm ls lodash --depth=0
project@1.0.0 /path/to/project
├── lodash@4.17.21
└─┬ some-dependency@1.0.0
  └── lodash@3.10.1
上述命令输出清晰地展示了 lodash 的两个不同版本。根级别的 4.17.21 是直接安装的,而 3.10.1 是被 some-dependency 间接引用的。通过 --depth=0 参数可以简化输出,仅显示直接依赖,但为了看到完整的嵌套关系,通常需要省略该参数或使用默认深度。确认重复后,开发者应记录这些包的名称和具体版本,以便后续处理。
如何解决依赖版本冲突导致的重复
解决重复依赖的主要策略是使用 overrides 字段(npm 8+)或 resolutions 字段(Yarn)来强制所有依赖使用统一版本。在 package.json 中添加 overrides 可以告诉 npm 忽略子依赖的版本请求,转而使用指定的版本。例如,设置 "overrides": { "lodash": "4.17.21" } 将确保整个项目只安装一个版本的 lodash。此外,定期运行 npm audit fix 也可以自动修复部分可安全升级的冲突。

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。

{
  "name": "project",
  "version": "1.0.0",
  "dependencies": {
    "lodash": "^4.17.21"
  },
  "overrides": {
    "lodash": "4.17.21"
  }
}
修改 package.json 后,需要删除 node_modules 文件夹和 package-lock.json 文件,然后重新运行 npm install。这样 npm 会根据新的覆盖规则重新解析依赖树,消除嵌套的重复包。验证方法再次运行 npm ls lodash,此时应只显示一个实例。这种方法特别适用于那些被多个旧依赖引用且存在安全漏洞或 API 变更的通用库,如 lodash、minimist 等。
为什么某些依赖即使版本相同也会重复安装
即使版本号完全相同,npm 仍可能因构建过程或平台差异而重复安装依赖。这通常发生在依赖包中包含平台特定的二进制文件或配置时。例如,一个包可能在 package.json 中定义了 os 条件,针对 Linux 和 macOS 提供不同的实现。虽然主版本号一致,但由于目标操作系统不同,npm 会将它们视为不同的依赖并分别安装。此外,如果依赖使用了 peerDependencies 且未正确满足,也可能导致额外的安装行为。
要识别这类重复,可以使用 npm ls --all 查看完整的依赖树,包括已废弃或被替换的包。检查输出中是否有相同版本但不同路径的条目。如果确认是平台特定原因导致的重复,通常无需干预,因为这是 npm 的正常行为,旨在确保应用在不同环境下都能正确运行。若确实需要减少磁盘占用,可以考虑使用 npm ci 进行清洁安装,或评估是否可以通过移除不必要的平台特定依赖来优化。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





