





JavaScript Fetch API 怎么实现接口请求结果 Cookie 策略

轻墨同学_9825

轻墨同学_9825

2026-11-20

583人浏览

原创

在 javascript 中实现接口请求的 cookie 策略,核心在于配置 fetch 函数的 credentials 选项。默认情况下,跨域请求不会携带 cookie,若需发送或接收,必须显式设置为 'include';同源请求则使用 'same-origin' 即可。通过调整此参数,可以控制浏览器是否自动附带认证信息以及是否允许脚本读取响应头中的 set-cookie。

JavaScript Fetch API 怎么实现接口请求结果 Cookie 策略

如何确保跨域请求携带 Cookie?

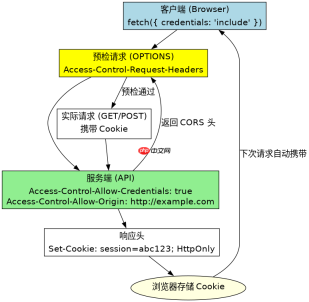
要实现跨域请求携带 Cookie,必须在发起 fetch 调用时,将配置对象中的 credentials 属性设置为 'include'。这告诉浏览器在发送 HTTP 请求时,自动附加当前域名下的所有 Cookie。同时,服务端(API)必须正确设置 CORS 响应头,特别是 Access-Control-Allow-Credentials: true,且 Access-Control-Allow-Origin 不能为通配符 *,必须明确指定来源域名。如果缺少这些配置,即使前端设置了 credentials,请求也会因安全策略被拦截或无法读取响应。
JavaScript Fetch API 怎么实现接口请求结果 Cookie 策略

const url = 'https://api.example.com/data';

fetch(url, {
  method: 'GET',
  credentials: 'include'
})
.then(response => response.json())
.then(data => console.log(data))
.catch(error => console.error('Fetch error:', error));

上述代码展示了标准的跨域带 Cookie 请求。当执行这段代码时,浏览器会检查目标域名的 CORS 预检结果。如果服务端返回了正确的 Access-Control-Allow-Credentials: true 和具体的 Origin,浏览器会将本地存储的 Cookie 放入请求头中发送。响应返回后,由于 credentials 设为 'include',JavaScript 代码可以正常解析 JSON 数据。若服务端未正确配置 CORS,控制台通常会报错,提示凭证请求失败。

同源请求下 Cookie 策略有何不同?

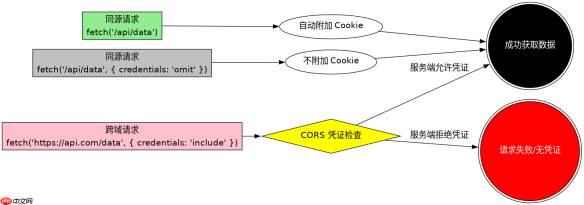
对于同源请求,即请求的协议、域名和端口与当前页面完全一致,fetch 默认行为等同于 credentials: 'same-origin'。这意味着浏览器会自动携带该域名下的 Cookie,无需额外配置。这种策略简化了开发,因为大多数内部 API 调用都是同源的。然而,如果开发者手动将 credentials 设置为 'omit',即使是同源请求也不会发送 Cookie,这在测试或需要无状态访问时非常有用。理解这一默认行为有助于避免在同源场景下出现意外的认证丢失问题。

FilePond 灵活的 JavaScript 文件上传库

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
下载

JavaScript Fetch API 怎么实现接口请求结果 Cookie 策略

// 同源请求,默认携带 Cookie
fetch('/api/user/profile')
  .then(res => res.json())
  .then(profile => console.log(profile));

// 显式省略 Cookie 的同源请求
fetch('/api/user/profile', {
  credentials: 'omit'
})
  .then(res => res.json())
  .then(profile => console.log(profile));

第一段代码演示了同源 GET 请求,浏览器会自动附加当前域的 Session ID 等 Cookie。第二段代码通过设置 credentials: 'omit',强制不发送任何 Cookie,适用于需要匿名访问的场景。这两种写法对比清晰地展示了 credentials 选项对同源请求的影响。在实际开发中,除非有特殊需求,否则同源请求通常不需要显式设置该属性,依赖默认行为即可。

当服务端返回 Set-Cookie 头时,前端能直接修改吗?

前端 JavaScript 无法直接通过代码修改或设置 Cookie,这是浏览器的安全限制。当服务端在响应中返回 Set-Cookie 头时,浏览器会自动处理并更新本地存储的 Cookie,前提是请求满足 CORS 凭证条件。如果前端尝试使用 document.cookie 来设置跨域 Cookie,操作会失败。因此,Cookie 的管理完全由浏览器和服务端协同完成,前端只需确保请求配置正确,以便浏览器能顺利接收和存储服务端下发的新 Cookie。这种机制保证了 Cookie 的安全性和一致性,防止恶意脚本篡改用户会话。

大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!

相关文章

PHP速学视频免费教程(入门到精通)
PHP速学视频免费教程(入门到精通)

PHP怎么学习?PHP怎么入门?PHP在哪学?PHP怎么学才快?不用担心,这里为大家提供了PHP速学教程(入门到精通),有需要的小伙伴保存下载就能学习啦!

下载

相关标签:

javascript java cookie

本站声明:本文内容由网友自发贡献,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系admin@php.cn

相关专题

更多
js获取数组长度的方法
js获取数组长度的方法

在js中,可以利用array对象的length属性来获取数组长度,该属性可设置或返回数组中元素的数目,只需要使用“array.length”语句即可返回表示数组对象的元素个数的数值,也就是长度值。php中文网还提供JavaScript数组的相关下载、相关课程等内容,供大家免费下载使用。

2023.06.20

6126

5

js刷新当前页面
js刷新当前页面

js刷新当前页面的方法:1、reload方法,该方法强迫浏览器刷新当前页面,语法为“location.reload([bForceGet]) ”;2、replace方法,该方法通过指定URL替换当前缓存在历史里(客户端)的项目,因此当使用replace方法之后,不能通过“前进”和“后退”来访问已经被替换的URL,语法为“location.replace(URL) ”。php中文网为大家带来了js刷新当前页面的相关知识、以及相关文章等内容

2023.07.04

1469

3

js四舍五入
js四舍五入

js四舍五入的方法:1、tofixed方法,可把 Number 四舍五入为指定小数位数的数字;2、round() 方法,可把一个数字舍入为最接近的整数。php中文网为大家带来了js四舍五入的相关知识、以及相关文章等内容

2023.07.04

6024

6

js删除节点的方法
js删除节点的方法

js删除节点的方法有:1、removeChild()方法,用于从父节点中移除指定的子节点,它需要两个参数,第一个参数是要删除的子节点,第二个参数是父节点;2、parentNode.removeChild()方法,可以直接通过父节点调用来删除子节点;3、remove()方法,可以直接删除节点,而无需指定父节点;4、innerHTML属性,用于删除节点的内容。

2023.09.01

1080

4

JavaScript转义字符
JavaScript转义字符

JavaScript中的转义字符是反斜杠和引号,可以在字符串中表示特殊字符或改变字符的含义。本专题为大家提供转义字符相关的文章、下载、课程内容,供大家免费下载体验。

2023.09.04

2076

5

js生成随机数的方法
js生成随机数的方法

js生成随机数的方法有:1、使用random函数生成0-1之间的随机数;2、使用random函数和特定范围来生成随机整数;3、使用random函数和round函数生成0-99之间的随机整数;4、使用random函数和其他函数生成更复杂的随机数;5、使用random函数和其他函数生成范围内的随机小数;6、使用random函数和其他函数生成范围内的随机整数或小数。

2023.09.04

4125

4

如何启用JavaScript
如何启用JavaScript

JavaScript启用方法有内联脚本、内部脚本、外部脚本和异步加载。详细介绍:1、内联脚本是将JavaScript代码直接嵌入到HTML标签中;2、内部脚本是将JavaScript代码放置在HTML文件的`<script>`标签中;3、外部脚本是将JavaScript代码放置在一个独立的文件;4、外部脚本是将JavaScript代码放置在一个独立的文件。

2023.09.12

5473

6

Js中Symbol类详解
Js中Symbol类详解

javascript中的Symbol数据类型是一种基本数据类型,用于表示独一无二的值。Symbol的特点:1、独一无二,每个Symbol值都是唯一的,不会与其他任何值相等;2、不可变性,Symbol值一旦创建,就不能修改或者重新赋值;3、隐藏性,Symbol值不会被隐式转换为其他类型;4、无法枚举,Symbol值作为对象的属性名时,默认是不可枚举的。

2023.09.20

3620

5

java访问控制修饰符介绍
java访问控制修饰符介绍

java访问控制修饰符有四种,分别是public、protected、private、默认访问修饰符。详细介绍:1、public,public是最宽松的访问控制修饰符,被修饰的类、方法和变量可以被任何其他类访问,当一个类、方法或变量被声明为public时,它们可以在任何地方被访问,无论是同一个包中的类还是不同包中的类;2、protected修饰符等等。

2023.09.20

1168

7

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
WebStorm 官方调试文档
WebStorm 官方调试文档

共0课时 | 0人学习

React 教程
React 教程

共58课时 | 12.6万人学习

TypeScript 教程
TypeScript 教程

共19课时 | 6.9万人学习
