






在 javascript 中处理跨域请求的 referer 校验,核心做法是后端拦截请求并检查 referer 或 origin 头,前端无法直接控制浏览器发送这些字段。具体实现时,服务端需解析目标域名,判断其是否在白名单内,若不在则返回 403 forbidden 响应。由于浏览器的同源策略限制,前端代码不能直接读取或伪造 referer,因此校验逻辑必须放在服务器端。
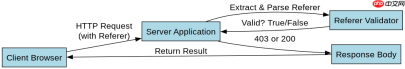
如何验证 Referer 是否匹配预期域名
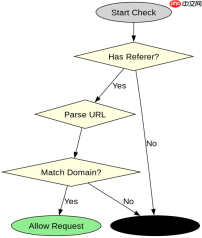
验证 Referer 是否匹配预期域名,需要提取请求头中的 URL 并解析其主机名部分。通过比较解析后的域名与配置的白名单,可以确定请求来源是否合法。如果域名不匹配,应拒绝服务。
const http = require('http');
const url = require('url');

const ALLOWED_DOMAINS = ['example.com', 'www.example.com'];

function isValidReferer(referer) {
    if (!referer) return false;
    try {
        const parsedUrl = new URL(referer);
        return ALLOWED_DOMAINS.includes(parsedUrl.hostname);
    } catch (e) {
        return false;
    }
}

const server = http.createServer((req, res) => {
    const referer = req.headers['referer'];
    if (!isValidReferer(referer)) {
        res.writeHead(403, { 'Content-Type': 'text/plain' });
        res.end('Forbidden: Invalid Referer');
        return;
    }
    res.writeHead(200, { 'Content-Type': 'application/json' });
    res.end(JSON.stringify({ message: 'Success' }));
});

server.listen(3000); // 运行后使用 curl -H "Referer: https://evil.com" http://localhost:3000/ 测试
Origin 和 Referer 在跨域校验中的区别是什么
Origin 和 Referer 在跨域校验中的主要区别在于它们包含的信息量和适用场景。Origin 只包含协议、域名和端口,不包含路径信息,且不会因用户点击链接而改变,更适合用于 CORS 预检请求的安全校验。Referer 包含完整的 URL 路径,可能泄露用户行为细节,且在某些隐私模式下可能被清空。对于简单的域名白名单校验,Origin 通常更可靠;如果需要精确到页面路径的校验,则需使用 Referer。

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。

const http = require('http');

function checkSecurityHeader(req, headerName) {
    const value = req.headers[headerName];
    if (!value) return null;
    try {
        return new URL(value).hostname;
    } catch (e) {
        return null;
    }
}

const server = http.createServer((req, res) => {
    const originHost = checkSecurityHeader(req, 'origin');
    const refererHost = checkSecurityHeader(req, 'referer');

    console.log(`Origin Host: ${originHost}, Referer Host: ${refererHost}`);

    // 简单示例:如果 Origin 存在且有效,则允许
    if (originHost === 'trusted.com') {
        res.writeHead(200, { 'Access-Control-Allow-Origin': '*' });
        res.end('OK');
    } else {
        res.writeHead(403);
        res.end('Invalid Origin');
    }
});

server.listen(3001); // 运行后使用 curl -H "Origin: https://trusted.com" http://localhost:3001/ 测试
当 Referer 为空时如何处理跨域请求
当 Referer 为空时,通常意味着请求来自非浏览器环境(如 Postman、cURL)或用户启用了隐私保护模式。在这种情况下,不应盲目信任请求,而应将其视为无效来源并拒绝,或者根据业务需求决定是否允许无 Referer 的请求。对于高安全要求的接口,建议直接拒绝空 Referer 的请求;对于公开 API,可忽略此头。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





