






php官方修复cve-2026-129538:php-cgi在修正路径信息时,若web服务器传入的脚本路径和path_info不一致,可能发生越界读写。该问题涉及启用cgi.fix_pathinfo=1的cgi及php-cgi fastcgi部署;php-fpm和apache模块不受这一漏洞影响。官方将其评级为moderate,代码执行的说法尚未得到确认。
CGI、php-cgi FastCGI与PHP-FPM需要准确区分。
普通重写规则并不自动触发漏洞
问题要求PHP从SCRIPT_FILENAME或重定向请求的PATH_TRANSLATED中移除尾部路径时,收到的PATH_INFO比待移除路径更短,或以某些空值形式出现。这需要特定Web服务器映射;仅使用CGI、FastCGI或URL重写,不能据此认定一定受影响。
官方复现涉及合法但特定的Apache CGI配置与绝对文件系统路径重写。其他FastCGI前端也需检查脚本路径拆分、PATH_INFO和实际脚本存在性校验是否一致。正确拆分并验证脚本路径,可避免公告描述的这类路径不一致。
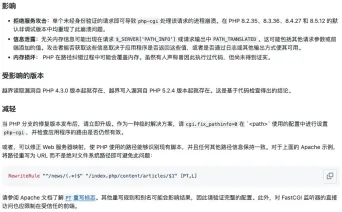
官方分别说明崩溃、信息泄露、内存破坏及路由兼容检查。
已确认影响和修复选择
官方在PHP 8.2.35、8.3.36、8.4.27和8.5.12的非调试构建中复现了进程崩溃。内存信息能否被攻击者取得,还取决于应用是否返回相关变量或通过日志等途径暴露。内存破坏与已确认远程代码执行并不是同一结论。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
对应修复版本为8.2.36、8.3.37、8.4.28和8.5.13。临时设置cgi.fix_pathinfo=0之前,应验证应用路由仍然工作;也可按实际服务器配置修正路径映射,限制FastCGI监听端只接收可信前端连接。针对该CVE不受影响的FPM环境,仍应继续核对其他独立FPM安全公告。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





