






php 8.6的finfo_file()开始支持远程流。对服务端事先允许的http文件地址,可以直接用fileinfo按内容识别mime类型,再将结果与业务允许的类型比较。前提是加载fileinfo并开启所需url流包装器;这项功能不等于可以安全读取任意用户提交的地址,也不保证识别出的文件没有恶意内容。
确认运行环境和资源范围
php -v
php --ri fileinfo
php -r 'var_export(ini_get("allow_url_fopen"));'
使用实际执行任务的PHP 8.6解释器。下面只读取代码中固定的HTTPS资源,不接收请求参数中的URL;将示例地址替换为自己管理且体积有明确上限的静态文件。
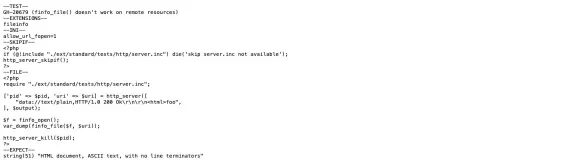
PHP-8.6测试代码使用受控HTTP服务返回文件内容。
按内容读取MIME结果
<?php if (PHP_VERSION_ID < 80600 || !extension_loaded('fileinfo')) {
    throw new RuntimeException('需要PHP 8.6与fileinfo扩展');
}
$url = 'https://files.example.com/fixtures/sample.png';
$context = stream_context_create([
    'http' => ['timeout' => 5, 'follow_location' => 0, 'max_redirects' => 0],
    'ssl' => ['verify_peer' => true, 'verify_peer_name' => true],
]);
$detector = new finfo(FILEINFO_MIME_TYPE);
$mime = $detector->file($url, FILEINFO_MIME_TYPE, $context);
if ($mime === false) {
    throw new RuntimeException('资源读取或文件类型识别失败');
}
if (!in_array($mime, ['image/png', 'image/jpeg'], true)) {
    throw new RuntimeException('内容类型不在允许范围:' . $mime);
}
echo $mime, PHP_EOL;
保存为remote-mime.php,用php remote-mime.php运行。对有效PNG样本,应检查结果为image/png;再用真实JPEG、不允许的文本内容和不可访问地址验证各条路径。网络或识别失败可能同时产生PHP警告,应进入应用日志和错误处理,不能把false或空值当作识别成功。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
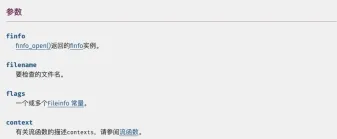
context参数可传流上下文,FILEINFO标志控制识别结果形式。
识别结果不能替代下载安全控制
FILEINFO_MIME_TYPE用于获得不带字符集参数的MIME值;不要拿HTTP Content-Type或文件扩展名替代内容判断。allow_url_fopen只是环境条件,不能限制目标主机、重定向、DNS解析或响应体积。面向不可信URL的下载服务应先用具有目的地址和大小限制的独立下载流程取得本地文件,再检测;本例没有实现那类通用下载器。需要解码、缩略图或公开分发的文件,还要经过对应格式解析和业务审核。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





