






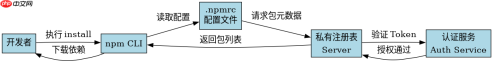
配置 npm 私有仓库的核心做法是修改 .npmrc 文件,将特定域名或路径的包映射到对应的认证令牌和注册表地址。通过设置 registry 指定默认源,并使用 @scope:registry 语法为私有作用域指定专用源,同时配合 //host/:_authtoken 格式注入凭证,即可实现自动拉取与发布。
如何配置全局默认私有源并处理认证冲突?
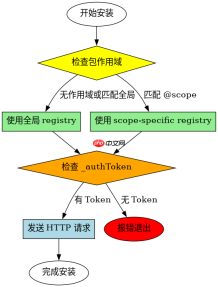
配置全局默认私有源需要修改项目根目录下的 .npmrc 文件,设置 registry 指向你的私有仓库地址。如果项目中存在多个作用域,必须为每个私有作用域单独配置 :registry,否则 npm 会尝试使用全局源解析私有包导致 404 错误。认证信息通常通过 _authToken 传递,确保该 token 具有读取权限。
registry=https://registry.npmjs.org/
@mycompany:registry=https://private-registry.example.com/
//private-registry.example.com/:_authToken=${NPM_TOKEN}
上述配置中,第一行定义了全局默认源,第二行指定了 @mycompany 作用域下的包全部由私有源提供。第三行利用环境变量 NPM_TOKEN 动态注入令牌,避免硬编码敏感信息。当执行 npm install @mycompany/utils 时,npm 会优先匹配作用域规则,向私有源发起请求并携带 Token。
如何在不同环境间切换私有仓库配置?
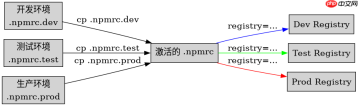
在不同环境(如开发、测试、生产)间切换私有仓库配置,最佳实践是利用 npm 的环境变量覆盖机制或创建独立的 .npmrc 文件。可以通过 npm config set 命令针对特定 scope 设置 registry,或者在 CI/CD 流水线中根据环境变量动态生成 .npmrc 内容。这种方式保证了配置的可移植性和安全性,无需手动修改文件。

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
# .npmrc.development
registry=https://dev-registry.example.com/
@mycompany:registry=https://dev-registry.example.com/
//dev-registry.example.com/:_authToken=DEV_TOKEN

# .npmrc.production
registry=https://prod-registry.example.com/
@mycompany:registry=https://prod-registry.example.com/
//prod-registry.example.com/:_authToken=PROD_TOKEN
在实际操作中,开发者可以在项目根目录保留一个 .npmrc.template,并根据当前环境复制并重命名为 .npmrc.development 或 .npmrc.production。然后在启动脚本中通过 cp .npmrc.$ENV .npmrc 激活对应配置。这种分离方式避免了多环境配置混杂,也方便版本控制忽略具体的 .npmrc 文件,只保留模板。
当私有包安装失败时,如何排查认证与网络问题?
当私有包安装失败时,首要检查的是 .npmrc 中的认证令牌是否有效以及作用域匹配是否正确。可以使用 npm view @mycompany/package version --registry=https://private-registry.example.com 命令直接测试私有源的连通性和鉴权状态。如果返回 401 Unauthorized,说明 Token 过期或缺失;如果返回 404 Not Found,则可能是包名拼写错误或作用域未正确配置。
此外,还需确认网络连接是否通畅,特别是当私有仓库部署在内网或通过代理访问时。检查系统代理设置是否与 npm 代理设置冲突,必要时在 .npmrc 中显式配置 proxy 和 https-proxy。通过逐步缩小排查范围,从网络层到应用层,可以快速定位并解决私有仓库配置中的常见故障。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





