






使用 npm 依赖审计修复功能,核心做法是运行 npm audit fix 命令。该命令会自动分析 package-lock.json 中的依赖树,识别存在安全漏洞的包,并尝试将其升级到已修复漏洞的版本。执行后,系统会更新锁文件并重新安装依赖,从而在不手动干预的情况下解决大部分兼容的安全问题。

如何查看具体的漏洞详情与影响范围
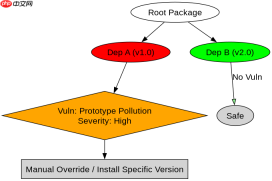
在自动修复之前或修复失败时,开发者需要明确知道哪些包存在问题以及漏洞的严重程度。通过运行 npm audit 命令,可以获取详细的审计报告。报告不仅列出受影响的包名和版本,还会指出漏洞类型(如原型链污染、远程代码执行等)以及建议的修复版本。这些信息帮助开发者判断是否值得进行手动干预,或者确认自动修复是否覆盖了所有关键风险。
npm audit
如何处理无法自动修复的高危漏洞
当 npm audit fix 无法解决问题时,通常是因为修复版本引入了破坏性变更(Breaking Changes),导致当前项目依赖不兼容。此时,开发者必须手动介入。可以通过 npm install 强制指定一个已知安全的特定版本,或者检查是否存在替代包。此外,对于某些非关键路径上的间接依赖,如果暂时无法升级主依赖,可以考虑使用 overrides 字段(npm v8.3+)在 package.json 中强制覆盖子依赖的版本,以绕过兼容性限制并应用补丁。

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。

npm install lodash@4.17.21 --save
基于 package-lock.json 状态的具体修复结果验证
在执行修复操作后,验证 package-lock.json 的状态是确保修复生效的关键步骤。如果 npm audit fix 成功,锁文件中对应漏洞包的版本号应已更新为修复后的版本,且 requires 结构保持不变。若手动安装了特定版本,需确认锁文件中的 resolved URL 指向了正确的发布源。通过再次运行 npm audit,若输出显示 "found 0 vulnerabilities",则证明当前依赖树已无已知公开漏洞。需要注意的是,审计仅基于公开的 CVE 数据库,零漏洞不代表绝对安全,但代表了当前已知风险的消除。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





