






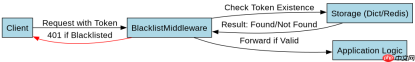
starlette 实现 token 黑名单的核心做法是在认证中间件或依赖项中,将当前请求携带的 token 与内存字典或 redis 中的黑名单集合进行比对,若命中则直接拒绝访问。具体而言,需要定义一个拦截非法 token 的函数,并在路由层通过 depends 注入该逻辑,从而在业务代码执行前完成鉴权。
如何设计基于内存的黑名单验证逻辑
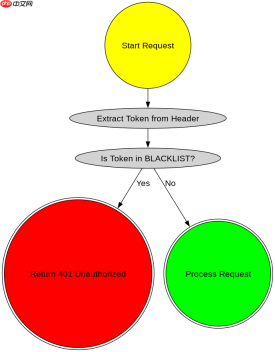
对于轻量级应用,可以使用 Python 的全局字典作为黑名单存储。关键在于利用 set 数据结构实现 O(1) 复杂度的查找,并在每次请求时检查 Token 是否存在于该集合中。如果存在,则抛出 HTTPException 阻止后续处理。
from starlette.middleware.base import BaseHTTPMiddleware
from starlette.responses import JSONResponse
from starlette.requests import Request
import time

# 模拟全局黑名单存储
BLACKLIST = set()

class BlacklistMiddleware(BaseHTTPMiddleware):
    async def dispatch(self, request: Request, call_next):
        # 假设 Token 位于 Authorization 头
        auth_header = request.headers.get("Authorization", "")
        if auth_header.startswith("Bearer "):
            token = auth_header[7:]
            if token in BLACKLIST:
                return JSONResponse(
                    status_code=401,
                    content={"detail": "Token is blacklisted"}
                )
        response = await call_next(request)
        return response

# 使用示例
app.add_middleware(BlacklistMiddleware)
上述代码展示了中间件的完整实现。当用户注销或 Token 泄露时,只需调用 BLACKLIST.add(token) 即可立即生效。由于使用的是内存字典,重启服务后黑名单会清空,适用于无状态或短期缓存场景。
如何集成 Redis 实现分布式黑名单
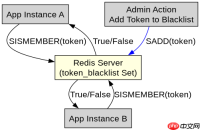
在生产环境中,通常需要使用 Redis 来存储黑名单以支持多实例部署。Starlette 本身不内置 Redis 客户端,需借助 redis-py 库。核心逻辑是将内存字典替换为 Redis 的 SISMEMBER 命令,确保跨节点的一致性。

在发送至付费API前,通过三层压缩预处理提示词;利用本地Ollama模型智能压缩消息并生成历史摘要。
import redis
from starlette.middleware.base import BaseHTTPMiddleware
from starlette.responses import JSONResponse
from starlette.requests import Request

# 连接 Redis
r = redis.Redis(host='localhost', port=6379, db=0)

class RedisBlacklistMiddleware(BaseHTTPMiddleware):
    async def dispatch(self, request: Request, call_next):
        auth_header = request.headers.get("Authorization", "")
        if auth_header.startswith("Bearer "):
            token = auth_header[7:]
            # 检查 Token 是否在黑名单 Set 中
            if r.sismember("token_blacklist", token):
                return JSONResponse(
                    status_code=401,
                    content={"detail": "Token is blacklisted"}
                )
        response = await call_next(request)
        return response

# 添加中间件
app.add_middleware(RedisBlacklistMiddleware)
此方案允许在应用外部(如管理后台)向 Redis 写入黑名单数据,所有 Starlette 实例共享同一份黑名单状态。相比内存方案,它具备持久性和分布式一致性,适合高并发和集群部署。
注销接口如何正确更新黑名单并返回结果
在实现注销功能时,必须确保将当前有效 Token 加入黑名单,并清除客户端的本地存储。这一步骤是黑名单机制生效的关键入口。若未正确添加,Token 仍可继续使用。
以下代码展示了注销接口的实现,它接收 Token 并将其加入黑名单,同时返回成功状态。在实际应用中,应结合 JWT 解析获取唯一标识符,避免重复添加或遗漏。
from fastapi import APIRouter, Depends, HTTPException
from starlette.status import HTTP_200_OK

router = APIRouter()

@router.post("/logout")
def logout(token: str = None):
    if not token:
        raise HTTPException(status_code=400, detail="Token required")
    # 加入内存黑名单
    BLACKLIST.add(token)
    # 若使用 Redis,则执行: r.sadd("token_blacklist", token)
    return {"message": "Successfully logged out"}
该接口直接操作黑名单集合,确保 Token 失效。开发者需注意,注销后应立即从前端移除 Token,防止误用。同时,建议设置黑名单条目的过期时间(TTL),以自动清理长期无效的 Token,减少存储压力。









