






javascript fetch api 本身并不直接支持 ldap 协议,因为 ldap 是基于 tcp 的二进制协议,而 fetch 仅用于 http/https 请求。要实现“请求数据预 ldap 策略”,通常指的是在发起 http 请求前,通过 ldap 查询用户权限或属性,并根据结果决定请求行为(如拦截、重定向或附加 token)。具体做法是:先调用后端提供的 rest api(该 api 内部集成 ldap 查询),获取用户策略信息,再根据返回的策略动态调整 fetch 请求的参数或决定是否继续。
如何在前端发起 LDAP 策略查询并处理结果
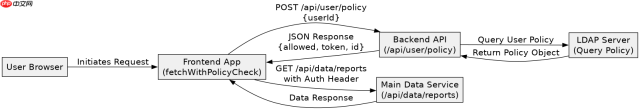
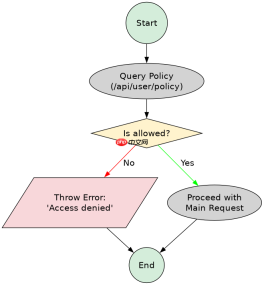
前端无法直接连接 LDAP 服务器,必须通过后端代理。开发者应调用一个封装了 LDAP 查询的中间层 API,例如 /api/user/policy,传入当前用户标识(如 userId 或 token),后端验证后返回策略对象。若策略允许访问,则继续执行主业务请求;否则拦截并提示错误。
async function fetchWithPolicyCheck(userId, targetUrl) {
  // Step 1: Query policy from backend (which queries LDAP)
  const policyResponse = await fetch('/api/user/policy', {
    method: 'POST',
    headers: { 'Content-Type': 'application/json' },
    body: JSON.stringify({ userId })
  });

  if (!policyResponse.ok) {
    throw new Error('Failed to fetch user policy');
  }

  const policy = await policyResponse.json();

  // Step 2: Check policy condition
  if (!policy.allowed) {
    throw new Error('Access denied by LDAP policy');
  }

  // Step 3: Proceed with main request if allowed
  const dataResponse = await fetch(targetUrl, {
    method: 'GET',
    headers: {
      'Authorization': `Bearer ${policy.token}`,
      'X-Policy-Id': policy.id
    }
  });

  if (!dataResponse.ok) {
    throw new Error(`Data fetch failed: ${dataResponse.status}`);
  }

  return await dataResponse.json();
}

// Example usage:
fetchWithPolicyCheck('user123', '/api/data/reports')
  .then(data => console.log('Success:', data))
  .catch(err => console.error('Error:', err.message));
上述代码中,fetchWithPolicyCheck 函数首先向 /api/user/policy 发送 POST 请求,携带 userId。后端响应包含 allowed(布尔值)、token(可选认证令牌)和 id(策略 ID)。若 allowed 为 false,则抛出异常终止流程;若为 true,则在第二次 fetch 中将 token 和 policy-id 加入请求头,确保后续请求符合 LDAP 策略要求。预期输出:当用户有权限时,控制台打印 Success: {...};无权限时打印 Error: Access denied by LDAP policy。
如何处理 LDAP 策略变更导致的请求失败
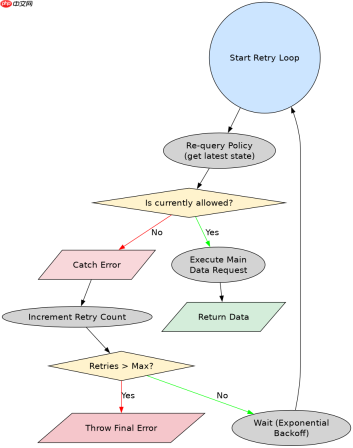
当 LDAP 策略动态更新(如管理员撤销权限)时,前端需具备重试或降级机制。开发者应在捕获到 Access denied 错误后,尝试重新拉取最新策略,而非直接使用缓存旧策略。同时,可设置最大重试次数,避免无限循环。此外,对于关键业务请求,建议增加超时控制和用户友好提示。

async function fetchWithRetryAndPolicy(userId, targetUrl, maxRetries = 3) {
  let retries = 0;

  while (retries  maxRetries) {
        console.error(`Max retries (${maxRetries}) exceeded. Last error:`, error.message);
        throw error;
      }
      // Wait before retrying (exponential backoff)
      await new Promise(resolve => setTimeout(resolve, Math.pow(2, retries) * 1000));
    }
  }
}

// Example usage with retry:
fetchWithRetryAndPolicy('user456', '/api/sensitive/data')
  .then(result => console.log('Final result:', result))
  .catch(e => console.warn('Persistent failure:', e.message));
此版本 fetchWithRetryAndPolicy 在每次循环中都重新查询 /api/user/policy,确保获取的是实时 LDAP 状态。若首次因策略变更被拒,等待指数退避时间后重试,可能在新策略生效后成功。最大重试次数设为 3,防止资源浪费。预期行为:若用户在 3 秒内权限恢复,则返回数据;否则抛出最终错误。注意:setTimeout 用于模拟异步延迟,实际项目中可替换为更复杂的调度逻辑。
当 LDAP 策略返回空值或默认拒绝时,Fetch 请求会怎样
若后端 LDAP 查询失败、用户不存在或策略配置缺失,导致 policy.allowed 未定义或为 false,则 fetchWithPolicyCheck 会立即抛出 Access denied by LDAP policy 异常,不会发起任何主业务请求。这是安全设计的关键:默认拒绝(default-deny)原则确保即使策略系统故障,也不会意外授予访问权。开发者应确保后端对异常情况返回明确的 allowed: false,而非静默失败。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!





