






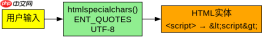
在php中防止xss攻击的核心做法是严格区分数据与代码,在输出到html环境前对包含用户输入的内容进行转义。具体而言,应使用 htmlspecialchars() 函数将特殊字符转换为html实体,并指定 ent_quotes 标志和 utf-8 编码,从而确保浏览器将其视为纯文本而非可执行脚本。
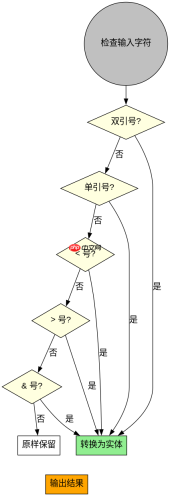
哪些字符需要被转义以防止注入?
必须转义的字符包括双引号、单引号、小于号和大于号,因为它们分别对应属性闭合、标签开始和结束的关键符号。默认情况下 htmlspecialchars() 仅处理双引号、& 和大于号,因此必须显式传入 ENT_QUOTES 以同时处理单引号,否则攻击者仍可能通过单引号闭合属性值来注入恶意代码。
<?php $userInput = "<script>alert('xss')";
$safeOutput = htmlspecialchars($userInput, ENT_QUOTES, 'UTF-8');
echo $safeOutput;
?>
上述代码将输出 <script>alert('xss')</script>,浏览器会直接显示这些字符而不会执行脚本。若未使用 ENT_QUOTES,单引号不会被转义,可能导致属性注入漏洞。
在不同输出上下文中如何选择过滤策略?
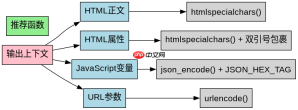
XSS防护需根据输出位置选择策略:HTML正文使用 htmlspecialchars(),HTML属性值需额外确保引号闭合正确,JavaScript上下文应使用JSON编码或JS转义,URL参数则需使用 urlencode()。统一使用HTML转义无法覆盖所有场景,例如在 <script></script> 标签内直接插入用户输入时,HTML转义无效,必须使用专门的JS字符串转义或JSON序列化。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
<?php // HTML上下文
$htmlSafe = htmlspecialchars($input, ENT_QUOTES, 'UTF-8');

// JavaScript上下文
jsSafe = json_encode($input, JSON_HEX_TAG | JSON_HEX_APOS);

// URL参数
urlSafe = urlencode($input);
?>
示例中展示了三种常见上下文的处理方式。对于HTML属性,建议始终使用双引号包裹属性值,并结合 ENT_QUOTES 确保单引号也被转义。对于JavaScript变量赋值,推荐使用 json_encode() 配合 JSON_HEX_TAG 等选项,将特殊字符转为Unicode转义序列,避免破坏JS语法结构。
当用户输入包含HTML标签时如何安全渲染?
如果业务需求允许用户输入部分HTML(如富文本编辑器),不能直接使用 htmlspecialchars(),而应使用白名单机制的HTML净化库,如 HTMLPurifier。该库会移除所有非白名单标签和危险属性(如 onerror、javascript: 协议),只保留安全的格式化标签如 、 等,从而在支持HTML的同时阻断XSS攻击。
<?php require_once 'HTMLPurifier.auto.php';
$config = HTMLPurifier_Config::createDefault();
$purifier = new HTMLPurifier($config);
$safeHtml = $purifier->purify($userInput);
echo $safeHtml;
?>
此方法适用于博客评论、论坛帖子等需要保留基本格式的场景。相比自行编写正则过滤,HTMLPurifier 经过充分测试,能处理边界情况和嵌套标签,显著降低漏网风险。切勿尝试用正则表达式手动剥离 <script></script> 标签,因其易被绕过且维护成本高。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





