






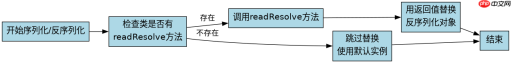
在 java 对象序列化中,readresolve 方法用于在反序列化过程中替换默认创建的对象实例,从而实现单例模式或控制对象状态。具体做法是在类中定义一个私有的 object readresolve() 方法,该方法返回一个替代实例;当反序列化引擎检测到该存在时,会调用此方法并用其返回值替换流中的对象引用,确保全局唯一性或恢复特定状态。
如何正确实现单例模式的序列化
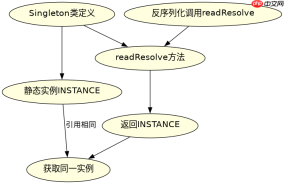
要实现支持序列化的单例,只需在单例类中添加 readResolve 方法并返回唯一的实例引用。这样即使通过反射或多次反序列化,获取到的始终是同一个对象。例如,对于枚举单例或静态字段单例,该方法直接返回对应的实例即可,无需额外逻辑。
import java.io.Serializable;

public class Singleton implements Serializable {
    private static final long serialVersionUID = 1L;
    private static final Singleton INSTANCE = new Singleton();

    private Singleton() {}

    public static Singleton getInstance() {
        return INSTANCE;
    }

    private Object readResolve() {
        return INSTANCE;
    }
}
上述代码中,getInstance() 返回静态实例,而 readResolve() 确保反序列化后仍指向该实例。测试时,将对象写入文件再读回,比较两次引用的 equals() 和 == 结果均为 true,验证了单例约束未被破坏。
如何处理包含敏感数据的对象状态重置
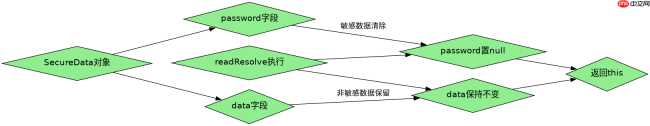
当对象包含密码、密钥等敏感数据时,反序列化后应清除这些字段以防止内存泄露。通过在 readResolve 中将敏感字段设为 null 或空值,并在后续操作中重新初始化,可避免原始数据残留。这种方法适用于需要安全重建状态的场景,如数据库连接池对象。

import java.io.Serializable;

public class SecureData implements Serializable {
    private String password;
    private String data;

    public SecureData(String password, String data) {
        this.password = password;
        this.data = data;
    }

    private Object readResolve() {
        this.password = null; // 清除敏感数据
        return this;
    }

    public void resetPassword(String newPassword) {
        this.password = newPassword;
    }

    public String getData() {
        return data;
    }
}
在此示例中,SecureData 的反序列化过程会触发 readResolve,将 password 置为 null,从而消除安全风险。调用 resetPassword() 可重新设置密码,而 getData() 保持原有数据不变。这种设计确保了敏感信息不会在反序列化后持久存在于内存中。
为什么 readResolve 能解决单例反序列化问题
readResolve 能解决单例反序列化问题,是因为它在对象构建完成后介入,允许开发者替换默认创建的实例。Java 序列化机制在反序列化时会先分配新内存并填充字段,若存在 readResolve,则用其返回值覆盖该新对象。因此,无论反序列化多少次,最终引用的都是预设的唯一实例,避免了多实例冲突。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


