






在 java 中使用 okhttp 开启日志记录,最直接且推荐的做法是引入并配置 `okhttp-logging-interceptor` 依赖,并在构建 `okhttpclient` 时通过 `.addinterceptor()` 将其加入拦截器链。这样可以在控制台或日志文件中看到完整的 http 请求和响应详情,包括 url、方法头、状态码及 body 内容,从而方便排查网络通信问题。

如何配置 LoggingInterceptor 以输出详细日志
要获取详细的日志信息,需要实例化 `LoggingInterceptor` 对象并将其添加到 OkHttp 的拦截器列表中。默认情况下,该拦截器会输出所有级别的日志,包括请求行、请求头、请求体(如果存在)、响应状态行、响应头和响应体。开发者只需确保在创建 `OkHttpClient` 实例前完成这一配置,即可自动捕获后续所有由该客户端发起的请求。
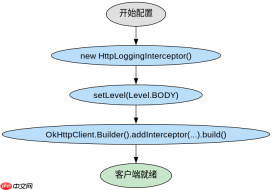
import okhttp3.OkHttpClient;
import okhttp3.logging.HttpLoggingInterceptor;

public class Main {
    public static void main(String[] args) {
        // 1. 创建日志拦截器实例
        HttpLoggingInterceptor loggingInterceptor = new HttpLoggingInterceptor();

        // 2. 设置日志级别为 BODY 以查看请求和响应的具体内容
        loggingInterceptor.setLevel(HttpLoggingInterceptor.Level.BODY);

        // 3. 将拦截器添加到 OkHttpClient 中
        OkHttpClient client = new OkHttpClient.Builder()
                .addInterceptor(loggingInterceptor)
                .build();

        System.out.println("OkHttp 日志已开启,级别为 BODY。");
    }
}
上述代码展示了最基础的配置方式。关键在于调用 `setLevel()` 方法指定日志的详细程度。如果只关心连接建立和断开的时间,可以选择 `BASIC` 级别;如果只需要看请求和响应的头部信息,可以选择 `HEADERS` 级别;而 `BODY` 级别则会打印出请求体和响应体的实际内容,这对于调试 API 数据最为有用。需要注意的是,在生产环境中开启 `BODY` 级别可能会因大量数据传输而影响性能或泄露敏感信息,建议仅在开发或测试阶段使用。
如何自定义日志输出的目标位置
默认的 `LoggingInterceptor` 会将日志输出到系统的标准错误流(System.err),这通常意味着日志会显示在控制台中。但在实际的 Java 应用中,我们往往希望将日志集成到现有的日志框架(如 SLF4J、Logback 或 Log4j)中,以便进行统一管理和持久化存储。为此,可以创建一个实现了 `HttpLoggingInterceptor.Logger` 接口的自定义类,并将其实例传递给 `LoggingInterceptor` 构造函数。


import okhttp3.logging.HttpLoggingInterceptor;
import org.slf4j.Logger;
import org.slf4j.LoggerFactory;

public class Slf4jLogger implements HttpLoggingInterceptor.Logger {
    private static final Logger logger = LoggerFactory.getLogger(Slf4jLogger.class);

    @Override
    public void log(String message) {
        // 将 OkHttp 的日志消息转发到 SLF4J
        logger.info(message);
    }
}

// 使用示例
HttpLoggingInterceptor loggingInterceptor = new HttpLoggingInterceptor(new Slf4jLogger());
loggingInterceptor.setLevel(HttpLoggingInterceptor.Level.BODY);
通过实现 `Logger` 接口,开发者可以将 OkHttp 产生的每一条日志消息重定向到任何支持的日志系统。在上述示例中,我们使用了 SLF4J 作为底层日志实现。当 OkHttp 产生日志时,它会调用 `log()` 方法,该方法内部调用了 `logger.info()`,从而使得日志能够遵循应用配置的日志格式、级别和输出目的地(如文件、数据库或远程服务器)。这种方式不仅解决了日志分散的问题,还允许利用现有日志系统的强大功能,如日志轮转、过滤和告警。
LoggingInterceptor 在拦截器链中的执行顺序对日志的影响是什么
`LoggingInterceptor` 在 OkHttp 拦截器链中的位置决定了它能看到的数据状态。OkHttp 的拦截器分为应用拦截器(Application Interceptors)和网络拦截器(Network Interceptors),它们分别在请求生命周期的不同阶段被调用。如果 `LoggingInterceptor` 被添加为应用拦截器(通过 `addInterceptor`),它将看到原始请求,可能包含重定向后的最终 URL,但看不到缓存响应或重试机制带来的变化。如果将其添加为网络拦截器(通过 `addNetworkInterceptor`),它将看到经过中间件处理后的请求,并且能捕获到重定向过程中的每一个步骤,但无法直接访问缓存响应。
在实际使用中,大多数场景下推荐使用 `addInterceptor` 添加 `LoggingInterceptor`,因为开发者通常更关心最终发送给服务器的请求和从服务器接收到的响应。如果将 `LoggingInterceptor` 放在其他业务拦截器之后,它只能看到被修改过的请求和响应。因此,为了获得最清晰、最原始的通信视图,应确保 `LoggingInterceptor` 位于拦截器链的前端,或者至少位于所有可能修改请求/响应的业务拦截器之前。此外,由于 OkHttp 的拦截器链是单向执行的,日志输出也会按照拦截器的注册顺序依次打印,这有助于追踪请求在处理过程中的每一步变化。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


