






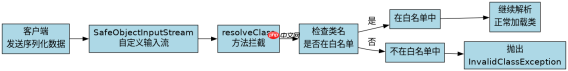
java 对象序列化使用白名单限制类,核心做法是自定义 objectinputstream 并重写 resolveclass 方法,在反序列化过程中拦截类的加载请求。通过维护一个包含允许反序列化的类名的集合,当遇到不在白名单中的类时直接抛出 invalidclassexception 异常,从而阻止恶意或不受信任的类被实例化。这种方式能有效防御反序列化漏洞,确保只有经过预认证的类才能被处理。
如何构建安全的自定义 ObjectInputStream
构建安全的 ObjectInputStream 需要继承该类并实现白名单逻辑。开发者需准备一个包含合法类全限定名的 Set,并在重写 resolveClass 时检查当前正在解析的类名是否在集合中。如果类名匹配则调用父类方法继续解析,否则抛出异常。这种做法将安全策略嵌入到反序列化的底层流程中,无需修改业务代码即可生效。
import java.io.*;
import java.util.Set;

public class SafeObjectInputStream extends ObjectInputStream {
    private final Set<string> whiteList;

    public SafeObjectInputStream(InputStream in, Set<string> whiteList) throws IOException {
        super(in);
        this.whiteList = whiteList;
    }

    @Override
    protected Class> resolveClass(ObjectStreamClass desc) throws IOException, ClassNotFoundException {
        String className = desc.getName();
        if (!whiteList.contains(className)) {
            throw new InvalidClassException(className, "Unauthorized deserialization attempt");
        }
        return super.resolveClass(desc);
    }
}</string></string>
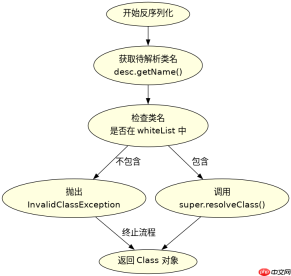
上述代码定义了一个 SafeObjectInputStream,它接收一个 Set 作为白名单。在 resolveClass 方法中,首先获取待解析类的名称 className,然后检查其是否存在于 whiteList 中。若不存在,则抛出 InvalidClassException;若存在,则调用 super.resolveClass(desc) 完成正常的类解析过程。使用时只需传入包含允许类名的集合即可。
白名单配置与常见类处理策略
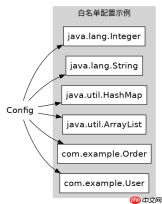
白名单的配置通常包括业务实体类、基础集合类以及必要的系统类。开发者需要根据实际应用场景决定哪些类需要被允许。例如,如果业务只涉及特定的 DTO 类,那么白名单应仅包含这些 DTO 及其依赖的基础类型(如 java.lang.String、java.util.ArrayList)。对于不需要的类,即使它们位于标准库中,也应从白名单中移除以减少攻击面。这种精细化的控制能显著提高安全性。

import java.util.HashSet;
import java.util.Set;

public class WhiteListConfig {
    public static Set<string> getWhiteList() {
        Set<string> whiteList = new HashSet();
        // 添加业务实体类
        whiteList.add("com.example.User");
        whiteList.add("com.example.Order");
        // 添加必要的基础集合类
        whiteList.add("java.util.ArrayList");
        whiteList.add("java.util.HashMap");
        // 添加基本类型包装类
        whiteList.add("java.lang.String");
        whiteList.add("java.lang.Integer");
        return whiteList;
    }
}</string></string>
这段代码展示了如何构建一个典型的白名单配置。通过 getWhiteList 方法返回一个 HashSet,其中包含了业务所需的 User 和 Order 类,以及常用的集合类和基本类型包装类。在实际应用中,开发者应根据项目需求调整此列表,避免添加不必要的类。例如,如果不需要支持 HashMap,则不应将其加入白名单,以防止潜在的利用风险。
如何处理非白名单类的异常场景
当反序列化过程中遇到非白名单类时,系统会抛出 InvalidClassException。开发者需要在调用 SafeObjectInputStream 的地方捕获该异常,并进行适当的错误处理。通常,这包括记录日志、通知用户或终止当前操作。此外,还需注意异常信息的泄露问题,避免向客户端暴露详细的内部类信息,以防攻击者利用这些信息进一步探测系统结构。正确的异常处理能确保系统在遭遇非法请求时保持稳健。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


