






starlette 处理文件上传的核心机制是依赖 asgi 服务器(如 uvicorn)将请求体解析为 multipart/form-data 格式,并通过 request 对象的 form() 方法提取数据。开发者只需在路由中接收 starlette.requests.request 实例,调用其 await request.form() 即可获取包含文件的字典对象,随后通过 file.file.read() 读取内容或 file.filename 获取文件名。需要注意的是,如果上传的文件较大,必须使用异步流式读取以避免阻塞事件循环,且务必对文件名进行安全校验以防止路径遍历攻击。

如何从 Request 对象中提取上传的文件
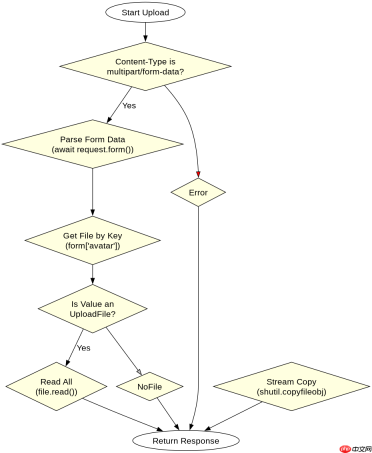
要从 HTTP 请求中获取上传的文件,必须在路由函数中声明参数类型为 Request,并在函数体内调用 await request.form()。该方法会返回一个类似字典的对象,其中键对应表单字段名,值可能是字符串(普通文本)或 UploadFile 对象(文件)。只有当请求的 Content-Type 为 multipart/form-data 时,此方法才有效;若为 application/json 或其他类型,则无法提取文件。提取后,可以通过检查值的类型是否为 UploadFile 来区分普通输入和文件输入。
from starlette.applications import Starlette
from starlette.responses import JSONResponse
from starlette.routing import Route
from starlette.requests import Request
import os

async def upload_file(request: Request):
    # 1. 解析 multipart 表单数据
    form = await request.form()

    # 2. 获取名为 'avatar' 的文件
    file = form.get('avatar')

    if not file:
        return JSONResponse({"status": "error", "message": "No file uploaded"})

    # 3. 读取文件内容并保存
    contents = await file.read()
    filename = file.filename or "unknown"
    save_path = f"/tmp/uploads/{filename}"

    with open(save_path, "wb") as f:
        f.write(contents)

    return JSONResponse({
        "status": "success",
        "filename": filename,
        "size": len(contents)
    })

app = Starlette(routes=[Route("/upload", upload_file, methods=["POST"])])
上述代码展示了完整的提取流程:首先调用 request.form() 解析请求体,然后通过键名 'avatar' 获取 UploadFile 实例。接着使用 await file.read() 将文件内容全部读入内存,最后写入本地磁盘。对于小文件,这种全量读取方式是简单有效的。但如果需要处理大文件,应改用 await file.seek(0) 配合循环读取,或者直接使用 shutil.copyfileobj(file.file, dest) 进行流式拷贝,以节省内存。
如何处理大文件上传以避免内存溢出
当上传的文件体积较大时,直接调用 await file.read() 会将整个文件加载到内存中,可能导致进程 OOM(Out of Memory)。正确的做法是利用 UploadFile.file 属性提供的底层文件对象,该对象支持异步迭代或分块读取。通过创建一个目标文件句柄,并使用 shutil.copyfileobj 或手动循环读取固定大小的块(如 8KB),可以将数据从上传缓冲区逐步写入磁盘,而无需一次性占用大量内存。此外,还可以设置 max_size 限制来拒绝过大的文件。
Starlette 1.5.1 是轻量级 Python ASGI 框架与工具集,提供路由、请求响应、中间件、WebSocket 和后台任务等组件,适合构建异步 Web 服务。本下载为官方 PyPI 通用 wheel 包,可使用 pip 安装,并由包管理器处理依赖;运行应用时还需配置 ASGI 服务器。
import shutil
from starlette.applications import Starlette
from starlette.responses import JSONResponse
from starlette.routing import Route
from starlette.requests import Request

async def upload_large_file(request: Request):
    form = await request.form()
    file = form.get('large_video')

    if not file:
        return JSONResponse({"status": "error", "message": "No file"})

    # 安全检查:验证文件名
    safe_filename = file.filename.replace('/', '_').replace('\', '_')
    save_path = f"/tmp/uploads/{safe_filename}"

    try:
        # 使用流式拷贝,避免全量加载到内存
        with open(save_path, 'wb') as f_out:
            # file.file 是底层的可读流
            shutil.copyfileobj(file.file, f_out)

        return JSONResponse({
            "status": "success",
            "filename": safe_filename,
            "method": "streaming_copy"
        })
    except Exception as e:
        return JSONResponse({"status": "error", "message": str(e)})

app = Starlette(routes=[Route("/upload/stream", upload_large_file, methods=["POST"])])
在这段代码中,我们不再使用 read(),而是访问 file.file 获取底层的 IO 流。通过 shutil.copyfileobj,数据以小块形式从上传流复制到磁盘文件。这种方式在处理 GB 级别的视频或镜像文件时非常关键,因为它保持了恒定的内存占用。同时,代码中对文件名进行了清理,移除了可能引起路径遍历的斜杠字符,确保存储安全。
如何防止恶意用户上传危险文件
在处理文件上传时,安全性至关重要。攻击者可能上传可执行脚本、Webshell 或利用路径遍历漏洞覆盖系统文件。因此,必须实施多重防护:第一,严格校验文件扩展名和 MIME 类型,只允许预期的类型(如 image/jpeg, application/pdf);第二,对文件名进行 sanitization(净化),去除路径分隔符,并使用随机生成的 ID 重命名文件,避免直接使用用户提供的文件名;第三,设置文件大小上限,防止 DoS 攻击。Starlette 本身不自动执行这些安全检查,开发者需要在业务逻辑中显式实现。
import uuid
import mimetypes
from starlette.applications import Starlette
from starellite.responses import JSONResponse
from starlette.routing import Route
from starlette.requests import Request

ALLOWED_EXTENSIONS = {'.jpg', '.jpeg', '.png', '.pdf'}
MAX_FILE_SIZE = 5 * 1024 * 1024  # 5MB

async def secure_upload(request: Request):
    form = await request.form()
    file = form.get('document')

    if not file:
        return JSONResponse({"status": "error", "message": "Missing file"})

    # 1. 检查文件大小
    content = await file.read()
    if len(content) > MAX_FILE_SIZE:
        return JSONResponse({"status": "error", "message": "File too large"})

    # 2. 检查扩展名
    ext = mimetypes.guess_extension(file.content_type) or ''
    # 简化处理:直接检查后缀
    _, ext = os.path.splitext(file.filename or '')
    if ext.lower() not in ALLOWED_EXTENSIONS:
        return JSONResponse({"status": "error", "message": "Invalid extension"})

    # 3. 生成唯一文件名并保存
    unique_name = f"{uuid.uuid4().hex}{ext}"
    save_path = f"/secure_uploads/{unique_name}"

    with open(save_path, 'wb') as f:
        f.write(content)

    return JSONResponse({"status": "success", "filename": unique_name})

app = Starlette(routes=[Route("/upload/secure", secure_upload, methods=["POST"])])
该示例展示了完整的安全策略:首先读取内容以检查大小,然后结合 mimetypes 和用户提供的文件名扩展名进行双重验证。最关键的是,即使文件名合法,我们也使用 uuid.uuid4() 生成一个新的随机文件名进行存储,彻底消除了路径遍历的风险。这种“白名单+随机重命名”的模式是生产环境中处理文件上传的标准实践。








