






在php网站中防御宽字节编码的sql注入,核心做法是强制使用utf-8字符集并配合pdo预处理语句。具体而言,需确保数据库连接、表结构及前端输入均统一为utf-8,避免gbk等双字节编码带来的转义漏洞;同时,所有sql查询必须通过pdo的预处理机制执行,将数据与代码分离,从根本上消除注入可能。
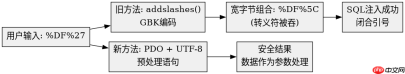
为什么宽字节注入能绕过单引号转义
宽字节注入利用的是多字节字符集(如GBK)中“高位字节+低位字节”的组合特性。当开发者使用`addslashes()`或手动添加反斜杠转义单引号时,攻击者可通过构造特定字节序列,使转义符被吞并,从而闭合SQL语句中的引号。例如,在GBK编码下,%DF%5C会被解析为汉字“運”,而原本用于转义的%5C(反斜杠)则消失,导致后续的单引号成为SQL语法的一部分。
$pdo = new PDO('mysql:host=localhost;dbname=test;charset=utf8', 'user', 'pass');
$stmt = $pdo->prepare('SELECT * FROM users WHERE name = :name');
$stmt->execute(['name' => $_GET['name']]);
$result = $stmt->fetchAll();
print_r($result);
上述代码展示了标准的PDO预处理用法。关键在于连接字符串中显式指定了`charset=utf8`,这确保了PHP与MySQL之间的通信始终使用单字节UTF-8编码,彻底阻断了宽字节注入的路径。即使输入包含特殊字符,PDO也会将其作为纯数据处理,不会进行任何可能被误解的字节拼接。
如何验证当前环境是否仍存在宽字节风险
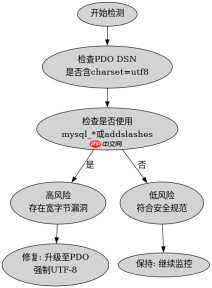
要验证环境安全性,需检查数据库连接配置、字符集设置及转义函数的使用情况。若发现仍在使用`mysql_*`系列函数或手动调用`addslashes()`,且未强制指定UTF-8,则存在高风险。此外,可通过构造测试输入观察数据库返回的错误信息或行为差异来确认。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
// 危险示例:未指定字符集,依赖自动转义
$connection = mysql_connect('localhost', 'user', 'pass');
mysql_select_db('test', $connection);
mysql_query("SET NAMES gbk"); // 显式设置为GBK
$input = $_GET['name'];
$safe_input = addslashes($input);
$query = "SELECT * FROM users WHERE name = '$safe_input'";
$result = mysql_query($query); // 易受宽字节注入攻击

// 安全验证:检查PDO连接参数
$dsn = 'mysql:host=localhost;dbname=test;charset=utf8';
$options = [
    PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION,
    PDO::ATTR_DEFAULT_FETCH_MODE => PDO::FETCH_ASSOC
];
$pdo = new PDO($dsn, 'user', 'pass', $options); // 强制UTF-8,使用预处理
对比两段代码,第一段使用了已废弃的`mysql_*`函数,并显式设置了`SET NAMES gbk`,这使得系统处于宽字节环境,极易受到注入攻击。第二段则使用PDO,明确指定`charset=utf8`,并启用异常模式,这是目前推荐的防御方案。在实际项目中,应全面替换旧版数据库扩展,并确保所有新代码都遵循此规范。
基于PDO预处理中参数绑定类型的具体问题
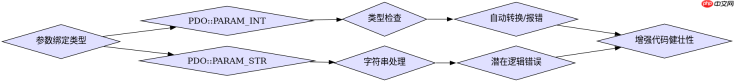
在PDO预处理中,参数绑定类型(如`PDO::PARAM_STR`或`PDO::PARAM_INT`)会影响数据的处理方式。虽然预处理本身已能有效防止注入,但显式指定类型可增强语义清晰度和潜在的类型安全检查。例如,对于数值型字段,使用`PDO::PARAM_INT`可确保传入值被正确转换为整数,避免因字符串比较导致的逻辑错误。
$stmt = $pdo->prepare('SELECT * FROM products WHERE id = :id AND price > :price');
$stmt->bindValue(':id', $_GET['id'], PDO::PARAM_INT);
$stmt->bindValue(':price', $_GET['price'], PDO::PARAM_STR);
$stmt->execute();
$products = $stmt->fetchAll();
print_r($products);
在此示例中,`id`参数被绑定为整数类型,这意味着即使输入非数字字符,PDO也会尝试转换或报错,从而防止潜在的逻辑注入。而`price`参数保持为字符串,因为价格可能包含小数点。这种细粒度的控制有助于提升代码健壮性,尤其在处理用户输入时,应始终根据字段类型选择合适的绑定方式。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





