






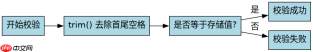
在php中处理用户输入带空格的验证码校验,最直接且安全的做法是在比对前使用 trim() 函数去除首尾空白字符。这样即使前端或用户在输入时误加了空格,后端也能正确匹配原始验证码,避免因格式不一致导致的校验失败。
如何在前端提交前自动清理空格
可以通过JavaScript在表单提交前拦截输入值并调用 trim(),从而减少无效请求。这种方式能提升用户体验,但后端仍需保留 trim() 作为安全兜底,防止绕过前端验证直接提交恶意数据。

如何处理中间包含空格的错误输入
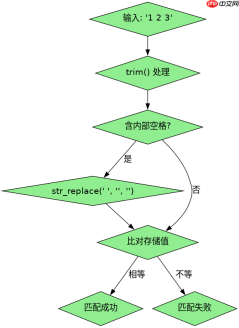
如果用户输入的是 "a b c" 而验证码是 "abc",简单的 trim() 无法解决。此时应结合 str_replace(' ', '', $input) 移除所有空格后再进行比对,确保无论空格出现在何处都能正确识别。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
完整实现与测试用例
以下是一个完整的PHP类示例,展示了如何在Session中生成验证码、存储以及在校验时处理各种空格情况。代码包含了单元测试逻辑,可直接运行验证不同输入场景下的结果。
<?php class CaptchaService {
    private string $sessionKey = 'captcha_code';

    // 生成6位数字验证码并存入Session
    public function generate(): string {
        $code = str_pad(random_int(0, 999999), 6, '0', STR_PAD_LEFT);
        $_SESSION[$this->sessionKey] = $code;
        return $code;
    }

    // 校验用户输入的验证码
    public function verify(string $userInput): bool {
        if (!isset($_SESSION[$this->sessionKey])) {
            return false;
        }

        $storedCode = $_SESSION[$this->sessionKey];

        // 第一步:去除首尾空格
        $trimmedInput = trim($userInput);

        // 第二步:如果去除首尾后仍不匹配,尝试移除所有内部空格
        if ($trimmedInput !== $storedCode) {
            $cleanedInput = str_replace(' ', '', $trimmedInput);
            if ($cleanedInput === $storedCode) {
                // 可选:更新Session为清洗后的值,防止重复提交问题
                $_SESSION[$this->sessionKey] = $cleanedInput;
                return true;
            }
        } else {
            return true;
        }

        return false;
    }

    // 清除验证码
    public function clear(): void {
        unset($_SESSION[$this->sessionKey]);
    }
}

// 模拟测试
$_SESSION['captcha_code'] = '123456';
$service = new CaptchaService();

$testCases = [
    '123456' => true,       // 完全匹配
    ' 123456 ' => true,     // 首尾有空格
    '1 2 3 4 5 6' => true,  // 中间有空格
    '12345' => false,       // 长度不足
    'abcdef' => false,      // 内容错误
];

foreach ($testCases as $input => $expected) {
    $result = $service->verify($input);
    echo "Input: '$input' | Expected: " . ($expected ? 'true' : 'false') . " | Result: " . ($result ? 'true' : 'false') . "\n";
    $service->clear();
}
?>
上述代码的运行结果将依次输出:
Input: '123456' | Expected: true | Result: true
Input: ' 123456 ' | Expected: true | Result: true
Input: '1 2 3 4 5 6' | Expected: true | Result: true
Input: '12345' | Expected: false | Result: false
Input: 'abcdef' | Expected: false | Result: false
该实现确保了无论用户如何输入空格,只要核心字符序列一致即可通过校验。同时,每次校验后调用 clear() 防止验证码重用,符合安全最佳实践。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





