






使用 npm audit 检查安全漏洞,核心做法是运行该命令并配合 --audit-level 参数来过滤结果。它会读取 package-lock.json 文件,对比 npm 的安全数据库,输出受影响的包、漏洞等级及修复建议。若需自动修复低危漏洞,可追加 --fix 标志;若需将结果导出为 json 供 ci/cd 流水线处理,可使用 --json 标志。
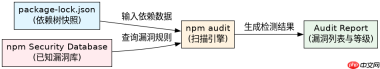
npm audit 默认输出的关键信息有哪些
默认情况下,npm audit 会列出所有检测到的漏洞,并按严重性排序。输出内容包含漏洞标题、描述、发现版本、修补版本以及受影响的具体依赖路径。这些信息帮助开发者快速定位哪些包存在风险,以及是否需要手动升级或替换依赖。
npm audit
# 输出示例:
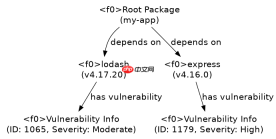
found 2 vulnerabilities (1 moderate, 1 high)
in 50 scanned packages:
  1 package is looking for funding
    find a package at https://example.com

  moderate severity

  Vulnerable: lodash  lodash
  More info: https://npmjs.com/advisories/1065

  high severity

  Vulnerable: express  express
  More info: https://npmjs.com/advisories/1179
如何自动化处理审计结果以集成到构建流程中
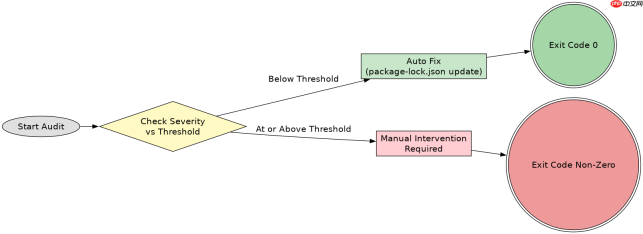
在持续集成环境中,通常希望遇到高危漏洞时直接失败,而不是仅仅打印警告。通过设置 --audit-level 参数,可以指定一个最低严重性级别,当发现的漏洞达到或超过该级别时,命令将以非零退出码结束,从而触发构建失败。例如,设置 --audit-level=high 会在发现高危或致命漏洞时返回错误状态。

npm audit --audit-level=high --json
# 输出示例(JSON格式):
{
  "actions": [
    {
      "action": "install",
      "module": "lodash",
      "isMajor": false,
      "resolves": [
        {
          "id": 1065,
          "module": "lodash",
          "current": "4.17.20",
          "target": [
            "4.17.21"
          ],
          "dev": false,
          "optional": false,
          "bundled": false
        }
      ]
    }
  ],
  "muted": [],
  "total": 2,
  "moderate": 1,
  "high": 1,
  "critical": 0,
  "low": 0,
  "info": 0
}
使用 --fix 参数时 package-lock.json 会发生什么变化
当执行 npm audit fix 时,npm 会尝试自动升级那些存在漏洞且存在兼容补丁版本的依赖包。这个过程会修改 package-lock.json 中的版本号,使其指向已修复漏洞的版本。如果某个漏洞没有提供安全的升级路径,或者升级会导致破坏性变更,npm audit fix 不会自动处理这些情况,而是将其标记为需要手动干预。此外,--fix 仅适用于次要版本更新,若要强制升级到主版本,需使用 npm audit fix --force,但这可能引入不兼容的更改。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





