






Java 单元测试怎么用漏洞扫描发现安全
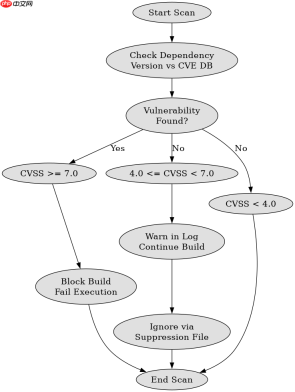
在 java 单元测试中集成漏洞扫描,最直接的做法是利用 owasp dependency-check maven 插件。它能在构建阶段自动分析项目依赖库的 cve 漏洞,并生成 html 报告。通过配置 failoncvss 参数,可以设定一个 cvss 评分阈值,当扫描到的漏洞严重度超过该值时,maven 构建会直接失败,从而阻止存在已知高危漏洞的代码进入后续流程。

如何配置扫描规则与阈值
配置扫描规则的核心在于修改 pom.xml 中的插件配置。开发者需要指定要分析的依赖范围(如 compile、runtime),并设置 failBuildOnCVSS 或 failOnCVSS 来定义阻断标准。例如,设置为 7.0 意味着 CVSS 评分大于等于 7.0 的漏洞会导致构建中断。此外,还可以配置 suppressionFiles 来排除误报或已评估风险的可接受漏洞,确保扫描结果精准且不影响正常开发节奏。

<plugin><groupid>org.owasp</groupid><artifactid>dependency-check-maven</artifactid><version>9.0.8</version><configuration><format>HTML</format><failbuildoncvss>7</failbuildoncvss><suppressionfile>suppressions.xml</suppressionfile></configuration><executions><execution><goals><goal>check</goal></goals></execution></executions></plugin>
如何处理扫描发现的特定漏洞类型
当扫描器发现具体漏洞时,开发者需根据漏洞类型采取不同措施。对于依赖库漏洞,优先升级版本;对于代码层面的逻辑漏洞(如 SQL 注入),则需修改代码并使用静态分析工具验证。若某些低危漏洞因业务原因暂时无法修复,可通过 suppressions.xml 文件明确声明忽略,但必须记录理由以备审计。关键在于建立闭环:扫描发现 -> 评估风险 -> 修复或豁免 -> 重新扫描确认。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


