






java 单元测试无法直接替代渗透测试,但可以通过集成 owasp zap 的 java api 将自动化扫描嵌入 ci/cd 流程,在构建阶段拦截高危漏洞。具体做法是引入 org.owasp:zap-clientapi 依赖,启动本地 zap 守护进程后调用 scanner.scan() 对应用 url 发起主动扫描,并配置 policyid 过滤误报。若扫描结果包含严重风险,程序可抛出异常终止构建,从而在代码上线前实现安全左移。

ZAP 客户端 API 如何发起主动扫描
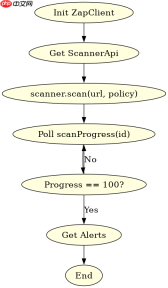
通过 ScannerApi 接口可以触发针对特定 URL 的主动扫描任务。开发者需实例化 ZapClient 对象连接本地代理,使用 scan() 方法传入目标地址和策略 ID。该方法返回一个异步任务 ID,后续可通过 scanProgress() 轮询进度,直到扫描完成并获取报告。
import org.owasp.zap.client.ZapClient;
import org.owasp.zap.client.api.ScannerApi;

public class ZapScanTest {
    public static void main(String[] args) throws Exception {
        // 假设 ZAP 已在端口 8090 运行
        ZapClient client = new ZapClient("http://localhost:8090");
        ScannerApi scanner = client.getScannerApi();

        String targetUrl = "http://localhost:8080/login";
        String policyId = "10000"; // 默认高风险策略

        // 发起主动扫描
        String scanId = scanner.scan(targetUrl, null, null, null, null, policyId);
        System.out.println("Scan started with ID: " + scanId);

        // 等待扫描完成
        while (true) {
            double progress = scanner.scanProgress(scanId);
            if (progress >= 100.0) break;
            Thread.sleep(1000);
        }

        // 获取警报列表
        var alerts = scanner.alerts();
        System.out.println("Found " + alerts.size() + " alerts.");
    }
}
上述代码展示了最基础的扫描流程。实际项目中,通常会在 JUnit 的 @AfterEach 或 Maven 插件中执行此逻辑。如果 alerts 列表中包含级别为 HIGH 或 CRITICAL 的条目,测试用例应标记为失败,阻止代码合并。
如何根据扫描结果阻断构建流程
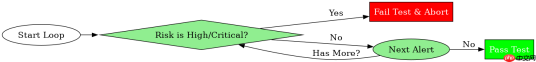
为了真正起到“渗透测试”的作用,必须解析扫描结果并根据风险等级决定构建成败。ZAP 的 alerts 接口返回 JSON 格式的警报数据,其中包含 risk 字段(如 High, Medium)。在单元测试中,可以遍历这些警报,一旦发现高危项就抛出 AssumptionViolatedException 或 RuntimeException。

Biome 是一个基于 Rust 的高性能工具链,适用于 JavaScript、TypeScript、JSX、JSON、CSS 和 GraphQL,它将格式化和 linting 统一到一个工具中。具有 97% 的 Prettier 兼容性以及超过 450 条 lint 规则,Biome 以显著更快的执行速度取代了 ESLint 和 Prettier。
import org.junit.jupiter.api.Test;
import org.junit.jupiter.api.Assumptions;
import java.util.List;

public class SecurityGateTest {
    @Test
    public void testNoCriticalVulnerabilities() throws Exception {
        ZapClient client = new ZapClient("http://localhost:8090");
        ScannerApi scanner = client.getScannerApi();

        // 假设之前已经完成了扫描
        List<alert> alerts = scanner.alerts();

        for (Alert alert : alerts) {
            if ("High".equals(alert.getRisk()) || "Critical".equals(alert.getRisk())) {
                Assumptions.fail("Security Gate Failed: Found " + alert.getName());
            }
        }
    }
}</alert>
这种模式将安全合规性检查变成了代码质量检查的一部分。开发人员可以在本地运行 mvn test 时即时看到安全反馈,而不需要等待专门的渗透测试团队介入。需要注意的是,主动扫描会消耗大量资源并可能影响被测应用的稳定性,因此建议在隔离环境中运行。
如何处理 ZAP 扫描中的误报与忽略规则
自动化扫描不可避免地会产生误报,例如某些业务逻辑被识别为 SQL 注入。在单元测试中集成 ZAP 时,可以通过配置 ContextId 和 ExclusionRegexes 来排除特定的 URL 路径或参数。此外,还可以加载自定义的 Policy 文件,调整各漏洞类型的阈值,减少噪音。
import org.owasp.zap.client.model.Context;

public class ExclusionConfigTest {
    public static void main(String[] args) throws Exception {
        ZapClient client = new ZapClient("http://localhost:8090");
        ContextApi contextApi = client.getContextApi();

        // 创建上下文并设置排除规则
        String contextName = "MyAppContext";
        String exclusionRegex = "/api/v1/health|/static/.*";

        contextApi.newContext(contextName);
        contextApi.setExclusionRegexes(contextName, exclusionRegex);

        // 在扫描时指定该 ContextId
        ScannerApi scanner = client.getScannerApi();
        scanner.scan("http://localhost:8080", contextName, null, null, null, "10000");
    }
}
通过这种方式,可以确保单元测试只关注核心业务逻辑的安全问题,而忽略静态资源或非关键接口。这提高了测试的准确性和运行效率,使安全左移更加可行。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


