






在 java 对象序列化中,使用 externalizable 接口需要实现 writeexternal() 和 readexternal() 两个方法,由开发者手动控制对象的读写逻辑。与默认的 serializable 不同,externalizable 会优先调用无参构造函数创建实例,然后才执行自定义的读写代码,这允许你跳过某些字段或改变存储格式。
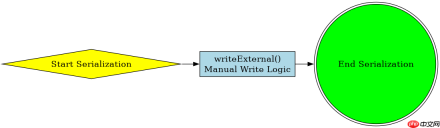
Externalizable 的生命周期与默认构造函数的关系是什么
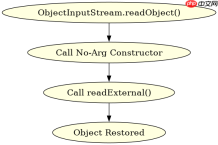
在使用 Externalizable 时,反序列化过程必须依赖类的无参构造函数来创建对象实例,如果缺少该构造函数,反序列化将直接抛出异常。这是因为 ObjectInputStream 在读取数据前需要先拿到一个空壳对象,然后再通过 readExternal() 填充数据,这与 Serializable 可以直接调用私有构造函数恢复状态的行为完全不同。
import java.io.*;

public class User implements Externalizable {
    private String name;
    private int age;

    // 必须提供 public 无参构造函数
    public User() {
        System.out.println("1. 调用无参构造函数创建实例");
    }

    public User(String name, int age) {
        this.name = name;
        this.age = age;
    }

    @Override
    public void writeExternal(ObjectOutput out) throws IOException {
        System.out.println("2. 执行 writeExternal");
        out.writeObject(name);
        out.writeInt(age);
    }

    @Override
    public void readExternal(ObjectInput in) throws IOException, ClassNotFoundException {
        System.out.println("3. 执行 readExternal");
        this.name = (String) in.readObject();
        this.age = in.readInt();
    }

    public static void main(String[] args) throws Exception {
        // 序列化
        ObjectOutputStream oos = new ObjectOutputStream(new FileOutputStream("user.ser"));
        oos.writeObject(new User("Alice", 30));
        oos.close();

        // 反序列化
        ObjectInputStream ois = new ObjectInputStream(new FileInputStream("user.ser"));
        User user = (User) ois.readObject();
        System.out.println("Name: " + user.name + ", Age: " + user.age);
        ois.close();
    }
}
运行上述代码,控制台输出顺序为:先打印“调用无参构造函数创建实例”,接着是“执行 writeExternal”(序列化阶段),反序列化时再次打印“调用无参构造函数创建实例”,然后是“执行 readExternal”,最后打印出 Name: Alice, Age: 30。这证实了无参构造函数在每次反序列化时都会被调用。
如何自定义序列化逻辑以优化性能或隐藏敏感数据
通过重写 writeExternal() 和 readExternal(),你可以选择性地忽略某些字段、加密敏感信息或使用更紧凑的数据格式。例如,你可以选择不序列化密码字段,或者将多个小字段合并为一个字节数组以减少 I/O 开销,从而提升网络传输或磁盘存储的效率。

使用Atmosphere构建通过WebSocket、SSE、gRPC、WebTransport、MCP、A2A和AG-UI流传输的JVM代理网关,并带有治理钩子。
import java.io.*;

public class SecureUser implements Externalizable {
    private String username;
    private String password; // 敏感数据

    public SecureUser() {}

    public SecureUser(String username, String password) {
        this.username = username;
        this.password = password;
    }

    @Override
    public void writeExternal(ObjectOutput out) throws IOException {
        // 只写入用户名,不写入密码
        out.writeUTF(username);
        // 可以在此处添加加密逻辑,例如:
        // out.write(encrypt(password).getBytes());
    }

    @Override
    public void readExternal(ObjectInput in) throws IOException, ClassNotFoundException {
        this.username = in.readUTF();
        this.password = null; // 密码未序列化,保持为 null
    }

    public static void main(String[] args) throws Exception {
        SecureUser original = new SecureUser("Bob", "secret123");

        // 序列化
        ObjectOutputStream oos = new ObjectOutputStream(new FileOutputStream("secure.ser"));
        oos.writeObject(original);
        oos.close();

        // 反序列化
        ObjectInputStream ois = new ObjectInputStream(new FileInputStream("secure.ser"));
        SecureUser restored = (SecureUser) ois.readObject();

        System.out.println("Username: " + restored.username);
        System.out.println("Password: " + restored.password); // 输出 null
        ois.close();
    }
}
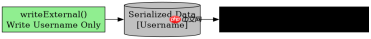
该程序展示了如何通过 Externalizable 隐藏敏感数据。在 writeExternal 中仅写入 username,而在 readExternal 中不恢复 password。运行后,反序列化得到的对象中 password 字段为 null,而 username 正确恢复为 “Bob”。这种机制适用于需要严格控制序列化内容的安全场景。
如果类没有无参构造函数会发生什么
如果实现了 Externalizable 接口的类没有公开的无参构造函数,反序列化时会立即抛出 java.io.InvalidClassException 或 java.lang.InstantiationException。因为 ObjectInputStream 无法实例化对象,后续的 readExternal() 方法根本不会被执行,导致整个反序列化流程失败。
,
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


