






在 java 对象序列化中保护敏感数据,最直接且有效的做法是在定义实体类时实现 writeobject 和 readobject 方法,并在其中手动处理敏感字段。通过这种方式,你可以在序列化前将敏感数据(如密码、密钥)替换为占位符或加密后的密文,在反序列化后将其还原或丢弃,从而避免明文敏感信息直接写入字节流。
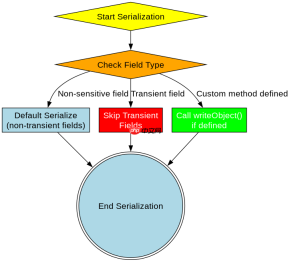
如何自定义序列化逻辑以隐藏特定字段
要实现上述保护机制,开发者需要在类中定义私有的 writeObject 和 readObject 方法,并确保它们具有正确的签名:private void writeObject(ObjectOutputStream out) 和 private void readObject(ObjectInputStream in)。当调用 ObjectOutputStream.writeObject() 时,JVM 会自动检测并调用这些私有方法,而不是使用默认的序列化过程。在 writeObject 中,你可以先保存敏感字段的原始值,然后将其设置为 null 或空字符串,接着调用 out.defaultWriteObject() 完成剩余字段的序列化;在 readObject 中,先调用 in.defaultReadObject() 恢复非敏感字段,再根据业务需求决定是否恢复敏感数据。

import java.io.*;

public class SecureUser implements Serializable {
    private static final long serialVersionUID = 1L;

    private String username;
    private transient String password; // 默认跳过
    private String email;

    public SecureUser(String username, String password, String email) {
        this.username = username;
        this.password = password;
        this.email = email;
    }

    private void writeObject(ObjectOutputStream out) throws IOException {
        // 1. 备份敏感数据
        String savedPassword = this.password;
        // 2. 清空敏感数据,防止被 defaultWriteObject 序列化
        this.password = null;

        // 3. 执行默认序列化(此时 password 为 null)
        out.defaultWriteObject();

        // 4. 可选:将敏感数据加密后单独写入,或完全丢弃
        // 这里演示直接丢弃,若需恢复可在此处写入加密串
        if (savedPassword != null) {
            System.out.println("Sensitive data 'password' is being protected by nulling it out.");
        }
    }

    private void readObject(ObjectInputStream in) throws IOException, ClassNotFoundException {
        // 1. 执行默认反序列化
        in.defaultReadObject();

        // 2. 此时 password 为 null,可根据需要重新赋值或保持为空
        // 注意:如果依赖 password 进行后续操作,需确保其已被正确初始化
        System.out.println("Deserialized user: " + username + ", Password is: " + (password == null ? "null/protected" : password));
    }

    @Override
    public String toString() {
        return "User{" +
                "username='" + username + '\'' +
                ", password='" + (password == null ? "[PROTECTED]" : password) + '\'' +
                ", email='" + email + '\'' +
                '}';
    }

    public static void main(String[] args) throws Exception {
        SecureUser user = new SecureUser("admin", "secret123", "admin@example.com");

        // 序列化
        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        ObjectOutputStream oos = new ObjectOutputStream(baos);
        oos.writeObject(user);
        oos.close();

        // 查看字节流内容(模拟检查)
        byte[] bytes = baos.toByteArray();
        String content = new String(bytes, "ISO-8859-1");
        boolean hasPassword = content.contains("secret123");
        System.out.println("Is password 'secret123' in serialized stream? " + hasPassword);

        // 反序列化
        ByteArrayInputStream bais = new ByteArrayInputStream(bytes);
        ObjectInputStream ois = new ObjectInputStream(bais);
        SecureUser deserializedUser = (SecureUser) ois.readObject();
        System.out.println(deserializedUser.toString());
    }
}
运行上述代码,控制台输出将显示:
1. Is password 'secret123' in serialized stream? false,证明敏感数据未进入字节流。
2. Deserialized user: User{username='admin', password='[PROTECTED]', email='admin@example.com'},证明反序列化后密码字段为 null,达到了保护目的。
transient 关键字与自定义方法的对比及适用场景
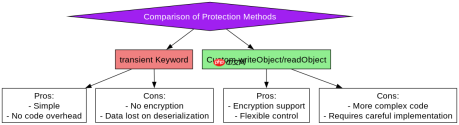
除了自定义 writeObject 和 readObject,Java 还提供了更简单的 transient 关键字来标记不需要序列化的字段。当字段被声明为 transient 时,默认序列化机制会直接忽略该字段,其值在序列化过程中不会被保存,反序列化后将恢复为默认值(如 null 或 0)。这种方法适用于那些在反序列化后无需保留原始值、或者可以通过其他途径(如数据库查询)重新获取的敏感数据。然而,transient 的局限性在于它无法在序列化过程中对数据进行转换或加密,也无法在反序列化时动态恢复数据。相比之下,自定义 writeObject 方法提供了更大的灵活性,允许开发者在序列化前对数据进行加密处理,或在反序列化后从安全存储中加载数据,从而实现更高级别的安全控制。

使用Atmosphere构建通过WebSocket、SSE、gRPC、WebTransport、MCP、A2A和AG-UI流传输的JVM代理网关,并带有治理钩子。
import java.io.*;
import javax.crypto.Cipher;
import javax.crypto.KeyGenerator;
import javax.crypto.SecretKey;
import java.util.Base64;

public class EncryptedUser implements Serializable {
    private static final long serialVersionUID = 1L;

    private String username;
    private transient String password; // 标记为 transient
    private String email;
    private transient SecretKey encryptionKey; // 密钥也不应被序列化

    public EncryptedUser(String username, String password, String email) throws Exception {
        this.username = username;
        this.password = password;
        this.email = email;
        // 生成一个固定的密钥用于演示,实际应用中应从安全存储获取
        KeyGenerator keyGen = KeyGenerator.getInstance("AES");
        keyGen.init(128);
        this.encryptionKey = keyGen.generateKey();
    }

    private void writeObject(ObjectOutputStream out) throws IOException {
        try {
            // 1. 备份密码
            String originalPassword = this.password;
            // 2. 清空密码
            this.password = null;

            // 3. 默认序列化其他字段
            out.defaultWriteObject();

            // 4. 加密密码并写入
            Cipher cipher = Cipher.getInstance("AES");
            cipher.init(Cipher.ENCRYPT_MODE, encryptionKey);
            byte[] encryptedBytes = cipher.doFinal(originalPassword.getBytes());
            String encryptedPassword = Base64.getEncoder().encodeToString(encryptedBytes);

            // 写入加密后的密码长度和内容
            out.writeInt(encryptedPassword.length());
            out.writeUTF(encryptedPassword);

        } catch (Exception e) {
            throw new IOException("Failed to encrypt sensitive data", e);
        }
    }

    private void readObject(ObjectInputStream in) throws IOException, ClassNotFoundException {
        try {
            // 1. 默认反序列化其他字段
            in.defaultReadObject();

            // 2. 读取加密的密码
            int length = in.readInt();
            String encryptedPassword = in.readUTF();

            // 3. 解密密码
            Cipher cipher = Cipher.getInstance("AES");
            cipher.init(Cipher.DECRYPT_MODE, encryptionKey);
            byte[] decodedBytes = Base64.getDecoder().decode(encryptedPassword);
            byte[] decryptedBytes = cipher.doFinal(decodedBytes);
            this.password = new String(decryptedBytes);

        } catch (Exception e) {
            throw new IOException("Failed to decrypt sensitive data", e);
        }
    }

    @Override
    public String toString() {
        return "EncryptedUser{" +
                "username='" + username + '\'' +
                ", password='" + (password == null ? "[PROTECTED]" : password) + '\'' +
                ", email='" + email + '\'' +
                '}';
    }

    public static void main(String[] args) throws Exception {
        EncryptedUser user = new EncryptedUser("admin", "secret123", "admin@example.com");

        // 序列化
        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        ObjectOutputStream oos = new ObjectOutputStream(baos);
        oos.writeObject(user);
        oos.close();

        // 检查字节流
        byte[] bytes = baos.toByteArray();
        String content = new String(bytes, "ISO-8859-1");
        boolean hasPlainPassword = content.contains("secret123");
        System.out.println("Is plain password 'secret123' in serialized stream? " + hasPlainPassword);

        // 反序列化
        ByteArrayInputStream bais = new ByteArrayInputStream(bytes);
        ObjectInputStream ois = new ObjectInputStream(bais);
        EncryptedUser deserializedUser = (EncryptedUser) ois.readObject();
        System.out.println(deserializedUser.toString());
        System.out.println("Decrypted password matches original? " + "secret123".equals(deserializedUser.password));
    }
}
运行此代码,输出将显示:
1. Is plain password 'secret123' in serialized stream? false,证明明文密码未出现在字节流中。
2. DecryptedUser{...} 中的密码将被正确解密并匹配原始值,证明加密和解密过程有效。
3. 字节流中将包含加密后的乱码数据,而非明文。
基于程序中某个输入、条件或结果的具体问题
在上述示例中,如果 encryptionKey 本身也被序列化(即未被标记为 transient),会导致严重的安全漏洞。因为密钥一旦随密文一起存储,攻击者即可同时获取密文和密钥,从而轻易解密敏感数据。因此,必须确保 encryptionKey 不被序列化,通常的做法是将其标记为 transient,并在 readObject 中重新生成或从安全存储(如硬件安全模块 HSM 或环境变量)中加载。此外,如果 writeObject 中发生异常(如加密失败),程序会抛出 IOException,导致序列化中断,这有助于及时发现安全问题,但需在应用层做好异常处理和日志记录,以避免敏感信息泄露到错误日志中。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


