






在 spring boot 中校验密码强度,最标准且可维护的做法是结合 spring validation 的 bean validation api 与自定义的 constraintvalidator。具体实现时,定义一个注解(如 @strongpassword),并在其 validator 类中使用正则表达式或字符串方法检查长度、大小写及特殊字符,这样既能在 controller 层自动拦截非法输入,又能返回清晰的错误信息。

如何定义并注册自定义密码校验注解
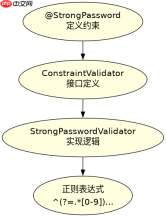
要实现这一功能,首先需要创建一个 Java 注解接口,指定其作用于字段,并关联具体的验证逻辑类。接着,编写实现 ConstraintValidator 接口的类,在其中注入 PasswordEncoder 或直接进行明文规则校验。最后,确保该组件被 Spring 容器扫描到,通常通过 @Component 或配置类完成注册,从而让框架在启动时识别该校验器。
import javax.validation.Constraint;
import javax.validation.Payload;
import java.lang.annotation.*;

@Documented
@Constraint(validatedBy = StrongPasswordValidator.class)
@Target({ ElementType.FIELD, ElementType.PARAMETER })
@Retention(RetentionPolicy.RUNTIME)
public @interface StrongPassword {
    String message() default "密码必须包含大写字母、小写字母、数字和特殊字符,且长度至少为8位";
    Class>[] groups() default {};
    Class extends Payload>[] payload() default {};
}
上述代码定义了 @StrongPassword 注解,它通过 validatedBy 属性指向了 StrongPasswordValidator 类。开发者只需在 DTO 或实体类的密码字段上添加此注解,即可启用校验。注意,这里使用的是运行时保留策略,确保反射机制能正确读取注解元数据。
import org.springframework.stereotype.Component;
import javax.validation.ConstraintValidator;
import javax.validation.ConstraintValidatorContext;
import java.util.regex.Pattern;

@Component
public class StrongPasswordValidator implements ConstraintValidator<strongpassword string> {
    private static final String PASSWORD_REGEX = "^(?=.*[0-9])(?=.*[a-z])(?=.*[A-Z])(?=.*[@#$%^&+=!])(?=\S+$).{8,}$";
    private static final Pattern PATTERN = Pattern.compile(PASSWORD_REGEX);

    @Override
    public boolean isValid(String value, ConstraintValidatorContext context) {
        if (value == null || value.isEmpty()) {
            return true; // 空值校验通常由 @NotBlank 处理,此处仅校验非空时的强度
        }
        return PATTERN.matcher(value).matches();
    }
}</strongpassword>
这是核心的验证逻辑实现。使用正则表达式 ^(?=.*[0-9])(?=.*[a-z])(?=.*[A-Z])(?=.*[@#$%^&+=!])(?=\S+$).{8,}$ 来强制要求密码包含数字、小写字母、大写字母、特殊字符,且不能包含空格,最小长度为 8。如果传入的密码不符合此模式,isValid 将返回 false,触发全局异常处理机制返回 400 错误。
如何在 Controller 中触发并处理校验结果
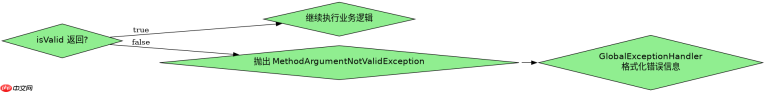
在 Controller 层,通过在请求体参数前添加 @Validated 或 @Valid 注解来激活校验流程。当请求进入时,Spring MVC 会调用之前注册的 Validator 对字段进行检查。若校验失败,框架会自动抛出 MethodArgumentNotValidException,此时需要配合全局异常处理器 @ControllerAdvice 捕获该异常,并将校验错误信息格式化为前端友好的 JSON 结构返回。

import org.springframework.web.bind.annotation.*;
import javax.validation.Valid;

@RestController
@RequestMapping("/api/users")
public class UserController {

    @PostMapping("/register")
    public ResponseEntity<string> register(@RequestBody @Valid UserRegistrationDTO dto) {
        // 业务逻辑...
        return ResponseEntity.ok("注册成功");
    }
}</string>
在 UserController 中,@Valid 注解包裹了 UserRegistrationDTO 对象。如果 DTO 中的 password 字段未加 @StrongPassword 或未通过校验,请求将被中断。例如,输入密码 "weak" 会直接导致校验失败,不会执行后续的数据库保存操作。
import org.springframework.http.HttpStatus;
import org.springframework.validation.FieldError;
import org.springframework.web.bind.MethodArgumentNotValidException;
import org.springframework.web.bind.annotation.*;

import java.util.HashMap;
import java.util.Map;

@RestControllerAdvice
public class GlobalExceptionHandler {

    @ExceptionHandler(MethodArgumentNotValidException.class)
    public ResponseEntity<map object>> handleValidationExceptions(
            MethodArgumentNotValidException ex) {
        Map<string object> errors = new HashMap();
        for (FieldError error : ex.getBindingResult().getFieldErrors()) {
            errors.put(error.getField(), error.getDefaultMessage());
        }
        return new ResponseEntity(errors, HttpStatus.BAD_REQUEST);
    }
}</string></map>
这个全局异常处理器负责统一响应格式。当 @Valid 触发校验错误时,它会遍历所有字段错误,提取字段名和默认消息(即注解中定义的 message),并封装成 Map 返回。这确保了客户端能明确知道哪个字段校验失败以及具体原因,例如 {"password": "密码必须包含..."}。
密码校验失败时的具体错误信息是如何构建的
当密码强度不满足要求时,系统返回的具体错误信息来源于注解定义中的 message 属性。在 StrongPasswordValidator 中,我们并未动态生成错误文本,而是依赖 Bean Validation 的标准行为:当 isValid 返回 false 时,框架直接使用注解上配置的静态字符串作为错误描述。这种设计使得错误提示与验证逻辑解耦,便于国际化或多语言支持。


