






在 javascript 中实现接口请求结果的 jwt 策略,核心做法是在 fetch 调用后拦截响应,检查 http 状态码或响应体中的特定字段(如 401 unauthorized),若确认 token 过期则触发刷新逻辑或跳转登录页。具体实现通常通过封装一个自定义的 fetchwrapper 函数或使用 xmlhttprequest 的拦截器来完成,确保在业务代码执行前处理认证失效的情况。
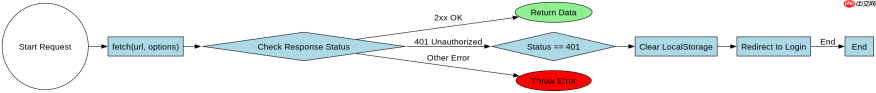
如何封装 fetch 以统一处理 Token 过期
直接回答:通过创建一个高阶函数或包装器,在每次 fetch 请求完成后检查响应状态,若发现 401 状态码则立即停止当前流程并执行 Token 刷新或登出操作。这种做法将认证逻辑与业务逻辑解耦,使得所有 API 调用都能自动享受统一的错误处理机制。
async function authenticatedFetch(url, options = {}) {
  // 默认设置 Content-Type
  const defaultOptions = {
    headers: {
      'Content-Type': 'application/json',
      'Authorization': `Bearer ${localStorage.getItem('token')}`
    }
  };

  const response = await fetch(url, { ...defaultOptions, ...options });

  if (response.status === 401) {
    // 策略:尝试刷新 Token 或重定向
    console.warn('Token expired, redirecting to login');
    localStorage.removeItem('token');
    window.location.href = '/login';
    return null;
  }

  if (!response.ok) {
    throw new Error(`HTTP error! status: ${response.status}`);
  }

  return response.json();
}
上述代码展示了最基础的实现。当 fetch 返回 401 时,程序会清除本地存储的 Token 并重定向用户。这种策略简单直接,适用于大多数单页应用。需要注意的是,如果刷新 Token 需要额外的网络请求,应在 401 分支中加入异步刷新逻辑,并使用 Promise 队列防止并发请求导致的重复刷新问题。
如何处理 Token 刷新期间的并发请求
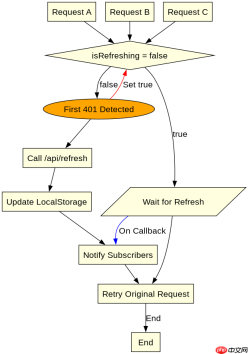
直接回答:为了解决 Token 刷新期间其他请求被阻塞或重复发送的问题,应引入一个全局的“刷新锁”机制。当第一个 401 响应触发刷新时,后续遇到的 401 请求不应立即发起新的刷新,而是等待当前的刷新 Promise 完成,然后使用新 Token 重试原请求。

使用Atmosphere构建通过WebSocket、SSE、gRPC、WebTransport、MCP、A2A和AG-UI流传输的JVM代理网关,并带有治理钩子。

let isRefreshing = false;
let refreshSubscribers = [];

function addRefreshCallback(callback) {
  refreshSubscribers.push(callback);
}

function onRefreshed(newToken) {
  refreshSubscribers.forEach(callback => callback(newToken));
  refreshSubscribers = [];
}

async function refreshToken() {
  if (isRefreshing) return null;
  isRefreshing = true;
  try {
    const newToken = await fetch('/api/refresh').then(r => r.json());
    localStorage.setItem('token', newToken.token);
    onRefreshed(newToken.token);
    return newToken.token;
  } finally {
    isRefreshing = false;
  }
}

async function smartFetch(url, options = {}) {
  const token = localStorage.getItem('token');
  const response = await fetch(url, { ...options, headers: { ...options.headers, Authorization: `Bearer ${token}` } });

  if (response.status === 401) {
    if (!isRefreshing) {
      await refreshToken();
    } else {
      // 等待刷新完成
      await new Promise(resolve => addRefreshCallback(resolve));
    }
    // 使用新 Token 重试
    const newToken = localStorage.getItem('token');
    const retryResponse = await fetch(url, { ...options, headers: { ...options.headers, Authorization: `Bearer ${newToken}` } });
    return retryResponse.json();
  }
  return response.json();
}
这段代码引入了 isRefreshing 标志和 refreshSubscribers 数组。当多个请求同时遇到 401 时,只有第一个会触发 refreshToken,其余的会通过 addRefreshCallback 加入等待队列。刷新成功后,onRefreshed 会通知所有等待的请求重新发起带新 Token 的请求。这种策略确保了用户体验的流畅性,避免了因 Token 短暂失效导致的批量请求失败。
基于 localStorage 存储 Token 的具体安全问题
直接回答:将 JWT 存储在 localStorage 中虽然方便,但极易受到跨站脚本攻击(XSS)的影响,因为任何注入的 JavaScript 代码都可以读取它。相比之下,使用 httpOnly Cookie 是更安全的策略,因为它禁止前端 JS 访问 Token,从而切断了 XSS 窃取 Token 的路径。
在实际开发中,如果必须使用 localStorage,应确保应用本身没有严重的 XSS 漏洞,例如严格过滤用户输入、使用 CSP(内容安全策略)头限制脚本来源。此外,可以结合 sessionStorage 来缩短 Token 的生命周期,或者在 Token 过期后立即清除,以减少窗口期风险。对于高安全性要求的场景,建议后端设置 Set-Cookie 响应头,前端通过浏览器自动携带 Cookie 的方式发送请求,完全避免在前端代码中手动管理 Token 字符串。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!





