






在sql server中防止普通用户直接查看视图底层脚本,核心做法是授予用户对该视图的`view definition`权限,同时显式拒绝(deny)其`view any definition`服务器级权限。这样用户可以在查询中使用视图获取数据,但无法通过系统目录或元数据函数窥探视图的定义代码。

如何限制用户对特定数据库对象的定义查看权
要限制普通用户对数据库中特定对象(如视图、存储过程)的定义查看权,最直接的方法是结合使用数据库级的`VIEW DEFINITION`权限控制。默认情况下,拥有`VIEW ANY DEFINITION`权限的用户可以查看任何对象的定义。通过显式`DENY VIEW DEFINITION`给特定用户,可以阻止他们查看该特定对象的源代码,即使他们拥有更广泛的权限。
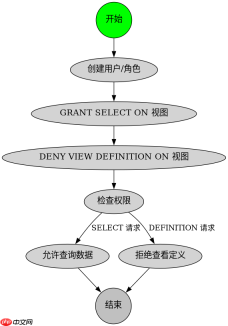
-- 假设有一个名为 'SalesView' 的视图
-- 创建一个测试用户
CREATE USER [TestUser] WITHOUT LOGIN;

-- 允许用户查询视图数据
GRANT SELECT ON OBJECT::[dbo].[SalesView] TO [TestUser];

-- 关键步骤:拒绝用户查看该视图的定义
DENY VIEW DEFINITION ON OBJECT::[dbo].[SalesView] TO [TestUser];

-- 验证:TestUser 现在可以 SELECT * FROM SalesView
-- 但如果尝试执行 sp_helptext 'SalesView' 或查询 sys.sql_modules,将会失败
上述代码创建了一个没有登录名的数据库用户 `TestUser`,并授予其查询 `SalesView` 的权限。随后,使用 `DENY` 语句明确禁止该用户查看此视图的定义。当 `TestUser` 尝试使用 `sp_helptext` 或查询 `sys.sql_modules` 时,SQL Server 会返回权限错误,从而保护了底层逻辑。
如何处理服务器级权限与数据库级权限的冲突
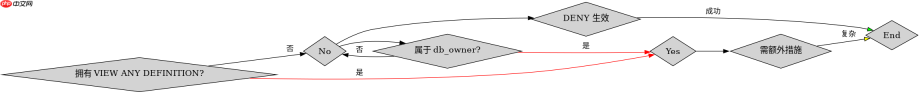
在SQL Server中,服务器级的 `VIEW ANY DEFINITION` 权限具有极高的优先级,它允许用户查看所有数据库中的所有对象定义。如果普通用户被赋予了这一服务器级权限,那么之前在数据库级别设置的 `DENY VIEW DEFINITION` 将失效。因此,必须确保普通用户没有被授予 `VIEW ANY DEFINITION` 权限,或者显式地在服务器级别进行限制。
-- 检查当前用户是否拥有 VIEW ANY DEFINITION 权限
SELECT * FROM sys.fn_my_permissions(NULL, 'SERVER');

-- 如果用户拥有该权限,需要撤销它(需要更高权限执行)
-- REVOKE VIEW ANY DEFINITION FROM [TestUser];
-- 或者在创建用户/角色时避免赋予该权限

-- 另一种情况:如果用户属于 db_owner 固定数据库角色
-- db_owner 成员默认拥有 VIEW ANY DEFINITION 等效权限
-- 此时 DENY 可能无法完全阻止,建议将敏感视图放在单独的数据库或使用加密
这段代码展示了如何检查用户的权限状态。如果用户属于 `db_owner` 角色,他们通常拥有查看定义的隐含权限。在这种情况下,简单的 `DENY` 可能不足以完全隐藏定义,因为 `db_owner` 的权限集非常广泛。对于极高安全要求的场景,可能需要将包含敏感逻辑的视图移至独立的数据库,并对该数据库实施更严格的访问控制,或者使用 `WITH ENCRYPTION` 选项(尽管在较新版本中已被弃用,但在旧版本中仍有效)来加密定义文本。
基于 sys.sql_modules 表查询的具体问题
当普通用户尝试直接查询 `sys.sql_modules` 系统视图以获取视图定义时,其行为取决于他们的权限配置。如果用户仅被授予了对特定视图的 `SELECT` 权限,并且被 `DENY` 了 `VIEW DEFINITION`,那么他们对 `sys.sql_modules` 的查询将被拒绝,或者查询结果中将不包含受保护视图的定义行。这是SQL Server权限模型的一个具体体现,即对对象定义的访问控制不仅影响元数据函数,也影响系统表的查询结果。





