






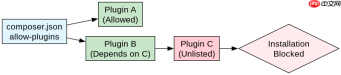
排查 composer 插件白名单问题需检查 allow-plugins 配置层级及二级插件依赖链。composer 会递归验证所有已安装插件的白名单状态,若主插件允许但依赖的二级插件未列入白名单,安装将失败。解决方法是确保 composer.json 中显式包含所有涉及的插件名称,或全局配置 config.allow-plugins 以覆盖项目限制。
如何定位具体是哪个插件触发了白名单拦截
定位触发拦截的插件需要查看 Composer 报错日志中的完整堆栈信息。Composer 在解析阶段会遍历依赖树,当发现某个插件未在 allow-plugins 列表中时,会抛出异常并指出该插件的名称。通过检查错误输出中提到的插件名,可以确认是主插件还是其间接依赖导致了拦截。例如,如果 dealerdirect/phpcodesniffer-composer-installer 依赖于另一个未被允许的插件,报错信息会明确指向那个未被允许的依赖项。
{
    "name": "my-project",
    "require": {
        "php": "^8.0"
    },
    "require-dev": {
        "squizlabs/php_codesniffer": "^3.7"
    },
    "config": {
        "allow-plugins": {
            "dealerdirect/phpcodesniffer-composer-installer": true
        }
    }
}
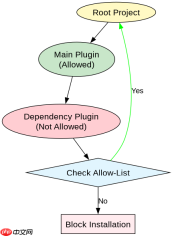
上述配置中,虽然允许了主插件,但如果该插件依赖的其他组件(如某些辅助库)被 Composer 识别为插件且未在白名单中,安装仍会失败。实际运行 composer install 时,若出现 Your requirements could not be resolved to an installable set of packages. 或具体的插件拒绝消息,需仔细核对日志中列出的所有插件名称。确保每个被 Composer 注册为插件的包都在 allow-plugins 中被显式启用。
如何处理二级插件依赖链中的白名单冲突
处理二级插件依赖链冲突的关键在于理解 Composer 的插件解析机制。Composer 不仅检查直接声明的插件,还会检查其依赖树中的所有插件。如果二级插件未被允许,即使主插件已允许,整个安装过程也会中止。解决此问题的方法是将所有涉及的插件都添加到 allow-plugins 配置中。这包括主插件、二级插件以及任何更深层次的依赖插件。通过这种方式,可以确保整个依赖链中的插件都被正确授权,从而避免安装失败。

使用 template.yaml 定义创建 Spotify Backstage 软件模板,包含 Scaffolder 操作,包括 fetch:template、publish:github 和 catalog:register。通过其 REST API 管理 Backstage 软件目录。
{
    "name": "my-project",
    "require": {
        "php": "^8.0"
    },
    "require-dev": {
        "squizlabs/php_codesniffer": "^3.7",
        "phpunit/phpunit": "^9.5"
    },
    "config": {
        "allow-plugins": {
            "dealerdirect/phpcodesniffer-composer-installer": true,
            "phpunit/phpunit": true,
            "sebastian/type": true
        }
    }
}
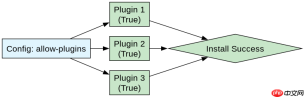
在上述示例中,除了允许主插件外,还显式允许了 phpunit/phpunit 及其依赖的 sebastian/type。这种显式声明的方式确保了所有相关插件都被纳入白名单,从而解决了依赖链中的冲突问题。开发者应定期检查项目的依赖树,确保所有插件都在白名单中,以避免未来的安装问题。
当allow-plugins配置为空时会发生什么
当 allow-plugins 配置为空或未设置时,Composer 默认禁止所有插件的执行。这意味着即使项目中安装了插件,它们也不会被激活,除非在配置中显式允许。这种行为是为了提高安全性,防止未经授权的插件执行潜在的危险操作。开发者需要在 composer.json 中明确列出需要允许的插件,或者使用全局配置来允许特定插件。如果忘记配置白名单,安装过程可能会成功,但插件功能将无法生效,导致项目行为不符合预期。













