






在 apache 中配置 mod_proxy 反向代理到 k8s ingress,核心做法是启用 mod_proxy、mod_proxy_http 和 mod_proxy_balancer 模块,并在虚拟主机中使用 proxypass 和 proxypassreverse 指令将请求转发至 k8s ingress controller 的 service ip 或域名。这样做会将外部流量通过 apache 网关透传至 kubernetes 集群内部,同时保留原始 host 头以支持 ingress 的路由匹配。

如何配置 Apache 虚拟主机以转发 HTTP 请求
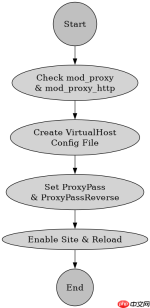
要配置 Apache 虚拟主机转发 HTTP 请求,需在 /etc/apache2/sites-available/ 下创建配置文件,启用必要的 Proxy 模块,并设置 ServerName 与 ProxyPass 指向 K8s Ingress 的地址。此配置确保 Apache 作为入口网关接收请求并将其转发给后端服务。
<virtualhost>
    ServerName example.com

    # 启用 Proxy 模块
    ProxyRequests Off
    ProxyPreserveHost On

    # 转发所有请求到 K8s Ingress Service
    ProxyPass / http://k8s-ingress-service.default.svc.cluster.local/
    ProxyPassReverse / http://k8s-ingress-service.default.svc.cluster.local/

    # 日志配置
    ErrorLog ${APACHE_LOG_DIR}/error.log
    CustomLog ${APACHE_LOG_DIR}/access.log combined
</virtualhost>
上述配置中,ProxyPreserveHost On 确保转发后的请求保留原始 Host 头,这对 K8s Ingress 的路由匹配至关重要。ProxyPass 指定了目标地址,通常使用 K8s Service 的内部 DNS 名称或 ClusterIP。若 K8s Ingress Controller 暴露的是 NodePort 或 LoadBalancer IP,则需相应调整 URL。配置完成后,需执行 a2ensite 和 systemctl reload apache2 生效。
如何处理 HTTPS 终止与 SSL 证书
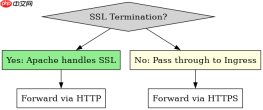
处理 HTTPS 终止时,Apache 应配置 SSL 证书并启用 mod_ssl,将 HTTPS 请求解密后通过 HTTP 转发至 K8s Ingress。这种方式称为 "Offloading",由 Apache 负责 TLS 终结,K8s 内部通信保持明文,简化了集群内的证书管理。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
<virtualhost>
    ServerName example.com

    SSLEngine on
    SSLCertificateFile /etc/ssl/certs/example.com.crt
    SSLCertificateKeyFile /etc/ssl/private/example.com.key
    SSLCertificateChainFile /etc/ssl/certs/ca-chain.crt

    ProxyRequests Off
    ProxyPreserveHost On

    # 转发 HTTPS 请求到 K8s Ingress (假设 Ingress 也处理 HTTPS)
    # 若 Ingress 仅处理 HTTP,则此处仍用 http://
    ProxyPass / https://k8s-ingress-service.default.svc.cluster.local/
    ProxyPassReverse / https://k8s-ingress-service.default.svc.cluster.local/

    ErrorLog ${APACHE_LOG_DIR}/ssl_error.log
    CustomLog ${APACHE_LOG_DIR}/ssl_access.log combined
</virtualhost>
在此场景中,Apache 持有 SSL 证书并处理 TLS 握手。若 K8s Ingress Controller 本身也配置了 TLS(例如使用 cert-manager),则 Apache 到 Ingress 的链路可以是 HTTPS。但更常见的做法是 Apache 终止 SSL,通过 HTTP 转发给 Ingress,由 Ingress 再根据规则路由到后端 Deployment。需注意 ProxyPassReverse 中的 URL 必须与 ProxyPass 一致,以确保重定向响应中的 Location 头被正确修正。此外,若后端服务返回相对路径的重定向,Apache 会自动修正为外部可见的 URL。
当 K8s Ingress 返回 503 错误时 Apache 的行为是什么
当 K8s Ingress 返回 503 错误时,Apache 默认会原样将 503 状态码返回给客户端,不会自动重试或切换后端。这是因为 mod_proxy 遵循标准 HTTP 代理行为,直接透传上游服务器的响应状态码。若需实现高可用,需结合 mod_proxy_balancer 配置多个 Ingress Controller 实例或后端服务节点。
,









