






使用pdo或mysqli的预处理语句(prepared statements)是防止sql注入的标准做法,核心在于将sql结构与数据分离。具体实现时,需创建连接对象并启用严格模式,在查询中使用占位符(如`?`或命名参数),最后通过`prepare`和`execute`方法分别处理模板与数据,从而确保输入内容仅被视为纯文本而非可执行代码。
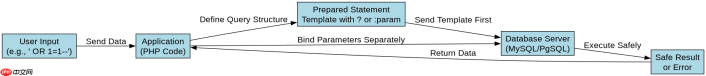
PDO预处理语句的具体实现步骤
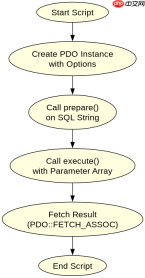
PDO提供了一套完整的面向对象接口来处理数据库交互,其防注入机制依赖于驱动层的参数绑定。开发者需要实例化PDO对象,设置错误模式为异常抛出,并在执行查询前调用prepare方法生成语句对象,随后使用execute传入参数数组。这种方式下,数据库引擎会先编译SQL结构,再安全地插入数据,彻底阻断注入路径。
$dsn = 'mysql:host=localhost;dbname=testdb;charset=utf8mb4';
$options = [
    PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION,
    PDO::ATTR_DEFAULT_FETCH_MODE => PDO::FETCH_ASSOC,
    PDO::ATTR_EMULATE_PREPARES => false,
];
try {
    $pdo = new PDO($dsn, 'username', 'password', $options);
    $stmt = $pdo->prepare('SELECT * FROM users WHERE email = :email AND status = :status');
    $stmt->execute([
        ':email' => $_GET['email'],
        ':status' => 'active'
    ]);
    $user = $stmt->fetch();
} catch (PDOException $e) {
    error_log($e->getMessage());
}
上述代码中,ATTR_EMULATE_PREPARES设为false至关重要,它强制使用服务器端预处理,避免PHP模拟预处理可能带来的潜在风险。参数绑定通过关联数组完成,键名对应占位符,值来自用户输入。即使$_GET['email']包含恶意字符,也会被当作普通字符串处理,不会改变SQL逻辑。
MySQLi扩展的两种防注入方式对比
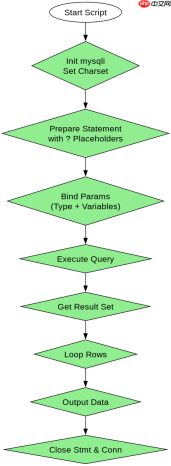
MySQLi支持面向对象和过程化两种风格,均提供预处理功能。推荐使用面向对象风格的mysqli_prepare配合bind_param,或直接用prepare方法链式调用。与PDO不同,MySQLi要求显式指定参数类型(如s表示字符串,i表示整数),这提供了额外的类型安全检查层,进一步降低注入可能性。

安装、修复、更新或打包一个基于 Python 和 PyMySQL 实现的 Windows `mysql` 命令。适用于用户希望在 PowerShell/CMD 中输入 `mysql` 时重定向到 Python 实现、需要交互式输入 MySQL 连接信息、需要同步到当前用户本地 bin 目录,或需要将该能力封装成可公开复用的 Codex skill。
$mysqli = new mysqli('localhost', 'username', 'password', 'testdb');
$mysqli->set_charset('utf8mb4');
if ($mysqli->connect_error) {
    die('Connection failed: ' . $mysqli->connect_error);
}
$email = $_POST['email'];
$status = 'active';
$stmt = $mysqli->prepare('SELECT id, name FROM users WHERE email = ? AND status = ?');
$stmt->bind_param('ss', $email, $status);
$stmt->execute();
$result = $stmt->get_result();
while ($row = $result->fetch_assoc()) {
    echo $row['name'];
}
$stmt->close();
$mysqli->close();
在bind_param('ss', ...)中,第一个参数'ss'声明了两个字符串类型的绑定变量。这种显式类型约束使得即使传入非预期类型的数据,MySQL也会进行转换或报错,而非直接拼接进SQL。相比PDO的隐式绑定,MySQLi的方式更明确,适合对类型安全有严格要求的场景。注意不要混用real_escape_string与预处理,后者已足够安全,前者仅在无法使用预处理时作为备选。
预处理语句中占位符替换的实际行为验证
当使用预处理语句时,占位符处的值不会被直接嵌入SQL字符串,而是通过协议单独发送给数据库。这意味着即使输入包含单引号、双引号或SQL关键字,也不会被解析为语法结构。例如,输入' OR '1'='1会被完整存储为字符串值,用于比较操作,而不会触发逻辑短路。这种行为确保了查询意图始终由预编译的模板决定,不受外部输入影响。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





