






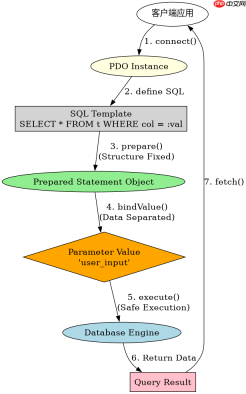
使用pdo或mysqli的命名占位符(named placeholders)配合预处理语句是防止sql注入的标准做法,核心在于将sql结构与数据分离。具体实现时,需先创建数据库连接对象,编写包含`:key`形式占位符的sql模板,调用prepare方法生成预处理语句,再通过bindvalue或bindparam绑定实际参数值,最后执行查询。只要确保所有用户输入都通过这种方式传入,而非直接拼接到sql字符串中,即可有效阻断注入攻击。

PDO命名占位符的基本流程与代码结构
PDO扩展提供了最通用的预处理机制,其流程分为准备、绑定和执行三个阶段。开发者需要实例化PDO对象并开启模拟预处理关闭模式,以防止某些数据库驱动在模拟模式下仍可能产生的注入风险。随后定义带有命名占位符的SQL语句,例如`WHERE id = :id AND status = :status`,接着调用`prepare()`获取语句对象。绑定阶段可以使用`bindValue()`传入具体的变量值,或者直接使用`execute()`数组传参。这种写法的优势在于代码清晰,且占位符名称具有语义化特征,便于维护。关键在于理解占位符只是数据的容器,SQL解析器在prepare阶段已经确定了查询逻辑,后续绑定的数据仅作为纯文本处理,不会参与SQL语法解析。
$pdo = new PDO('mysql:host=localhost;dbname=test', 'user', 'pass', [
    PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION,
    PDO::ATTR_EMULATE_PREPARES => false
]);
$sql = 'SELECT * FROM users WHERE email = :email AND active = :active';
$stmt = $pdo->prepare($sql);
$email = 'admin@example.com';
$active = 1;
$stmt->bindValue(':email', $email, PDO::PARAM_STR);
$stmt->bindValue(':active', $active, PDO::PARAM_INT);
$stmt->execute();
$result = $stmt->fetchAll(PDO::FETCH_ASSOC);
上述代码展示了完整的PDO预处理流程。首先配置了异常模式和关闭模拟预处理,这是安全基线。SQL语句中使用了`:email`和`:active`两个命名占位符。通过`bindValue`分别绑定了字符串和整数类型的值。执行后返回关联数组结果。若尝试注入,如将`$email`设为`' OR 1=1 --`,由于它是作为参数传递而非SQL片段,数据库会将其视为普通字符串匹配,从而返回空结果或特定记录,而不会改变查询逻辑。
MySQLi命名占位符的实现差异与注意事项
MySQLi扩展同样支持命名占位符,但其API设计与PDO存在细微差别,主要体现在绑定方式和执行顺序上。MySQLi推荐使用`bind_param`方法,该方法要求按顺序绑定变量,并通过类型字符串指定数据类型(如`s`代表字符串,`i`代表整数)。虽然MySQLi也支持`prepare`后的`execute`直接传参,但在严格的安全实践中,显式绑定能更清晰地控制类型转换。需要注意的是,MySQLi的命名占位符在底层实现上可能会转换为位置占位符,因此开发者应关注类型匹配的准确性。此外,MySQLi的连接对象创建方式与PDO不同,需使用`new mysqli()`并检查连接错误。在处理复杂查询时,MySQLi的命名占位符写法依然保持直观,但需确保变量在绑定前已初始化,避免未定义变量警告导致的安全隐患或逻辑错误。

安装、修复、更新或打包一个基于 Python 和 PyMySQL 实现的 Windows `mysql` 命令。适用于用户希望在 PowerShell/CMD 中输入 `mysql` 时重定向到 Python 实现、需要交互式输入 MySQL 连接信息、需要同步到当前用户本地 bin 目录,或需要将该能力封装成可公开复用的 Codex skill。

$mysqli = new mysqli('localhost', 'user', 'pass', 'test');
if ($mysqli->connect_error) {
    die('Connect Error: ' . $mysqli->connect_error);
}
$sql = 'SELECT * FROM products WHERE category = :cat AND price > :min_price';
$stmt = $mysqli->prepare($sql);
$category = 'electronics';
$minPrice = 100.50;
$stmt->bind_param('sd', $category, $minPrice);
$stmt->execute();
$result = $stmt->get_result();
while ($row = $result->fetch_assoc()) {
    echo $row['name'];
}
该代码演示了MySQLi的命名占位符用法。首先建立连接并处理错误。SQL语句包含`:cat`和`:min_price`占位符。`prepare`成功后,调用`bind_param`,第一个参数`'sd'`表示后续两个变量分别为字符串和双精度浮点数。这种类型强制转换机制进一步增强了安全性,因为即使传入非法格式的数据,也会被转换为对应类型或截断,从而无法破坏SQL结构。执行后通过`get_result`获取结果集并遍历输出。相比PDO,MySQLi在此处更强调类型声明的显式性,适合对性能有极致要求且熟悉C风格绑定的场景。
当命名占位符用于动态IN子句时的限制与替代方案
尽管命名占位符在单值过滤中表现优异,但在处理动态数量的列表条件(如`IN (:ids)`)时,标准预处理语句无法直接接受数组参数。数据库驱动通常期望每个占位符对应一个标量值,因此若直接将数组传入,会导致类型错误或只取数组第一个元素。此时,开发者必须采用替代策略:一是根据数组长度动态生成相应数量的占位符,例如`IN (?, ?, ?)`并逐个绑定;二是使用JSON函数或临时表进行间接查询。以动态生成占位符为例,需遍历ID数组,为每个ID创建一个唯一的命名占位符,如`:id_0`, `:id_1`等,然后依次绑定。这种方法虽然代码稍显繁琐,但依然保持了预处理的安全性,避免了拼接SQL带来的注入风险。关键在于确保生成的占位符数量与实际绑定参数严格一致,否则`execute`将抛出异常。
$ids = [101, 102, 103];
$placeholders = [];
$params = [];
foreach ($ids as $index => $id) {
    $placeholder = ':id_' . $index;
    $placeholders[] = $placeholder;
    $params[$placeholder] = $id;
}
$sql = 'SELECT * FROM orders WHERE id IN (' . implode(', ', $placeholders) . ')';
$stmt = $pdo->prepare($sql);
$stmt->execute($params);
$orderList = $stmt->fetchAll();
此段代码展示了如何处理动态IN子句。首先提取ID数组,循环构建占位符字符串数组和参数映射数组。占位符命名为`:id_0`等形式,参数值直接存入映射。随后用逗号连接占位符形成SQL片段,组装完整查询。最后调用`execute`传入参数数组。PDO会自动将数组键值对匹配到对应的命名占位符。这种方式既解决了动态数量的问题,又完全依赖预处理机制,确保了每个ID值都被安全地转义和处理,杜绝了注入可能。若数组为空,应提前判断并返回空结果,避免生成无效的SQL语法。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





