






在 linux 中组织多域名 ssl 证书文件结构,核心做法是将每个域名的证书和私钥独立存放于以域名命名的子目录中,并在 nginx 配置文件中通过 ssl_certificate 和 ssl_certificate_key 指令分别指向这些文件。这样做可以确保每个虚拟主机(server block)拥有独立的证书上下文,避免密钥混淆,同时便于后续证书的单独更新和管理。
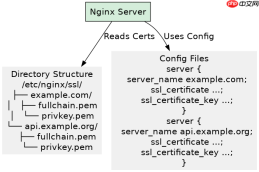
Nginx 如何根据域名选择对应的证书文件
Nginx 通过 Server Name Indication (SNI) 协议在 TLS 握手阶段识别客户端请求的域名,并加载该域名对应的证书文件。具体做法是在每个 server 块中明确指定 server_name,并使用绝对路径或相对路径指向该域名专属的 .crt 和 .key 文件。如果未正确配置,Nginx 将返回默认服务器的证书,导致其他域名出现安全警告。

server {
    listen 443 ssl;
    server_name example.com www.example.com;

    ssl_certificate /etc/nginx/ssl/example.com/fullchain.pem;
    ssl_certificate_key /etc/nginx/ssl/example.com/privkey.pem;

    location / {
        proxy_pass http://localhost:8080;
    }
}

server {
    listen 443 ssl;
    server_name api.example.org;

    ssl_certificate /etc/nginx/ssl/api.example.org/fullchain.pem;
    ssl_certificate_key /etc/nginx/ssl/api.example.org/privkey.pem;

    location / {
        proxy_pass http://localhost:8081;
    }
}
上述配置展示了两个不同域名的服务器块。当客户端访问 example.com 时,Nginx 会加载 /etc/nginx/ssl/example.com/ 下的证书;访问 api.example.org 时,则加载 /etc/nginx/ssl/api.example.org/ 下的证书。这种隔离方式确保了每个域名的证书独立性。
如何验证多域名证书配置的完整性
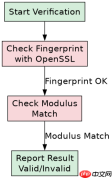
验证多域名 SSL 配置的正确性,关键在于检查每个域名的证书链是否完整以及私钥是否与证书匹配。可以通过 openssl 命令行工具逐一测试每个域名的连接,确认返回的证书指纹与预期一致。此外,使用在线工具如 SSL Labs 进行扫描,可以全面评估证书链、协议支持和加密套件的安全性。

# 验证 example.com 证书
openssl s_client -connect example.com:443 -servername example.com <p>执行上述命令后,对比输出的 MD5 值。如果两个值相同,说明证书和私钥匹配。同时,通过 <code>openssl s_client</code> 获取的证书指纹应与 CA 颁发的证书指纹一致,确保证书链未被篡改。建议定期运行此类验证脚本,以自动化监控证书状态。</p><h2>当某个域名的证书即将过期时,如何仅更新该域名的证书而不影响其他域名</h2><p>当某个域名的证书即将过期时,只需重新生成或下载该域名的新证书文件,替换原有文件,然后重载 Nginx 配置即可。由于每个域名的证书文件独立存放,更新操作不会影响其他域名的正常运行。具体步骤包括:获取新证书、备份旧证书、替换新证书、重载 Nginx。整个过程无需重启服务,确保业务连续性。</p>





