






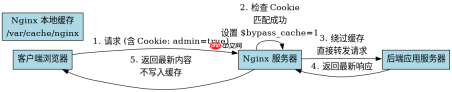
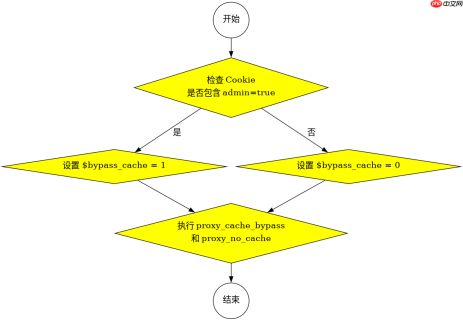
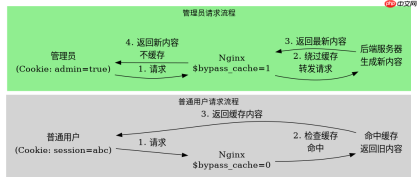
在 linux 中,nginx 实现后台管理员访问时自动绕过缓存的核心做法是:利用 if 指令检测请求头中的 cookie(如 admin=true),若匹配则设置一个内部变量(如 $bypass_cache 为 1),随后在 location 块中使用 proxy_cache_bypass 或 fastcgi_cache_bypass 指令将该变量作为条件。这样,当携带特定 cookie 的请求到达时,nginx 会直接向源站获取最新内容并返回,而不从本地缓存读取;普通用户因无此 cookie,仍正常走缓存流程。
Nginx 缓存机制与 bypass 指令的作用原理是什么
Nginx 的缓存功能主要依赖 proxy_cache 或 fastcgi_cache 模块,它们根据响应状态码、Header 等信息将内容存储在磁盘上。默认情况下,所有符合缓存条件的请求都会命中缓存,无论来源是谁。_bypass 系列指令的作用是告诉 Nginx:“即使当前请求满足缓存存储条件,也不要使用已有的缓存副本,而是直接去后端拉取”。它接受一个或多个变量,只要其中任何一个变量的值非零且非空字符串,Nginx 就会跳过缓存读取。因此,我们需要构造一个变量,其值随管理员身份动态变化。
server {
    listen 80;
    server_name example.com;

    # 定义缓存路径和键
    proxy_cache_path /var/cache/nginx levels=1:2 keys_zone=admin_cache:10m max_size=1g inactive=60m;

    location / {
        # 1. 检查 Cookie 中是否包含 admin=true
        set $bypass_cache 0;
        if ($http_cookie ~* "admin=true") {
            set $bypass_cache 1;
        }

        # 2. 启用缓存
        proxy_cache admin_cache;
        proxy_cache_key $scheme$request_method$host$request_uri;

        # 3. 关键:如果 bypass_cache 为 1,则绕过缓存
        proxy_cache_bypass $bypass_cache;
        proxy_no_cache $bypass_cache;

        # 4. 代理到后端
        proxy_pass http://backend_server;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
上述配置中,set $bypass_cache 0; 初始化变量。接着通过 if 判断 $http_cookie 是否匹配正则表达式 "admin=true"。注意,Nginx 的 $http_cookie 变量包含所有 Cookie,格式为 name1=value1; name2=value2,所以用 ~* 进行不区分大小写的模糊匹配是安全的。一旦匹配成功,$bypass_cache 被设为 1。随后 proxy_cache_bypass 和 proxy_no_cache 同时使用该变量:bypass 控制是否读取旧缓存,no_cache 控制是否不存储新响应。两者配合确保管理员每次都能获得新鲜内容,且这些内容不会被缓存下来污染其他用户的请求。
如何验证管理员绕过缓存的效果及常见陷阱有哪些
验证该功能最直接的方式是使用 curl 命令模拟两种请求:一种不带 Cookie,一种带 admin=true Cookie。首先,清除本地 Nginx 缓存目录(/var/cache/nginx)以确保初始状态干净。然后,第一次请求不带 Cookie,观察响应头中的 X-Cache-Status(需在后端或 Nginx 中自定义添加,或通过日志查看)。第二次请求带上 Cookie,应看到不同的行为。更简单的验证方法是修改后端应用,使其在每次响应时输出当前时间戳。管理员请求应始终显示最新时间,而普通用户请求在短时间内会显示相同的时间戳。

# 终端操作示例
# 1. 清除缓存
sudo rm -rf /var/cache/nginx/*

# 2. 普通用户请求(预期命中缓存,时间不变)
curl -I http://example.com/

# 3. 等待几秒后再次请求普通用户页面
sleep 5
curl -I http://example.com/

# 4. 管理员请求(预期绕过缓存,时间更新)
curl -I -H "Cookie: admin=true" http://example.com/

# 5. 再次请求管理员页面,确认时间持续更新
curl -I -H "Cookie: admin=true" http://example.com/
常见陷阱包括:第一,Cookie 名称拼写错误或大小写不一致,导致正则匹配失败。建议在后端设置 Cookie 时使用明确的小写名称,并在 Nginx 中调整正则。第二,CDN 或前置反向代理也可能缓存内容,此时仅靠 Nginx 的 bypass 无效,需在 CDN 层面也配置类似逻辑或使用 Vary: Cookie 头部(但 Vary 对性能影响较大,不推荐用于高频访问的后台)。第三,if 指令在 Nginx 中需谨慎使用,避免嵌套或在不支持的位置使用。本例中 if 仅用于设置变量,属于安全用法。第四,确保 proxy_cache_bypass 和 proxy_no_cache 同时设置,否则可能出现管理员请求绕过读取但新响应仍被缓存的情况,导致下次普通用户请求意外命中管理员产生的缓存数据。
如果后端应用本身也做了缓存,Nginx 绕过缓存后还能保证实时性吗
如果后端应用(如 PHP-FPM、Node.js 或 Java Spring Boot)自身实现了内存缓存或数据库查询缓存,那么即使 Nginx 成功绕过了自身的缓存并将请求转发给后端,后端仍可能返回旧的缓存数据。此时,Nginx 层的 bypass 并不能保证最终响应的实时性。要解决此问题,必须在后端应用层同步处理“管理员绕过”逻辑。例如,在后端代码中检查请求头或 Cookie,若检测到管理员身份,则强制刷新应用级缓存或禁用缓存逻辑。另一种方案是让后端在响应头中设置 Cache-Control: no-cache, no-store, must-revalidate,但这会影响所有用户,不符合需求。因此,最佳实践是:Nginx 负责网络层缓存的绕过,后端应用负责业务层缓存的绕过,两者协同工作。可以在 Nginx 中通过 proxy_set_header 传递一个自定义 Header(如 X-Admin-Bypass: true),后端据此决定是否跳过自身缓存。





