






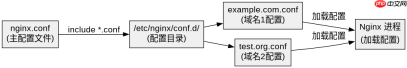
在 nginx 中,`conf.d` 目录下的配置文件通常按域名组织,即每个域名对应一个独立的 `.conf` 文件。具体做法是在 `conf.d` 目录下创建以域名命名的文件(如 `example.com.conf`),并在其中编写该域名的 `server` 块配置。nginx 主配置文件中的 `include /etc/nginx/conf.d/*.conf;` 指令会自动加载这些文件,从而实现基于域名的配置隔离和管理。
如何为单个域名创建独立的配置文件
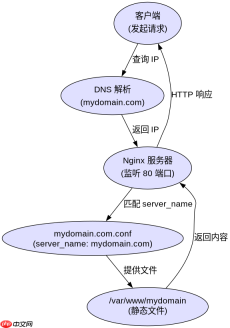
要为单个域名创建独立配置,只需在 `conf.d` 目录下新建一个以域名命名的文件,例如 `mydomain.com.conf`,并在其中定义完整的 `server` 块。该文件将包含监听端口、服务器名称、根目录以及日志路径等核心指令。当 Nginx 启动或重载时,它会读取这个文件并应用其中的设置,确保该域名的流量被正确路由到指定的处理逻辑。
server {
    listen 80;
    server_name mydomain.com www.mydomain.com;

    root /var/www/mydomain;
    index index.html;

    access_log /var/log/nginx/mydomain_access.log;
    error_log /var/log/nginx/mydomain_error.log;

    location / {
        try_files $uri $uri/ =404;
    }
}
上述代码展示了 `mydomain.com.conf` 的内容。它监听了 80 端口,并将 `mydomain.com` 和 `www.mydomain.com` 指向 `/var/www/mydomain` 目录。访问日志和错误日志也分别记录在对应的文件中,便于排查问题。这种结构使得每个域名的配置互不干扰,修改其中一个不会影响其他域名。
如何处理多个域名的共享配置与冲突
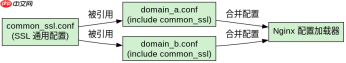
当存在多个域名时,如果某些配置项是通用的(如 SSL 设置或全局缓存策略),可以将这些共享部分提取到单独的公共配置文件中,然后在各个域名的配置文件中通过 `include` 指令引入。这样做可以避免重复代码,同时保持每个域名配置的独立性。需要注意的是,如果不同域名的配置中存在冲突的指令(如相同的 `listen` 地址但不同的 `server_name`),Nginx 会根据 `server_name` 的优先级匹配来处理请求,通常精确匹配优先于通配符匹配。

# common_ssl.conf
ssl_protocols TLSv1.2 TLSv1.3;
ssl_ciphers HIGH:!aNULL:!MD5;
ssl_prefer_server_ciphers on;

# shared_domain.conf
server {
    listen 443 ssl;
    server_name shared.example.com;

    include /etc/nginx/common_ssl.conf;

    root /var/www/shared;
    index index.html;

    location / {
        try_files $uri $uri/ =404;
    }
}
以上示例中,`common_ssl.conf` 定义了通用的 SSL 协议和密码套件。`shared_domain.conf` 引入了该公共配置,并定义了具体的服务器块。这种分层结构使得 SSL 设置可以集中管理,而每个域名的具体路径和日志则保持独立。如果另一个域名也需要类似的 SSL 配置,只需在其配置文件中再次 `include` `common_ssl.conf` 即可,无需重复编写 SSL 指令。
基于程序中某个输入、条件或结果的具体问题
在实际操作中,一个常见的问题是:当 Nginx 接收到一个请求时,它是如何决定使用哪个 `conf.d` 下的配置文件的?答案是 Nginx 根据请求中的 `Host` 头与 `server_name` 指令进行匹配。如果请求的 `Host` 头与某个配置文件中的 `server_name` 完全匹配,Nginx 就会使用该配置。如果没有完全匹配的 `server_name`,Nginx 会尝试匹配通配符或正则表达式。如果所有配置都不匹配,Nginx 会使用默认服务器配置,通常是第一个加载的或标记为默认的 `server` 块。因此,确保每个域名的 `server_name` 准确无误是关键,否则请求可能会被路由到错误的网站或返回 404 错误。


