





JavaScript Fetch API 怎么实现接口请求结果 Session 策略

千宇吖_1371

千宇吖_1371

2026-11-15

116人浏览

原创

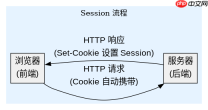
在 javascript 中,fetch api 本身并不直接提供 session 策略,因为它是基于 promise 的底层 http 客户端,默认不自动管理 cookie。要实现类似传统 web 应用的 session 机制,核心做法是配置 credentials: 'same-origin'(同源)或 'include'(跨域),让浏览器自动携带当前域名下的 cookie。服务端需配合设置 set-cookie 响应头来维持会话状态。若涉及跨域请求,还需在服务端正确配置 cors 的 access-control-allow-credentials: true 并指定具体的 origin,同时前端必须显式开启凭证传递。
JavaScript Fetch API 怎么实现接口请求结果 Session 策略

如何配置 Fetch 以支持同源 Session 保持

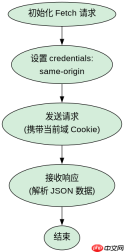
对于同源请求,只需在 fetch() 选项中添加 credentials: 'same-origin' 即可。浏览器会自动将当前页面所属域的 Cookie 附加到请求头中,服务端通过解析这些 Cookie 识别用户身份。这是最安全且常用的方式,适用于大多数单页应用(SPA)与后端 API 同域部署的场景。
JavaScript Fetch API 怎么实现接口请求结果 Session 策略

const response = await fetch('/api/user', {
  method: 'GET',
  credentials: 'same-origin'
});

if (response.ok) {
  const data = await response.json();
  console.log('User:', data.name);
} else {
  console.error('Failed to fetch user');
}

上述代码向 /api/user 发起 GET 请求。由于设置了 credentials: 'same-origin',浏览器会发送当前域的所有 Cookie。假设服务端已设置 Set-Cookie: session_id=abc123; HttpOnly; SameSite=Lax,则后续请求都会携带该 session_id,从而实现 Session 跟踪。返回的 JSON 数据包含用户信息,如 {"name": "Alice"}。若未设置此选项,默认行为为 'omit',即不发送任何 Cookie,导致服务端无法识别用户。

跨域请求下如何正确传递 Session Cookie

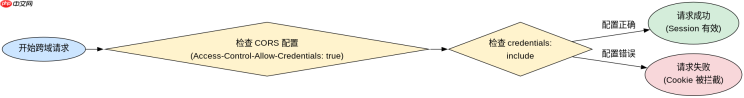
当前端与后端位于不同域名时,必须使用 credentials: 'include' 并配合服务端 CORS 配置。前端需显式声明允许携带凭证,服务端需在响应头中设置 Access-Control-Allow-Credentials: true 和具体的 Access-Control-Allow-Origin(不能是通配符 *)。否则,浏览器会拦截请求或忽略 Cookie,导致 Session 失效。

JavaScript 测试模式
JavaScript 测试模式

使用 Jest、Vitest 和 Testing Library 实施全面的测试策略,包括单元测试、集成测试和端到端测试,涵盖模拟、测试夹具和测试驱动开发。在编

下载

JavaScript Fetch API 怎么实现接口请求结果 Session 策略

const response = await fetch('https://api.example.com/data', {
  method: 'POST',
  headers: { 'Content-Type': 'application/json' },
  body: JSON.stringify({ key: 'value' }),
  credentials: 'include'
});

const result = await response.json();
console.log('Result:', result.status); // 输出: "success"

此代码向跨域地址 https://api.example.com/data 发送 POST 请求。关键点是 credentials: 'include',它指示浏览器即使跨域也要发送 Cookie。服务端必须响应:
Access-Control-Allow-Origin: https://frontend.example.com
Access-Control-Allow-Credentials: true
若服务端返回 Access-Control-Allow-Origin: *,浏览器将拒绝携带 Cookie,导致 Session 丢失。成功响应后,result.status 为 "success",表明请求被正确处理且会话有效。

当服务端返回 Set-Cookie 时前端如何处理新 Session

前端无需手动解析或存储 Set-Cookie 响应头,浏览器会自动处理。只要请求满足同源或正确的跨域 CORS 条件,浏览器会将服务端设置的 Cookie 保存到对应域名下,并在后续请求中自动发送。开发者只需确保 credentials 配置正确,即可实现透明的 Session 管理。若发现 Cookie 未生效,通常是因为 CORS 配置错误或 credentials 未设置。

大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!

相关文章

PHP速学视频免费教程(入门到精通)
PHP速学视频免费教程(入门到精通)

PHP怎么学习?PHP怎么入门?PHP在哪学?PHP怎么学才快?不用担心,这里为大家提供了PHP速学教程(入门到精通),有需要的小伙伴保存下载就能学习啦!

下载

相关标签:

javascript java session

本站声明:本文内容由网友自发贡献,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系admin@php.cn

相关专题

更多
js获取数组长度的方法
js获取数组长度的方法

在js中,可以利用array对象的length属性来获取数组长度,该属性可设置或返回数组中元素的数目,只需要使用“array.length”语句即可返回表示数组对象的元素个数的数值,也就是长度值。php中文网还提供JavaScript数组的相关下载、相关课程等内容,供大家免费下载使用。

2023.06.20

5926

5

js刷新当前页面
js刷新当前页面

js刷新当前页面的方法:1、reload方法,该方法强迫浏览器刷新当前页面,语法为“location.reload([bForceGet]) ”;2、replace方法,该方法通过指定URL替换当前缓存在历史里(客户端)的项目,因此当使用replace方法之后,不能通过“前进”和“后退”来访问已经被替换的URL,语法为“location.replace(URL) ”。php中文网为大家带来了js刷新当前页面的相关知识、以及相关文章等内容

2023.07.04

1429

3

js四舍五入
js四舍五入

js四舍五入的方法:1、tofixed方法,可把 Number 四舍五入为指定小数位数的数字;2、round() 方法,可把一个数字舍入为最接近的整数。php中文网为大家带来了js四舍五入的相关知识、以及相关文章等内容

2023.07.04

5844

6

js删除节点的方法
js删除节点的方法

js删除节点的方法有:1、removeChild()方法,用于从父节点中移除指定的子节点,它需要两个参数,第一个参数是要删除的子节点,第二个参数是父节点;2、parentNode.removeChild()方法,可以直接通过父节点调用来删除子节点;3、remove()方法,可以直接删除节点,而无需指定父节点;4、innerHTML属性,用于删除节点的内容。

2023.09.01

1060

4

JavaScript转义字符
JavaScript转义字符

JavaScript中的转义字符是反斜杠和引号,可以在字符串中表示特殊字符或改变字符的含义。本专题为大家提供转义字符相关的文章、下载、课程内容,供大家免费下载体验。

2023.09.04

2036

5

js生成随机数的方法
js生成随机数的方法

js生成随机数的方法有:1、使用random函数生成0-1之间的随机数;2、使用random函数和特定范围来生成随机整数;3、使用random函数和round函数生成0-99之间的随机整数;4、使用random函数和其他函数生成更复杂的随机数;5、使用random函数和其他函数生成范围内的随机小数;6、使用random函数和其他函数生成范围内的随机整数或小数。

2023.09.04

4025

4

如何启用JavaScript
如何启用JavaScript

JavaScript启用方法有内联脚本、内部脚本、外部脚本和异步加载。详细介绍:1、内联脚本是将JavaScript代码直接嵌入到HTML标签中;2、内部脚本是将JavaScript代码放置在HTML文件的`<script>`标签中;3、外部脚本是将JavaScript代码放置在一个独立的文件;4、外部脚本是将JavaScript代码放置在一个独立的文件。

2023.09.12

5333

6

Js中Symbol类详解
Js中Symbol类详解

javascript中的Symbol数据类型是一种基本数据类型,用于表示独一无二的值。Symbol的特点:1、独一无二,每个Symbol值都是唯一的,不会与其他任何值相等;2、不可变性,Symbol值一旦创建,就不能修改或者重新赋值;3、隐藏性,Symbol值不会被隐式转换为其他类型;4、无法枚举,Symbol值作为对象的属性名时,默认是不可枚举的。

2023.09.20

3500

5

java访问控制修饰符介绍
java访问控制修饰符介绍

java访问控制修饰符有四种,分别是public、protected、private、默认访问修饰符。详细介绍:1、public,public是最宽松的访问控制修饰符,被修饰的类、方法和变量可以被任何其他类访问,当一个类、方法或变量被声明为public时,它们可以在任何地方被访问,无论是同一个包中的类还是不同包中的类;2、protected修饰符等等。

2023.09.20

1128

7

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
WebStorm 官方调试文档
WebStorm 官方调试文档

共0课时 | 0人学习

React 教程
React 教程

共58课时 | 12.5万人学习

TypeScript 教程
TypeScript 教程

共19课时 | 6.8万人学习
