






在 javascript 中实现 kerberos 策略的接口请求,核心在于利用 fetch api 的 credentials: 'include' 配置项,并配合后端服务正确配置 spnego/kerberos 认证。浏览器会自动处理 ntlm 或 kerberos 令牌,但前提是请求必须指向受信任的内部域(intranet),且服务器返回正确的 www-authenticate 响应头。若跨域或配置不当,请求将因缺少凭证而失败。
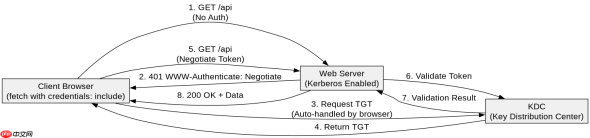
如何配置 fetch 以发送 Kerberos 凭证?
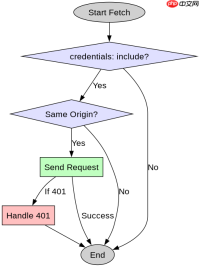
要实现 Kerberos 认证,必须在 fetch 调用中显式设置 credentials: 'include'。这告诉浏览器在发送请求时包含当前域的认证信息,包括自动生成的 Kerberos Ticket。同时,确保请求 URL 与页面同源或在同一信任域内,否则浏览器出于安全考虑会阻止凭证发送。
const url = '/api/internal/data';

fetch(url, {
  method: 'GET',
  credentials: 'include', // 关键:包含凭证
  headers: {
    'Accept': 'application/json'
  }
})
.then(response => {
  if (response.status === 401) {
    console.error('Kerberos auth failed or not configured');
  } else {
    return response.json();
  }
})
.then(data => console.log(data))
.catch(err => console.error('Network error:', err));
上述代码中,credentials: 'include' 是启用 Kerberos 自动协商的关键。当服务器返回 401 Unauthorized 并带有 WWW-Authenticate: Negotiate 头时,浏览器会自动发起 Kerberos 握手,无需开发者手动构造 Token。预期结果是成功获取数据,若未配置则返回 401 错误。
Kerberos 认证失败时的常见排查点是什么?
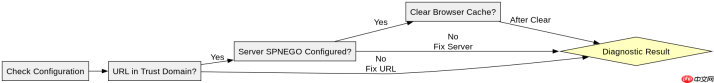
当 fetch 请求无法通过 Kerberos 认证时,通常由三个因素导致:URL 不在信任域、服务器未正确配置 SPNEGO、或浏览器缓存了旧的认证状态。首先检查 URL 是否与页面同源,例如从 http://intranet.company.com 访问 /api 是允许的,但访问 http://external.api.com 则会被阻止。其次,确认服务器已启用 Kerberos 模块并正确绑定 Service Principal Name (SPN)。最后,尝试清除浏览器缓存或使用无痕模式,避免旧会话干扰。

// 验证服务器是否支持 Negotiate
fetch('/api/health', {
  method: 'HEAD',
  credentials: 'include'
})
.then(res => {
  const authHeader = res.headers.get('WWW-Authenticate');
  if (authHeader && authHeader.includes('Negotiate')) {
    console.log('Server supports Kerberos/Negotiate');
  } else {
    console.warn('Server does not support Negotiate');
  }
});
此代码用于诊断服务器是否支持 Kerberos。若 WWW-Authenticate 头不包含 Negotiate,则说明服务器未配置 Kerberos,需联系运维人员调整 IIS、Apache 或 Nginx 配置。预期输出为日志提示支持或不支持,帮助快速定位问题根源。
当使用自定义 Header 时 Kerberos 策略会失效吗?
是的,若在 fetch 请求中添加自定义 Header(如 X-Custom-Header),可能会触发预检请求(Preflight),导致 Kerberos 认证中断。因为预检请求使用 OPTIONS 方法,且不携带用户凭证,服务器无法进行 Kerberos 验证。解决方案是避免在需要 Kerberos 认证的请求中使用非简单 Header,或通过后端代理转发请求以绕过预检。
fetch('/api/data', {
  method: 'POST',
  credentials: 'include',
  headers: {
    'Content-Type': 'application/json',
    'X-Custom-Header': 'value' // 可能触发预检
  },
  body: JSON.stringify({ key: 'value' })
});
上述代码中,X-Custom-Header 是非简单 Header,会触发浏览器发送 OPTIONS 预检请求。由于预检请求不包含凭证,Kerberos 认证失败。建议移除自定义 Header 或改用后端代理处理复杂请求,以确保 Kerberos 策略正常工作。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!





