






在php中连接mysql并开启事务,核心是调用pdo或mysqli对象的 begintransaction() 方法启动事务,通过 commit() 提交成功操作,并在异常捕获块中使用 rollback() 回滚失败操作。具体做法是:先关闭自动提交(autocommit(false)),执行sql语句,若全部成功则提交,否则回滚。这样能确保数据的一致性,避免部分更新导致的脏数据。

PDO方式下如何封装事务处理逻辑
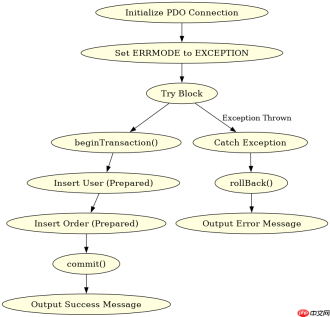
PDO提供了 beginTransaction()、commit() 和 rollBack() 三个关键方法来实现事务控制。开发者应使用 try-catch 结构包裹数据库操作,确保在发生异常时自动触发回滚。以下代码展示了完整的PDO事务处理流程,包括连接配置、插入数据和异常处理。
$pdo = new PDO('mysql:host=localhost;dbname=test', 'user', 'pass');
$pdo->setAttribute(PDO::ATTR_ERRMODE, PDO::ERRMODE_EXCEPTION);

try {
    $pdo->beginTransaction();

    $stmt = $pdo->prepare('INSERT INTO users (name, email) VALUES (:name, :email)');
    $stmt->execute([':name' => 'Alice', ':email' => 'alice@example.com']);

    $stmt2 = $pdo->prepare('INSERT INTO orders (user_id, amount) VALUES (:uid, :amt)');
    $stmt2->execute([':uid' => 1, ':amt' => 100.50]);

    $pdo->commit();
    echo "Transaction committed successfully.";
} catch (Exception $e) {
    $pdo->rollBack();
    echo "Transaction failed: " . $e->getMessage();
}
运行上述代码后,若两条插入语句均成功,控制台输出“Transaction committed successfully.”;若任一语句出错(如主键冲突),则触发 catch 块,执行 rollBack(),控制台输出错误信息,且数据库中不会留下任何未完成的记录。这验证了PDO事务的原子性保障机制。
mysqli扩展中事务控制的实现差异
与PDO不同,mysqli使用 autocommit(false) 显式关闭自动提交来启动事务,并通过 commit() 和 rollback() 方法完成提交或回滚。其优势在于更贴近原生MySQL协议,适合对性能敏感的场景。以下代码演示了mysqli的事务处理,重点展示参数绑定和错误检查。

安装、修复、更新或打包一个基于 Python 和 PyMySQL 实现的 Windows `mysql` 命令。适用于用户希望在 PowerShell/CMD 中输入 `mysql` 时重定向到 Python 实现、需要交互式输入 MySQL 连接信息、需要同步到当前用户本地 bin 目录,或需要将该能力封装成可公开复用的 Codex skill。

$conn = new mysqli('localhost', 'user', 'pass', 'test');
if ($conn->connect_error) die("Connection failed: " . $conn->connect_error);

$conn->autocommit(false);

$stmt = $conn->prepare('INSERT INTO users (name, email) VALUES (?, ?)');
$stmt->bind_param('ss', $name, $email);
$name = 'Bob'; $email = 'bob@example.com';
$stmt->execute() or die($conn->error);

$stmt2 = $conn->prepare('INSERT INTO orders (user_id, amount) VALUES (?, ?)');
$stmt2->bind_param('id', $uid, $amt);
$uid = 2; $amt = 200.75;
$stmt2->execute() or die($conn->error);

$conn->commit();
echo "Transaction committed via mysqli.";

$conn->close();
该程序执行后,若所有 execute() 调用无错误,则提交事务并输出确认消息;若某步失败,die() 会中断执行,但需手动添加 $conn->rollback() 以确保回滚。实际应用中建议将 rollback() 放入 finally 块或使用异常处理统一接管。此示例验证了mysqli事务的同步阻塞特性及参数绑定的安全性。
当SQL语句包含特殊字符时事务如何处理
当事务中的SQL语句涉及单引号、双引号或反斜杠等特殊字符时,预处理语句(Prepared Statements)能有效防止SQL注入,同时保证事务完整性。PDO和mysqli均支持参数化查询,无需手动转义。例如,插入用户名“O’Connor”时,预处理语句会自动处理引号,避免语法错误导致事务中断。以下代码补充测试特殊字符输入:
$pdo = new PDO('mysql:host=localhost;dbname=test', 'user', 'pass');
$pdo->setAttribute(PDO::ATTR_ERRMODE, PDO::ERRMODE_EXCEPTION);

try {
    $pdo->beginTransaction();
    $stmt = $pdo->prepare('INSERT INTO users (name, email) VALUES (:name, :email)');
    $stmt->execute([':name' => "O'Connor", ':email' => 'oconner@example.com']);
    $pdo->commit();
    echo "Special char handled in transaction.";
} catch (Exception $e) {
    $pdo->rollBack();
    echo "Failed: " . $e->getMessage();
}
运行结果输出“Special char handled in transaction.”,证明预处理语句正确解析了特殊字符,事务正常提交。若不使用预处理而直接拼接字符串,可能导致SQL语法错误,进而触发回滚。因此,始终推荐使用参数化查询以兼顾安全与事务稳定性。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





