






11月10日,苹果正式发布ios 27.2.1系统更新,内部版本号为24b156。此次更新属于轻量级维护型补丁,未引入任何新功能,主要聚焦于问题修复与安全加固,共修复9个已知安全漏洞,涉及imessage、蓝牙、airplay、app intents等关键系统模块。
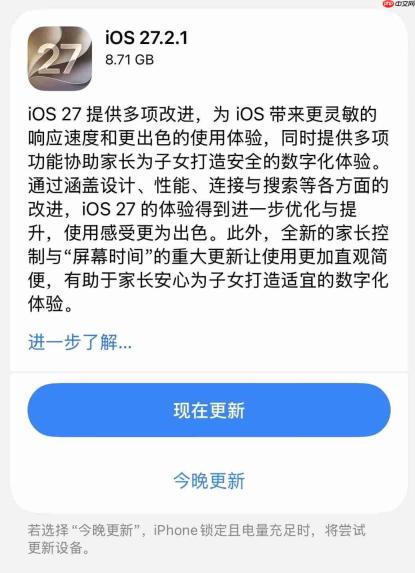
在官方更新说明中,苹果仅以一句“本更新为iPhone提供错误修复和安全更新”概括全部内容,未公开具体漏洞列表。其安全支持页面亦尚未同步发布该版本的完整CVE公告,相关技术细节由海外科技媒体根据逆向分析与安全研究汇总披露。
其中最受用户关注的是两个iMessage高风险缺陷:其一可被远程攻击者利用,在未经用户同意的情况下擅自加入iMessage群组,并实时监听群内通信;其二则导致新成员加入后能访问入群前的历史聊天内容,构成严重隐私泄露隐患。苹果已通过强化权限校验机制及清除存在风险的代码逻辑完成修复,有效保障群聊场景下的数据隔离与访问控制。
图源:苹果官网
蓝牙与AirPlay模块同样是本次更新的重点防护对象。部分漏洞允许邻近范围内的恶意设备突破配对码尝试次数限制,甚至在无用户交互确认的前提下完成连接;另有“释放后使用(Use-After-Free)”类内存漏洞,可能被用于篡改进程内存结构;AirPlay的配对流程中亦存在速率限制绕过风险。上述问题均已通过优化状态管理机制与增强协议校验逻辑予以修复。此外,更新还解决了App Intents越权读取敏感信息、Brotli压缩库越界写入等其他安全隐患,所有修复均对应独立CVE编号。
普通用户可通过【设置】→【通用】→【软件更新】路径进行升级。按照行业通用建议,升级前应先通过iCloud或电脑完成整机备份,确保设备电量高于50%,并连接稳定WiFi网络后再执行下载与安装操作。本次更新面向iPhone 11及后续机型推送,属强制性安全补丁,从防护角度出发,强烈建议用户及时完成升级。
图源:苹果官网
需特别说明的是,iOS 27.2.1为纯安全性质的小版本迭代,不包含任何界面调整或功能新增;下一代大版本iOS 27.3目前仍处于开发者测试阶段。
编辑点评: iOS 27.2.1是一次典型的安全响应式更新,集中修补iMessage、蓝牙等高频交互场景中的隐私与权限漏洞。对普通用户而言,此类无功能变更的小版本无需刻意回避,但仍应坚持“先备份、再升级”的原则,以防范升级过程中偶发的数据异常或中断风险。








