






php 7.1 及以上版本中,生成安全随机整数的标准做法是调用 random_int() 函数。该函数基于操作系统的加密安全伪随机数生成器(csprng),能够处理任意范围内的整数,并自动抛出异常以应对熵源不足的情况。
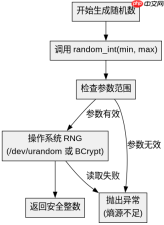
random_int() 的底层数据源是什么
在 PHP 环境中,random_int() 并非使用传统的线性同余算法,而是直接委托给底层的 CSPRNG 接口。具体实现上,它优先读取 /dev/urandom(Linux/Unix)或调用 Windows API 中的 BCryptGenRandom。这种设计确保了生成的数字在密码学意义上是不可预测的,适用于令牌、密钥等敏感场景。

<?php // 示例:获取 0 到 100 之间的安全随机整数
$min = 0;
$max = 100;
try {
    $secureNumber = random_int($min, $max);
    echo "Generated: " . $secureNumber;
} catch (Exception $e) {
    // 当系统熵池耗尽时触发
    echo "Error: " . $e->getMessage();
}
?>
为什么不再推荐使用 rand() 或 mt_rand()
旧有的 rand() 和 mt_rand() 函数使用的是非加密安全的伪随机数生成器(PRNG)。它们的输出序列可以通过少量样本被逆向推导,因此在涉及安全校验的场景下存在严重漏洞。random_int() 通过隔离了这些不安全的路径,强制开发者使用更安全的机制。

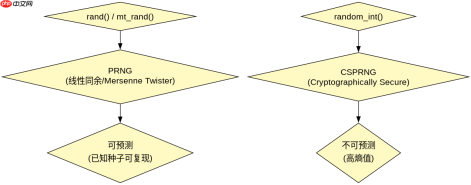
<?php // 对比测试:观察两种函数的安全性差异
// 不安全方式:种子固定,结果可预测
srand(12345);
echo mt_rand(0, 100) . "\n";

// 安全方式:无种子,每次运行结果不同且不可预测
echo random_int(0, 100) . "\n";
?>
当 random_int() 抛出异常时应如何处理
虽然极少发生,但当操作系统无法提供足够的熵(例如在刚启动的虚拟机中)时,random_int() 会抛出 SodiumException 或 Error。此时程序不应静默失败,而应记录日志并终止当前请求,以防止降级为不安全的随机数生成逻辑。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





