






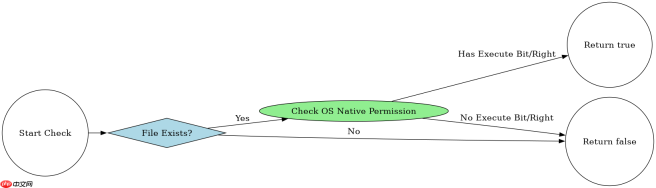
files.isexecutable() 通过调用操作系统的原生权限检查接口来判断文件是否可执行。它直接映射到 posix 系统中的 s_ixusr、s_ixgrp 或 s_ixoth 位,或者 windows 上的文件扩展名关联检查。如果文件存在且当前进程拥有执行权限(基于用户、组或其他人),则返回 true;否则返回 false。
如何验证不同权限设置下的返回值
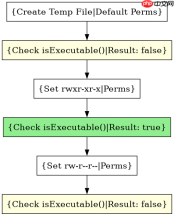
Files.isExecutable() 的行为严格依赖于文件系统底层的权限位。在 Linux/Unix 系统中,它检查的是“执行”位(Execute bit);在 Windows 系统中,它通常检查文件是否具有可执行的扩展名(如 .exe, .bat)且未被标记为只读或隐藏等阻止执行的状态。为了验证这一点,我们可以创建一个临时文件,分别设置其不可执行和可执行权限,然后观察方法的返回值。
import java.nio.file.Files;
import java.nio.file.Path;
import java.nio.file.attribute.PosixFilePermission;
import java.nio.file.attribute.PosixFilePermissions;
import java.util.Set;

public class ExecutableCheck {
    public static void main(String[] args) throws Exception {
        Path tempFile = Files.createTempFile("test", ".txt");

        // 默认情况下,新创建的文件通常是可读写的,但可能没有执行权限
        System.out.println("Default: " + Files.isExecutable(tempFile));

        // 设置执行权限 (假设是 Posix 文件系统)
        Set<posixfilepermission> perms = PosixFilePermissions.fromString("rwxr-xr-x");
        Files.setPosixFilePermissions(tempFile, perms);

        System.out.println("With Execute Bit: " + Files.isExecutable(tempFile));

        // 移除执行权限
        perms = PosixFilePermissions.fromString("rw-r--r--");
        Files.setPosixFilePermissions(tempFile, perms);

        System.out.println("Without Execute Bit: " + Files.isExecutable(tempFile));

        Files.delete(tempFile);
    }
}</posixfilepermission>
运行上述代码,在支持 POSIX 权限的系统(如 Linux/macOS)上,你会看到输出从 false 变为 true,再变回 false。这证明了该方法直接响应文件权限位的变更。在 Windows 上,由于 NTFS 权限模型不同,行为可能略有差异,但核心逻辑依然是检查当前用户是否有执行该文件的系统级许可。

如何处理符号链接和不存在文件的情况
当路径指向一个不存在的文件或损坏的符号链接时,Files.isExecutable() 会静默地返回 false,而不会抛出异常。这是 Java NIO.2 设计的一部分,旨在提供非阻塞的检查方式。然而,如果路径存在但是是一个目录,该方法也会返回 false,因为目录本身通常不被视为“可执行文件”,除非在特定的 shell 环境中作为命令查找路径的一部分。此外,对于符号链接,该方法默认检查的是链接本身的目标是否存在且可执行,而不是链接的元数据。如果需要检查符号链接本身的属性,应结合 Files.readSymbolicLink() 使用。

import java.nio.file.Files;
import java.nio.file.Path;
import java.nio.file.Paths;

public class LinkCheck {
    public static void main(String[] args) throws Exception {
        Path realFile = Files.createTempFile("real", ".exe");
        Path linkFile = Paths.get(System.getProperty("java.io.tmpdir"), "link_to_real");

        // 创建符号链接
        Files.createSymbolicLink(linkFile, realFile);

        // 检查原文件
        System.out.println("Real File Executable: " + Files.isExecutable(realFile));

        // 检查符号链接
        System.out.println("Link Executable: " + Files.isExecutable(linkFile));

        // 删除原文件后检查链接
        Files.delete(realFile);
        System.out.println("After Delete Real - Link Executable: " + Files.isExecutable(linkFile));

        Files.deleteIfExists(linkFile);
    }
}
在上述代码中,当原文件被删除后,符号链接变成“悬空”。此时 Files.isExecutable(linkFile) 将返回 false,因为目标不存在。这展示了该方法在处理间接引用时的鲁棒性:它总是尝试解析最终的可执行实体。开发者在使用时应注意,如果依赖此方法进行安全校验,必须确保路径没有被恶意替换为指向其他可执行文件的符号链接,尤其是在共享文件系统环境中。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


