






在java日志记录中,日志文件权限的设置主要依赖于操作系统层面的文件系统权限控制,而非java代码直接指定。具体做法是在应用启动前或部署脚本中,通过操作系统的命令(如linux下的`chmod`)来限制日志文件的读写权限,确保只有特定用户或组可访问。此外,部分日志框架(如logback)支持配置appender时设置文件创建时的初始权限,但这通常受限于umask值。正确设置权限可以防止敏感日志信息泄露,提升系统安全性。

如何通过Logback配置日志文件的初始权限?
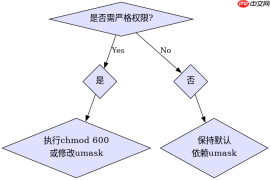
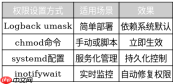
Logback本身不直接提供设置文件权限的参数,但可以通过配置FileAppender的file属性并结合操作系统umask来实现。在Linux系统中,默认umask为022,创建的日志文件权限通常为644。若需更严格的权限(如600),可在应用启动前修改umask或使用脚本调整。例如,在logback.xml中定义appender后,日志文件将按当前进程权限创建。
<?xml version="1.0" encoding="UTF-8"?><configuration><appender name="FILE" class="ch.qos.logback.core.FileAppender"><file>/var/log/myapp/app.log</file><encoder><pattern>%d{yyyy-MM-dd HH:mm:ss} [%thread] %-5level %logger{36} - %msg%n</pattern></encoder></appender><root level="INFO"><appender-ref ref="FILE"></appender-ref></root></configuration>
运行上述配置后,日志文件/var/log/myapp/app.log的权限取决于运行Java进程的umask。若umask为007,则文件权限为640;若为022,则为644。可通过执行ls -l /var/log/myapp/app.log验证实际权限。
如何在Linux系统中强制设置日志文件权限?
在Linux环境中,最可靠的方式是通过系统命令或部署脚本在日志文件创建后显式设置权限。例如,使用chmod 600 /var/log/myapp/app.log可将权限设为仅所有者可读写。也可在应用启动脚本中加入该命令,确保每次重启后权限一致。此外,可通过PAM或systemd服务单元配置限制日志目录的访问权限,增强安全性。

# 示例:在启动脚本中设置权限
#!/bin/bash
java -jar myapp.jar && chmod 600 /var/log/myapp/app.log
此脚本先启动Java应用,待日志文件生成后立即执行chmod命令。注意,若应用持续写入日志,需在文件轮转或重新打开时再次执行权限设置,否则可能被重置。结合cron或inotifywait可实现自动化监控与权限维护。
日志文件权限设置不当会导致什么安全风险?
若日志文件权限过于宽松(如644或777),任何系统用户均可读取甚至篡改日志内容,可能导致敏感信息(如密码、密钥、用户数据)泄露。攻击者还可能通过注入恶意日志条目干扰审计追踪,掩盖非法操作。因此,必须遵循最小权限原则,仅允许必要用户或服务账户访问日志文件,并定期审查权限配置。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


