






理解 package-lock.json 的核心在于明确它是 npm 生成的依赖树快照,用于锁定具体版本和安装顺序,确保不同环境下的构建结果一致。它通过记录每个包的确切版本号、完整性哈希(integrity)以及完整的嵌套依赖关系来解决“一次写入,处处运行”的问题。在开发中,你只需关注代码逻辑,而将依赖管理的确定性交给这个文件,避免因为上游包的微小变动导致项目崩溃。
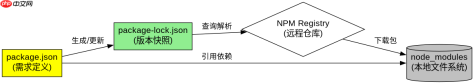
为什么需要 package-lock.json 而不是只靠 package.json?
package.json 中的版本范围(如 ^1.0.0)允许 npm 在安装时拉取符合语义化版本控制的新版本,这会导致依赖树在不同时间或机器上产生差异。package-lock.json 则固定了所有直接和间接依赖的具体版本,消除了这种不确定性。当团队共享代码或部署到服务器时,npm 会优先读取该锁文件,忽略 package.json 中的宽松范围,强制安装完全一致的依赖结构。
{
  "name": "demo-app",
  "version": "1.0.0",
  "dependencies": {
    "express": "^4.17.1"
  }
}
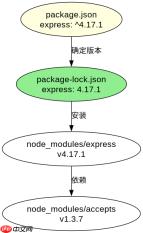
上述 package.json 定义了需求,但实际安装的可能是 4.17.3。若没有锁文件,另一台机器可能安装 4.18.0,从而引入潜在的不兼容变更。生成锁文件后,所有环境都将精确安装 4.17.1 及其子依赖的特定版本,保证行为一致。
package-lock.json 的结构与关键属性解析
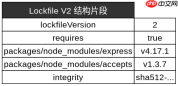
该文件是一个 JSON 对象,主要包含 lockfileVersion、requires 和 packages 三个核心部分。lockfileVersion 标识文件格式版本,决定 npm 如何解析它;requires 列出顶层依赖的直接版本要求;packages 则是详细的依赖映射表,键为包路径,值为包含 version、resolved、integrity 和 dependencies 的对象。这种结构清晰地展示了从根目录到叶子节点的完整依赖链。

{
  "lockfileVersion": 2,
  "requires": true,
  "packages": {
    "node_modules/express": {
      "version": "4.17.1",
      "resolved": "https://registry.npmjs.org/express/-/express-4.17.1.tgz",
      "integrity": "sha512-mHJ9O79Rql...",
      "dependencies": {
        "accepts": "~1.3.7",
        "array-flatten": "1.1.1"
      }
    },
    "node_modules/accepts": {
      "version": "1.3.7",
      "resolved": "https://registry.npmjs.org/accepts/-/accepts-1.3.7.tgz",
      "integrity": "sha512-..."
    }
  }
}
在上面的示例中,express 依赖于 accepts。锁文件不仅记录了 express 的版本,还详细列出了其子依赖 accepts 的具体版本和完整性校验值。当 npm 安装时,它会先下载 express,然后根据 packages 中的信息递归下载 accepts,确保整个树状结构被精确复现。
基于 lockfileVersion 2 的依赖去重机制
在 lockfileVersion 2 及更高版本中,npm 引入了 PnP(Plug'n'Play)风格的元数据优化,显著减少了文件大小并提高了安装速度。旧版本(v1)会为每个重复出现的依赖创建独立的节点,即使它们版本相同。新版本通过 dependencies 字段中的版本范围聚合来优化存储,例如将多个使用 lodash@4.17.21 的包合并为一个条目,并在 packages 中仅保留一份实例。这种机制使得锁文件更紧凑,同时保持了严格的版本锁定能力。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





