






java 对象序列化中,record 类型默认由 java serialization 机制自动处理,无需实现 serializable 接口或编写自定义逻辑。只要 record 的所有组件字段本身都是可序列化的,jvm 就会通过反射获取其公共构造器进行实例化,并正确还原状态。
Record 的序列化与反序列化流程是怎样的
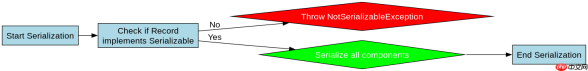
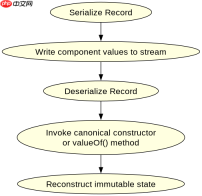
在序列化时,JVM 会检查 Record 类是否实现了 java.io.Serializable 接口。由于所有 Record 都隐式地继承自 java.lang.Record,而 Record 类本身并未实现 Serializable,因此开发者必须显式声明 Record 实现该接口。一旦声明,序列化过程会将 Record 的所有组件值写入流中。反序列化时,JVM 不会调用传统的无参构造器(因为 Record 没有),而是使用其生成的公共静态方法 valueOf() 或直接调用主构造器来重建对象,确保不可变性得到尊重。
import java.io.*;

public class RecordSerializationDemo {
    // 必须显式实现 Serializable
    public record Person(String name, int age) implements Serializable {}

    public static void main(String[] args) throws Exception {
        Person original = new Person("Alice", 30);

        // 序列化
        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        try (ObjectOutputStream oos = new ObjectOutputStream(baos)) {
            oos.writeObject(original);
        }

        // 反序列化
        ByteArrayInputStream bais = new ByteArrayInputStream(baos.toByteArray());
        try (ObjectInputStream ois = new ObjectInputStream(bais)) {
            Person restored = (Person) ois.readObject();
            System.out.println(restored.name() + " is " + restored.age());
        }
    }
}
运行上述代码将输出:
Alice is 30
这证明了标准序列化机制能够正确处理 Record 的组件字段。关键在于 Person 记录必须声明 implements Serializable,否则在序列化时会抛出 NotSerializableException。此外,如果 Record 包含非 transient 且不可序列化的字段,同样会导致失败。
如何自定义 Record 的序列化行为
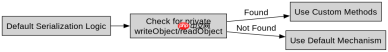
如果需要控制序列化过程,例如忽略某些字段或添加额外数据,可以为 Record 定义 writeObject 和 readObject 方法。这些方法必须是私有的,并且具有特定的签名。当 JVM 检测到这些私有方法存在时,它会优先调用它们而不是默认的序列化逻辑。这在需要兼容旧版本或加密敏感数据时非常有用。

你是 TypeScript 项目架构专家,专注于脚手架搭建生产就绪的 Node.js 和前端应用。生成包含现代工具链(pnpm、Vite、Next.js)、类型
import java.io.*;

public class CustomRecordSerialization {
    public record Config(String key, String secret) implements Serializable {
        private void writeObject(ObjectOutputStream out) throws IOException {
            out.defaultWriteObject();
            // 可以在这里添加额外逻辑,如加密 secret
            out.writeObject(secret != null ? encrypt(secret) : null);
        }

        private void readObject(ObjectInputStream in) throws IOException, ClassNotFoundException {
            in.defaultReadObject();
            // 读取额外数据并解密
            String encryptedSecret = (String) in.readObject();
            // 注意:由于 Record 是不可变的,我们不能直接修改 secret
            // 通常做法是重新构建对象或使用反射(不推荐)
            // 更常见的做法是在 readObject 中验证或转换数据
        }

        private String encrypt(String s) {
            return "encrypted_" + s; // 简单模拟
        }
    }

    public static void main(String[] args) throws Exception {
        Config config = new Config("api_key", "my_secret_value");

        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        try (ObjectOutputStream oos = new ObjectOutputStream(baos)) {
            oos.writeObject(config);
        }

        ByteArrayInputStream bais = new ByteArrayInputStream(baos.toByteArray());
        try (ObjectInputStream ois = new ObjectInputStream(bais)) {
            Config restored = (Config) ois.readObject();
            System.out.println("Key: " + restored.key());
            // 注意:secret 字段在反序列化后仍然是原始值,
            // 除非我们在 readObject 中使用反射修改它(这会破坏封装性)
            // 或者我们依赖外部存储/上下文来恢复加密部分
        }
    }
}
需要注意的是,由于 Record 是不可变的,在 readObject 中直接修改其字段是不允许的。通常的做法是,如果需要对数据进行转换,应该在反序列化后创建一个新的 Record 实例,或者使用 transient 关键字标记不需要序列化的字段。对于 Config 示例,如果 secret 需要特殊处理,可以将其标记为 transient,然后在 readObject 中从其他地方(如安全存储)获取它,但这超出了纯序列化机制的范围。
Record 中包含不可序列化字段时会发生什么
如果 Record 的某个组件字段不是 Serializable 且未被标记为 transient,那么在尝试序列化该 Record 实例时,将会抛出 java.io.NotSerializableException。这是 Java 序列化机制的基本规则,适用于所有对象,包括 Record。要解决此问题,可以将该字段标记为 transient,这样它在序列化时会被忽略,并在反序列化时被设置为默认值(如 null 或 0)。或者,确保该字段所属的类实现了 Serializable 接口。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


