






在 javascript 中实现请求数据预安全策略,核心做法是在发起 fetch 请求前拦截并校验输入参数,通过封装一个带有白名单校验和类型检查的辅助函数来确保只有合法的数据才会被发送。具体而言,你需要定义一组允许传输的字段及其预期类型,在构建请求体之前遍历这些字段,剔除未授权或格式错误的内容,从而从源头防止恶意注入或无效数据提交。

如何设计通用的请求拦截器以过滤非法字段
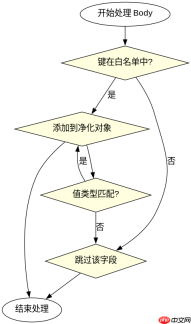
要实现这一策略,可以创建一个高阶函数或包装类,它在实际调用原生 fetch 之前执行预处理逻辑。关键在于维护一个配置对象,明确指定哪些键是安全的,以及它们必须满足的类型约束(如字符串、数字或布尔值)。当传入的数据包含不在白名单中的键时,该策略会自动将其移除;若某个键的值类型不匹配,则抛出错误或忽略该字段。这种机制确保了网络层接收到的 payload 始终符合后端预期的结构,避免了因脏数据导致的解析异常或潜在的安全漏洞。
const SAFE_FIELDS = {
  username: 'string',
  age: 'number',
  isActive: 'boolean'
};

function secureFetch(url, options = {}) {
  const originalBody = options.body;
  if (originalBody && typeof originalBody === 'object') {
    const sanitizedBody = {};
    for (const [key, type] of Object.entries(SAFE_FIELDS)) {
      if (originalBody.hasOwnProperty(key)) {
        const value = originalBody[key];
        if (typeof value === type) {
          sanitizedBody[key] = value;
        }
      }
    }
    options.body = JSON.stringify(sanitizedBody);
  }
  return fetch(url, options);
}

// 测试:传入包含非法字段的对象
secureFetch('/api/user', {
  method: 'POST',
  headers: { 'Content-Type': 'application/json' },
  body: {
    username: 'alice',
    age: 30,
    isAdmin: true, // 此字段将被移除
    extraData: 'malicious' // 此字段也将被移除
  }
}).then(res => console.log('Request sent with sanitized data'));
上述代码展示了如何在 fetch 调用前对 body 进行清洗。运行该段代码后,实际发送到服务器的 JSON 将仅包含 username 和 age,而 isAdmin 和 extraData 会被静默丢弃。这验证了白名单机制的有效性,确保只有预定义的字段参与网络传输。
如何处理嵌套对象中的深层安全校验
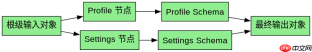
对于结构更复杂的请求体,简单的扁平化白名单可能不够用,需要引入递归校验逻辑来处理嵌套对象。在这种场景下,安全策略不仅要检查顶层字段,还要深入子对象内部,确保每一层级的数据都符合预设的安全规范。通过编写一个递归遍历函数,我们可以为每个层级应用相同的类型检查和白名单过滤规则,从而构建出多层级的防御体系。这种方法特别适用于涉及用户配置文件、订单详情等复杂数据结构的应用场景,能够有效防止深层注入攻击。

你是 TypeScript 项目架构专家,专注于脚手架搭建生产就绪的 Node.js 和前端应用。生成包含现代工具链(pnpm、Vite、Next.js)、类型
function sanitizeNested(obj, schema) {
  const result = {};
  for (const key in schema) {
    if (obj.hasOwnProperty(key)) {
      const value = obj[key];
      const rule = schema[key];

      if (rule.type === 'object' && typeof value === 'object' && !Array.isArray(value)) {
        result[key] = sanitizeNested(value, rule.schema);
      } else if (typeof value === rule.type) {
        result[key] = value;
      }
    }
  }
  return result;
}

const SCHEMA = {
  profile: {
    type: 'object',
    schema: {
      name: 'string',
      email: 'string'
    }
  },
  settings: {
    type: 'object',
    schema: {
      theme: 'string',
      notifications: 'boolean'
    }
  }
};

const input = {
  profile: {
    name: 'Bob',
    email: 'bob@example.com',
    secret: 'hidden' // 应被移除
  },
  settings: {
    theme: 'dark',
    debug: true // 应被移除
  },
  unknown: 'field' // 应被移除
};

console.log(JSON.stringify(sanitizeNested(input, SCHEMA)));
// 输出: {"profile":{"name":"Bob","email":"bob@example.com"},"settings":{"theme":"dark"}}
这段代码演示了递归校验的过程。输入对象包含多层嵌套及多个非白名单字段,经过 sanitizeNested 处理后,输出结果仅保留了符合 SCHEMA 定义的字段。这表明递归策略能够准确剥离深层结构中的不安全元素,保证最终序列化的 JSON 数据的纯净性。
基于程序中某个输入、条件或结果的具体问题
在实际应用中,如果输入数据中包含数组类型的字段,当前的白名单策略可能会因为 typeof [] 返回 'object' 而导致误判或意外行为。例如,若白名单中定义了一个数组字段,直接比较类型会失败,因为数组也是对象。因此,需要针对数组类型做特殊处理,或者在 Schema 中明确区分普通对象与数组。如果不加以区分,可能导致数组内容被错误地当作普通对象属性进行遍历,或者完全被忽略,从而影响业务逻辑的正确性。解决这一问题需要在类型检查中加入对 Array.isArray() 的判断,并在 Schema 中增加对数组元素类型的约束。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!





