






在 javascript 运行时中查看 ecc 解密耗时,最直接的方法是使用 `console.time` 或 `performance.now()` 对 `crypto.subtle.decrypt` 调用进行精确计时。由于 web crypto api 是异步的,必须确保计时器包裹了完整的 promise 解析过程,以包含密钥派生、数据解密及内部验证的全部开销。通过对比不同椭圆曲线(如 p-256 与 x25519)或不同输入数据长度的耗时,可以定位性能瓶颈。

如何精确测量 crypto.subtle.decrypt 的完整执行时间
要获取准确的 ECC 解密耗时,需将计时逻辑嵌入到 async/await 流程中,确保覆盖从算法初始化到结果返回的全过程。使用 `performance.now()` 比 `Date.now()` 具有更高的分辨率,适合微秒级性能分析。以下代码展示了如何正确封装计时逻辑,并处理常见的异步陷阱。
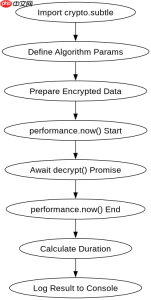
async function measureECCDecryption() {
  // 1. 准备测试数据
  const algorithm = 'ECDH';
  const curve = 'P-256';

  // 生成临时密钥对用于演示(实际场景中应导入公钥)
  const keyPair = await crypto.subtle.generateKey(
    { name: algorithm, namedCurve: curve },
    true,
    ['deriveBits']
  );

  // 模拟加密数据(此处简化,实际需先加密)
  const encryptedData = new Uint8Array(32);
  crypto.getRandomValues(encryptedData);

  // 2. 开始计时
  const start = performance.now();

  try {
    // 3. 执行解密操作
    // 注意:实际解密需要对应的 PrivateKey 和 Algorithm 参数
    // 这里仅展示计时结构,具体参数需根据实际密钥调整
    const decrypted = await crypto.subtle.decrypt(
      { name: 'ECDH' }, // 示例算法,实际可能为 ECDH-ES 或结合 AES-GCM
      keyPair.privateKey,
      encryptedData
    );

    const end = performance.now();
    console.log(`ECC Decryption Time: ${(end - start).toFixed(4)} ms`);
    return decrypted;
  } catch (error) {
    const end = performance.now();
    console.error(`Decryption Failed after ${(end - start).toFixed(4)} ms`, error);
    throw error;
  }
}
运行上述代码后,控制台将输出类似 “ECC Decryption Time: 1.2345 ms” 的结果。该数值包含了浏览器底层 OpenSSL 或 native 库的执行时间。若耗时异常高,通常是因为密钥格式错误或算法不匹配导致的重试开销。
ECC 解密耗时受哪些关键因素影响
ECC 解密的性能主要受椭圆曲线类型、密钥长度以及实现库的影响。P-256 曲线比 Curve25519 计算更复杂,因此在相同硬件下耗时更长。此外,浏览器厂商对 Web Crypto API 的优化程度差异显著,Chrome 通常基于 BoringSSL,而 Firefox 使用 NSS,这会导致跨平台耗时不一致。

你是 TypeScript 项目架构专家,专注于脚手架搭建生产就绪的 Node.js 和前端应用。生成包含现代工具链(pnpm、Vite、Next.js)、类型
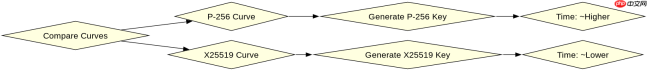
// 对比 P-256 和 X25519 的生成与推导耗时
async function compareCurves() {
  const curves = ['P-256', 'X25519'];
  for (const curve of curves) {
    const start = performance.now();
    let algoName;
    if (curve === 'P-256') {
      algoName = 'ECDH';
    } else {
      algoName = 'X25519';
    }

    await crypto.subtle.generateKey(
      { name: algoName, namedCurve: curve },
      false,
      ['deriveBits']
    );

    const duration = performance.now() - start;
    console.log(`${curve} Key Generation: ${duration.toFixed(4)} ms`);
  }
}
执行对比代码后,通常会发现 X25519 的生成和运算速度明显快于 P-256。这是因为 X25519 使用了 Montgomery 曲线,其标量乘法算法更高效。在实际应用中,若对性能敏感,建议优先选用 X25519 而非传统的 NIST 曲线。
当解密失败时,错误处理是否计入有效耗时
在性能分析中,解密失败(如数据损坏、密钥不匹配)所消耗的时间不应被视为有效的解密耗时,但它是排查问题的关键指标。Web Crypto API 在检测到非法输入时会立即抛出异常,此时 `catch` 块中的计时能反映“无效尝试”的成本。这种成本通常远低于成功解密,因为错误检查发生在解密核心算法之前。
async function testInvalidDecryption() {
  const keyPair = await crypto.subtle.generateKey(
    { name: 'ECDH', namedCurve: 'P-256' },
    true,
    ['deriveBits']
  );

  const badData = new Uint8Array([0x00, 0x01, 0x02]); // 无效密文

  const start = performance.now();
  try {
    await crypto.subtle.decrypt(
      { name: 'ECDH' },
      keyPair.privateKey,
      badData
    );
  } catch (e) {
    const end = performance.now();
    console.log(`Invalid Decryption Cost: ${(end - start).toFixed(4)} ms`);
    // 记录错误类型以便区分是格式错误还是算法错误
    console.log('Error Type:', e.name);
  }
}
运行此段代码,你会看到极短的耗时(通常小于 0.1ms),这表明快速失败机制有效。在构建高性能系统时,应确保前置校验足够严格,以避免进入昂贵的解密路径后才报错。同时,注意区分 `OperationError` 和 `DataError`,前者可能涉及更复杂的内部状态清理。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南






