






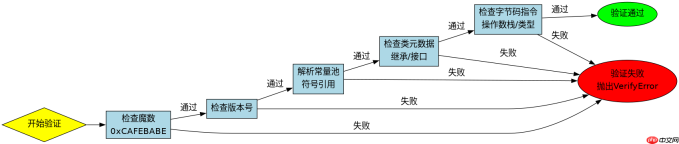
验证阶段主要确保字节码文件符合《java虚拟机规范》的要求,防止任何危害虚拟机安全的字节码序列进入虚拟机。具体做法包括对class文件的魔数、版本进行校验,检查常量池中的符号引用是否合法,并对类元数据(如继承关系、访问权限)和字节码指令流进行语义分析,保证程序逻辑在类型安全和控制流上是正确的。
静态验证阶段如何检查类元数据
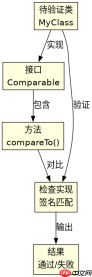
静态验证通过解析类的继承关系和接口实现来确保类型一致性。例如,如果类声明为final,则不能有子类;如果类实现了某个接口,必须实现该接口中所有抽象方法。这一过程依赖于常量池中的符号引用解析,将符号引用转换为直接引用,并检查目标类是否存在且可见。
// 示例:验证类继承关系的伪代码逻辑
public class ClassVerifier {
    public void verify(Class> clazz) {
        // 1. 检查魔数和版本
        if (clazz.getMagic() != 0xCAFEBABE) throw new VerifyError();

        // 2. 检查继承约束
        if (clazz.isFinal() && hasSubclasses(clazz)) {
            throw new VerifyError("Cannot subclass final class");
        }

        // 3. 检查接口实现完整性
        for (Class> iface : clazz.getInterfaces()) {
            checkInterfaceImplementation(clazz, iface);
        }
    }
}
上述代码展示了验证器如何处理类元数据。当加载一个类时,虚拟机会遍历其实现的接口列表,逐一检查该类是否提供了所有必要的方法实现。若发现缺失或签名不匹配,将抛出VerifyError。这种检查确保了类型系统的完整性,避免了运行时因方法未实现导致的错误。
动态验证阶段如何执行字节码指令流
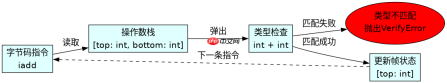
动态验证发生在类加载后的执行阶段,主要关注操作数栈、局部变量表和数据类型的匹配。它检查每条字节码指令的操作数是否与当前帧的状态一致,例如整数运算前必须确保栈顶有两个整数。此外,还进行控制流分析,确保没有非法跳转或死代码。

javascript-typescript-typescript-scaffold
下载
你是 TypeScript 项目架构专家,专注于脚手架搭建生产就绪的 Node.js 和前端应用。生成包含现代工具链(pnpm、Vite、Next.js)、类型
// 示例:验证字节码指令的伪代码逻辑
public class BytecodeVerifier {
    public void verifyInstruction(Instruction instr, Frame frame) {
        // 1. 检查操作数栈深度
        int requiredStack = instr.getRequiredStackDepth();
        if (frame.getStackDepth() <p>这段代码演示了字节码验证的核心逻辑。在执行每条指令前,验证器会检查操作数栈是否有足够的元素,并且这些元素的类型是否符合指令要求。例如,<code>iadd</code>指令需要两个整数,若栈顶是对象引用,则会触发类型不匹配异常。这种细粒度的检查保证了字节码执行的安全性,防止非法内存访问或类型转换错误。</p><h2>基于输入条件如何判断验证失败的具体原因</h2><p>当验证阶段失败时,通常是因为输入条件违反了某些硬性约束。例如,若类文件魔数不是<code>0xCAFEBABE</code>,则直接拒绝加载;若类继承了<code>java.lang.Object</code>以外的类但未正确实现接口,也会失败。通过分析错误堆栈中的<code>VerifyError</code>信息,可以定位到具体的违规点,如常量池索引越界或方法签名不匹配。</p>
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


