






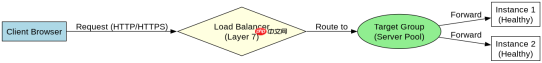
接入配置的核心是修改负载均衡器的监听规则,将流量转发指向后端服务器组。具体做法是在控制台或cli中创建/更新监听器,指定协议端口,并绑定目标实例或ip地址池。这样配置后,负载均衡器会根据健康检查状态和调度算法自动分发请求。
如何配置HTTP协议的监听规则
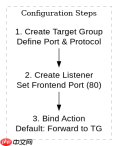
配置HTTP监听需要定义前端端口、后端端口以及转发策略。通常需要在负载均衡实例下新建一个监听器,选择HTTP协议,设置80或443端口,并将默认转发动作指向一个已创建的服务器组。如果涉及域名匹配,还需添加基于Host头的转发规则。
import boto3

# 初始化ELBv2客户端
client = boto3.client('elbv2', region_name='us-east-1')

# 1. 创建服务器组 (Target Group)
response = client.create_target_group(
    TargetGroupName='my-web-tg',
    Protocol='HTTP',
    Port=80,
    VpcId='vpc-12345678'
)
target_group_arn = response['TargetGroups'][0]['TargetGroupArn']

# 2. 创建HTTP监听器
listener_response = client.create_listener(
    LoadBalancerArn='arn:aws:elasticloadbalancing:us-east-1:123456789012:loadbalancer/app/my-lb/1234567890123456',
    Protocol='HTTP',
    Port=80,
    DefaultActions=[
        {
            'Type': 'forward',
            'TargetGroupArn': target_group_arn
        }
    ]
)
print(f"Listener ARN: {listener_response['Listeners'][0]['ListenerArn']}")
上述代码演示了使用AWS SDK创建基础HTTP监听的流程。执行后,负载均衡器将在80端口监听,并将所有流量转发到指定的VPC内的EC2实例或IP地址上。确保VPC ID正确且安全组允许入站流量。
如何配置HTTPS监听与SSL证书
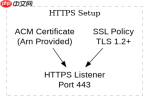
HTTPS配置比HTTP多了一步证书导入或引用步骤。需要在创建监听器时指定Protocol为HTTPS,并提供SSL证书的ARN。同时,建议配置安全策略以支持现代TLS版本。如果需要进行域名验证,确保证书绑定的域名与访问域名一致。
# 假设证书ARN已获取:cert_arn = 'arn:aws:acm:us-east-1:123456789012:certificate/abcd-1234'
import boto3

client = boto3.client('elbv2')

# 创建HTTPS监听器
https_listener = client.create_listener(
    LoadBalancerArn='arn:aws:elasticloadbalancing:us-east-1:123456789012:loadbalancer/app/my-lb/1234567890123456',
    Protocol='HTTPS',
    Port=443,
    SslPolicy='ELBSecurityPolicy-TLS-1-2-2017-01', # 推荐的安全策略
    Certificates=[
        {
            'CertificateArn': cert_arn
        }
    ],
    DefaultActions=[
        {
            'Type': 'forward',
            'TargetGroupArn': target_group_arn
        }
    ]
)
print(f"HTTPS Listener Created: {https_listener['Listeners'][0]['ListenerArn']}")
这段代码展示了如何启用HTTPS。关键在于
当后端服务器健康检查失败时流量如何处理
当后端服务器健康检查失败时,负载均衡器会自动将该实例从可用目标列表中移除,不再向其分发新流量。现有连接可能会根据配置被中断或保持。可以通过调整健康检查的路径、间隔和阈值来优化检测灵敏度。
,





