






在java日志记录中,安全事件应通过专用的logger实例(如securitylogger)配合结构化数据对象进行记录,确保包含时间、用户、操作类型和结果等关键字段。具体做法是定义一个包含这些字段的类,使用json或键值对格式序列化后输出,并配置日志框架过滤掉敏感信息。这样做能生成可被siem系统解析的标准化日志,便于后续审计和分析。

如何设计安全日志的数据结构
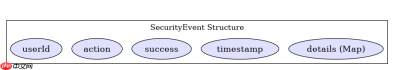
安全日志的核心在于结构化,需明确记录谁(Who)、做了什么(What)、何时(When)以及结果(Result)。建议创建一个SecurityEvent类,封装用户ID、IP地址、操作类型和状态码。这种设计避免了在日志字符串中硬编码字段名,提高了机器可读性。
import java.time.LocalDateTime;
import java.util.Map;
import java.util.HashMap;

public class SecurityEvent {
    private String userId;
    private String action;
    private boolean success;
    private LocalDateTime timestamp;
    private Map<string object> details;

    public SecurityEvent(String userId, String action, boolean success) {
        this.userId = userId;
        this.action = action;
        this.success = success;
        this.timestamp = LocalDateTime.now();
        this.details = new HashMap();
    }

    public void addDetail(String key, Object value) {
        details.put(key, value);
    }

    public Map<string object> toMap() {
        Map<string object> logData = new HashMap();
        logData.put("timestamp", timestamp.toString());
        logData.put("userId", userId);
        logData.put("action", action);
        logData.put("success", success);
        logData.putAll(details);
        return logData;
    }
}</string></string></string>
上述代码定义了基础的安全事件模型。toMap()方法将对象转换为Map,便于日志框架直接序列化为JSON。输入示例为用户“admin”执行“LOGIN”,成功时返回包含时间戳和用户名的Map。该结构确保了所有必要字段的一致性,防止因手动拼接字符串导致的格式错误。
如何集成SLF4J与Logback实现自动化记录
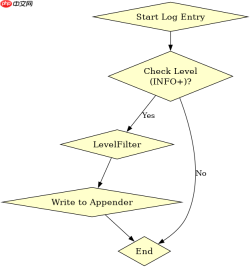
利用SLF4J作为门面接口,结合Logback实现具体的日志输出。通过自定义Appender或Encoder,可以将SecurityEvent对象自动转换为JSON格式写入文件。关键步骤是配置logback.xml以识别安全日志级别,并使用MDC(Mapped Diagnostic Context)注入上下文信息如IP地址。

<!-- logback.xml 片段 -->
<appender name="SECURITY_FILE" class="ch.qos.logback.core.rolling.RollingFileAppender"><file>logs/security.log</file><encoder class="ch.qos.logback.classic.encoder.PatternLayoutEncoder"><pattern>%d{yyyy-MM-dd HH:mm:ss} [%thread] %-5level %logger{36} - %msg%n</pattern></encoder><filter class="ch.qos.logback.classic.filter.LevelFilter"><level>INFO</level><onmatch>ACCEPT</onmatch><onmismatch>DENY</onmismatch></filter></appender><logger name="com.example.security" level="INFO" additivity="false"><appender-ref ref="SECURITY_FILE"></appender-ref></logger>
配置片段展示了如何将名为com.example.security包下的日志定向到独立文件。使用LevelFilter确保只记录INFO及以上级别的安全事件,避免DEBUG噪音。实际调用时,开发者只需获取该Logger实例并传入SecurityEvent.toMap()的结果。例如:logger.info("Login attempt", event.toMap())。此配置保证了日志文件的隔离性和内容的结构化。
当登录失败时日志中会记录哪些具体字段
当登录失败时,日志会记录用户尝试的用户名、来源IP、失败原因(如密码错误)以及精确的时间戳。这些信息对于追踪暴力破解攻击至关重要。具体字段取决于SecurityEvent中通过addDetail添加的内容。
// 模拟登录失败场景
SecurityEvent failEvent = new SecurityEvent("user1", "LOGIN", false);
failEvent.addDetail("ipAddress", "192.168.1.100");
failEvent.addDetail("reason", "INVALID_PASSWORD");
logger.info("Authentication failed", failEvent.toMap());
运行上述代码后,生成的日志条目将包含userId为“user1”,success为false,以及附加的ipAddress和reason字段。这种详细记录有助于安全团队快速定位异常行为。注意,不应记录明文密码,而应记录哈希后的凭证或仅记录验证失败的标志。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


