






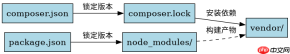
在 symfony 8.2 中,避免自动更新到刚发布的前端依赖的核心做法是锁定 `package.json` 中的版本号并配合 composer 的锁定机制。具体而言,你需要将前端构建工具(如 webpack encore)或包管理器(如 yarn/npm/pnpm)的版本固定在 `composer.json` 的 `require-dev` 中,并在项目根目录运行 `composer install` 生成 `composer.lock`。这样,即使上游发布了新版本,composer 也会严格遵循锁定文件中的版本,除非你显式地运行 `composer update` 并指定了相关包。
如何配置 Symfony Flex 以锁定前端构建工具版本
Symfony Flex 会自动处理 `symfony/webpack-encore-bundle` 等包的安装和配置。为了避免前端依赖意外更新,关键在于不要使用通配符版本约束,并确保 `composer.lock` 被提交到版本控制。当你在项目中添加新的前端包时,Flex 会更新 `package.json`,但不会自动升级已锁定的核心构建工具,除非你手动触发更新。通过固定 `webpack-cli`、`css-loader` 等关键依赖的具体小版本,可以防止因语义化版本管理中的次版本更新带来的潜在破坏性变更。
{
    "name": "app",
    "require": {
        "php": "^8.2",
        "symfony/framework-bundle": "8.2.*",
        "symfony/webpack-encore-bundle": "^2.0"
    },
    "require-dev": {
        "symfony/maker-bundle": "^1.0"
    }
}
上述 `composer.json` 片段展示了标准的 Symfony 8.2 配置。注意 `symfony/webpack-encore-bundle` 使用了 `^2.0`,这允许补丁更新但不允许主版本跳跃。对于更严格的控制,你可以将其改为 `=2.1.0` 这样的精确版本。运行 `composer install` 后,生成的 `composer.lock` 将记录所有依赖的确切版本,确保团队成员和生产环境获得一致的前端构建工具链。
如何在 CI/CD 流程中强制验证前端依赖稳定性
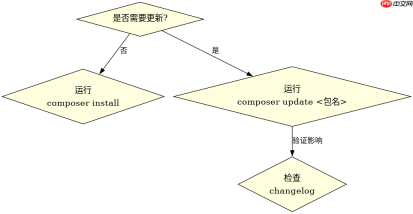
在持续集成/持续部署 (CI/CD) 管道中,防止前端依赖自动更新的最佳实践是禁用 `composer update` 命令,转而只使用 `composer install`。如果在某些情况下需要更新依赖,应明确指定要更新的包名,例如 `composer update symfony/webpack-encore-bundle`,而不是无参数运行以更新所有包。此外,可以在 CI 脚本中添加一步,检查 `composer.lock` 是否包含预期的前端依赖版本,或者在测试阶段模拟构建过程,确保特定版本的 `webpack` 和 `node_modules` 能正常工作。

HISUI 前端框架基础开发指南。HISUI 是基于 easyui 二次开发的 jQuery UI 组件库,专为医疗信息系统设计。当涉及 HISUI 组件开发、jQuery easyui 表格/表单/布局/窗口、医疗系统前端页面编写时使用此 skill。 涵盖 40 个组件的官方文档参考,支持声明式与编程式两种初始化方式,提供 $cm/$m 数据访问方法。

# .github/workflows/ci.yml
name: CI
on: [push]
jobs:
  build:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - name: Install Dependencies
        run: composer install --no-interaction --prefer-dist
      - name: Verify Frontend Build
        run: npm ci && npx encore production
这个 GitHub Actions 工作流示例演示了如何在每次推送代码时执行稳定的依赖安装和前端构建验证。`composer install` 确保 PHP 依赖与 `composer.lock` 一致,而 `npm ci` 则根据 `package-lock.json` 安装 Node.js 依赖,这与 Composer 的行为类似,都旨在提供可重复的环境。通过这种方式,任何试图引入未经验证的新版前端依赖的操作都会在 CI 阶段被拦截或至少被标记为需要审查。
如果必须更新某个前端依赖,应如何安全地进行操作
当确实需要更新某个前端依赖(例如修复一个安全漏洞或获取新功能)时,应采取增量更新策略。首先,在本地开发环境中,使用 `composer require symfony/webpack-encore-bundle:^2.1` 或相应的 NPM/Yarn 命令来更新特定包。然后,仔细检查 `composer.lock` 和 `package-lock.json` 的变化,确认没有意外的传递依赖更新。接着,运行完整的前端构建测试和本端回归测试,确保新版本的依赖不会破坏现有功能。最后,将这些更改提交到版本控制系统,并观察 CI/CD 管道的结果。这种方法允许团队在保持整体稳定性的同时,逐步采纳必要的更新。
前端入门到VUE实战笔记:立即使用
在学习笔记中,你将探索 前端 的入门与实战技巧!






