





JavaScript 节点操作中怎么安全插入用户输入内容防止XSS

小浩君_2315

小浩君_2315

2026-11-11

397人浏览

原创

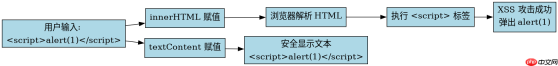
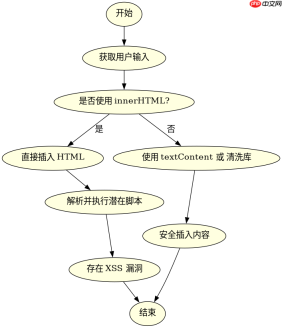
使用 textcontent 属性赋值是防止 xss 的最安全做法,因为它会将用户输入作为纯文本处理,浏览器会自动转义其中的 html 特殊字符,从而阻止脚本执行。如果必须插入 html 结构,应使用 dompurify 等库对内容进行清洗,或者通过创建元素节点并逐个设置属性的方式构建 dom,避免直接使用 innerhtml。
JavaScript 节点操作中怎么安全插入用户输入内容防止XSS

为什么 innerHTML 会导致 XSS 漏洞

当使用 innerHTML 插入包含恶意脚本的用户输入时,浏览器会解析并执行这些脚本。例如,如果用户输入 <script>alert(1)</script>,直接赋值给 innerHTML 会导致弹窗。这是因为 innerHTML 将字符串解析为 HTML 标记,而不仅仅是文本内容。
JavaScript 节点操作中怎么安全插入用户输入内容防止XSS

const userInput = '@@##@@';
const container = document.getElementById('app');
// 危险操作:直接插入 HTML
container.innerHTML = userInput;

上述代码中,userInput 包含一个带有 onerror 事件处理程序的 img 标签。当这段 HTML 被插入到 DOM 中时,浏览器尝试加载不存在的图片源 x,触发错误后执行 alert(1)。这就是典型的 XSS 攻击向量。

如何安全地插入 HTML 内容

如果需要保留用户的格式(如粗体、链接),可以使用 DOMParser 或第三方库来清洗 HTML。这里演示使用 DOMParser 结合白名单策略的安全插入方法。首先解析 HTML,然后遍历节点,移除所有非白名单允许的标签和属性。

Java调试
Java调试

通过 JDWP 实现 Java 远程调试:连接远程 JVM、设置断点、单步执行代码、查看变量值、获取调用栈。适用于需要调试远程 Java 应用、排查运行时状态、追踪代码执行流程的场景。 术语注解 JDWP:Java Debug Wire Protocol,Java 调试有线协议(Java 远程调试底层通信协议) remote JVM:远程 Java 虚拟机 step through code:代码单步调试(步入 / 步过 / 步出调试) inspect variables:变量查看 / 变量检视 stac

下载

function sanitizeHTML(html) {
  const doc = new DOMParser().parseFromString(html, 'text/html');
  const walker = document.createTreeWalker(doc.body, NodeFilter.SHOW_ELEMENT);
  const allowedTags = ['b', 'i', 'u', 'a'];
  
  while (walker.nextNode()) {
    const node = walker.currentNode;
    if (!allowedTags.includes(node.tagName.toLowerCase())) {
      node.parentNode.removeChild(node);
    } else if (node.tagName.toLowerCase() === 'a') {
      // 只允许 href 属性,且必须是 http/https 开头
      const href = node.getAttribute('href');
      if (!href || !href.startsWith('http')) {
        node.parentNode.removeChild(node);
      }
    }
  }
  return doc.body.innerHTML;
}

该函数接收原始 HTML 字符串,返回经过清洗的 HTML。它移除了所有不在白名单中的标签,并对 a 标签的 href 进行了严格校验。这样可以在一定程度上保留用户想要的格式,同时防止恶意脚本注入。

基于程序输出结果的具体问题

在上面的 sanitizeHTML 函数中,如果用户输入的是 Hello<script>alert(1)</script>,最终输出的 HTML 是什么?

最终输出的 HTML 是 Hello。因为 <script></script> 标签不在白名单中,所以被移除。而 标签在白名单中,且没有需要移除的属性,所以被保留。这证明了白名单策略的有效性,但同时也意味着任何不在白名单中的标签都会被丢弃,包括 div、span 等常用标签,因此这种方法适用于对格式要求不高的场景。

JavaScript 节点操作中怎么安全插入用户输入内容防止XSS

Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南

相关文章

PHP速学视频免费教程(入门到精通)
PHP速学视频免费教程(入门到精通)

PHP怎么学习?PHP怎么入门?PHP在哪学?PHP怎么学才快?不用担心,这里为大家提供了PHP速学教程(入门到精通),有需要的小伙伴保存下载就能学习啦!

下载

相关标签:

javascript java

本站声明:本文内容由网友自发贡献,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系admin@php.cn

相关专题

更多
js获取数组长度的方法
js获取数组长度的方法

在js中,可以利用array对象的length属性来获取数组长度,该属性可设置或返回数组中元素的数目,只需要使用“array.length”语句即可返回表示数组对象的元素个数的数值,也就是长度值。php中文网还提供JavaScript数组的相关下载、相关课程等内容,供大家免费下载使用。

2023.06.20

5786

5

js刷新当前页面
js刷新当前页面

js刷新当前页面的方法:1、reload方法,该方法强迫浏览器刷新当前页面,语法为“location.reload([bForceGet]) ”;2、replace方法,该方法通过指定URL替换当前缓存在历史里(客户端)的项目,因此当使用replace方法之后,不能通过“前进”和“后退”来访问已经被替换的URL,语法为“location.replace(URL) ”。php中文网为大家带来了js刷新当前页面的相关知识、以及相关文章等内容

2023.07.04

1389

3

js四舍五入
js四舍五入

js四舍五入的方法:1、tofixed方法,可把 Number 四舍五入为指定小数位数的数字;2、round() 方法,可把一个数字舍入为最接近的整数。php中文网为大家带来了js四舍五入的相关知识、以及相关文章等内容

2023.07.04

5704

6

js删除节点的方法
js删除节点的方法

js删除节点的方法有:1、removeChild()方法,用于从父节点中移除指定的子节点,它需要两个参数,第一个参数是要删除的子节点,第二个参数是父节点;2、parentNode.removeChild()方法,可以直接通过父节点调用来删除子节点;3、remove()方法,可以直接删除节点,而无需指定父节点;4、innerHTML属性,用于删除节点的内容。

2023.09.01

1040

4

JavaScript转义字符
JavaScript转义字符

JavaScript中的转义字符是反斜杠和引号,可以在字符串中表示特殊字符或改变字符的含义。本专题为大家提供转义字符相关的文章、下载、课程内容,供大家免费下载体验。

2023.09.04

2016

5

js生成随机数的方法
js生成随机数的方法

js生成随机数的方法有:1、使用random函数生成0-1之间的随机数;2、使用random函数和特定范围来生成随机整数;3、使用random函数和round函数生成0-99之间的随机整数;4、使用random函数和其他函数生成更复杂的随机数;5、使用random函数和其他函数生成范围内的随机小数;6、使用random函数和其他函数生成范围内的随机整数或小数。

2023.09.04

3965

4

如何启用JavaScript
如何启用JavaScript

JavaScript启用方法有内联脚本、内部脚本、外部脚本和异步加载。详细介绍:1、内联脚本是将JavaScript代码直接嵌入到HTML标签中;2、内部脚本是将JavaScript代码放置在HTML文件的`<script>`标签中;3、外部脚本是将JavaScript代码放置在一个独立的文件;4、外部脚本是将JavaScript代码放置在一个独立的文件。

2023.09.12

5213

6

Js中Symbol类详解
Js中Symbol类详解

javascript中的Symbol数据类型是一种基本数据类型,用于表示独一无二的值。Symbol的特点:1、独一无二,每个Symbol值都是唯一的,不会与其他任何值相等;2、不可变性,Symbol值一旦创建,就不能修改或者重新赋值;3、隐藏性,Symbol值不会被隐式转换为其他类型;4、无法枚举,Symbol值作为对象的属性名时,默认是不可枚举的。

2023.09.20

3420

5

java访问控制修饰符介绍
java访问控制修饰符介绍

java访问控制修饰符有四种,分别是public、protected、private、默认访问修饰符。详细介绍:1、public,public是最宽松的访问控制修饰符,被修饰的类、方法和变量可以被任何其他类访问,当一个类、方法或变量被声明为public时,它们可以在任何地方被访问,无论是同一个包中的类还是不同包中的类;2、protected修饰符等等。

2023.09.20

1108

7

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
WebStorm 官方调试文档
WebStorm 官方调试文档

共0课时 | 0人学习

React 教程
React 教程

共58课时 | 12.5万人学习

TypeScript 教程
TypeScript 教程

共19课时 | 6.8万人学习
